📑 Mục lục chi tiết bài viết (37 mục)
- Diễn đàn Đức lộ hơn 80.000 profile và 200.000 tin nhắn chat, nhà cung cấp dịch vụ lộ hơn 1.000 hồ sơ hộ chiếu
- Diễn đàn lifestyle Đức lộ hơn 80.000 profile và hơn 200.000 tin nhắn chat
- Nhà cung cấp dịch vụ lộ hơn 1.000 hồ sơ hộ chiếu kèm số hộ chiếu và ngày hết hạn
- Đơn vị tổ chức sự kiện và nhà hàng lộ hàng chục nghìn bản ghi vé và đồ ăn
- Dữ liệu lộ dùng được cho phishing, gian lận vé và đánh cắp danh tính
- 24.664 site trả dữ liệu khi tải trang và 30% là tỷ lệ site có email trên số site trả dữ liệu
- 24.664 là số site trả dữ liệu khi tải trang, chưa hẳn là lỗi
- 7.403 site có email trong 10.560 bảng và 30% là tỷ lệ 7.403 trên 24.664
- Số 4.000, 15,9% và 2,5% chỉ xuất hiện trong thread Hacker News, chưa kiểm chứng độc lập
- RLS là gì và vì sao app Lovable lộ dữ liệu khi RLS chưa bật
- App Lovable nói chuyện với Supabase trực tiếp từ trình duyệt bằng anon key vốn công khai
- RLS là tập hợp quy tắc trong database nói user nào chỉ được thấy hàng của chính mình
- Policy using (true), view bỏ qua RLS của bảng gốc, service_role key và grant thừa mở lại bảng
- Ai chịu trách nhiệm khi Lovable, Supabase và người xây app cùng góp lỗi
- Crissy Field chỉ ra mẫu lỗi lặp lại khắp app Lovable
- Scanner của Lovable quét trước khi publish mà 7.403 site vẫn lọt
- Cộng đồng Hacker News đổ lỗi hệ thống cho Lovable vì 7.500 chủ site không sửa
- Mặc định cũ của Supabase cấp quyền cho mọi bảng mới, bản sửa 30/10/2026 chỉ ngăn lộ mới
- GDPR đặt trách nhiệm pháp lý lên người ra mắt app với vai trò data controller
- Khóa app Lovable của bạn ngay hôm nay, checklist hai làn cho người không biết code và người biết code
- Không biết code thì nhìn huy hiệu Unrestricted và chạy Security Advisor
- Biết code thì truy vấn pg_tables, pg_policies rồi test bằng curl
- Bật RLS và viết policy riêng cho từng thao tác với auth.uid()
- Khóa view, thu hồi grant thừa, xoay service_role key lọt frontend, kiểm tra storage bucket
- Kiểm thử policy bằng pgTAP, kiểm tra lại sau khi sửa, RLS lỗi trong im lặng
- Chuỗi CVE-2025-48757, Escape, Moltbook và UpGuard cho thấy vụ Lovable lộ dữ liệu lặp lại từ tháng 05/2025
- Matt Palmer quét 1.645 app Lovable tháng 05/2025 và thấy 170 app thiếu RLS đúng
- Escape có hơn 2.000 lỗ hổng
- Moltbook lộ 35.000 email
- UpGuard thấy 16.326 database lộ
- Scanner chỉ kiểm tra policy có tồn tại nên policy lỏng lẻo vẫn chiếm 26% repo
- Dữ liệu lộ đã đi đâu thì chưa ai trả lời được
- Không ai xác định được dữ liệu lộ đã bị lạm dụng hay chưa
- Tên app nạn nhân không được công bố, bài Handelsblatt gốc sau paywall
- Nhóm nghiên cứu nói dữ liệu đã xóa, chỉ giữ metadata, còn nghĩa vụ thông báo thì chưa trả lời
- Khóa app ngay hôm nay, đừng đợi dữ liệu lộ thêm
- Nguồn tham khảo
Diễn đàn lifestyle ở Đức để lộ hơn 80.000 profile và hơn 200.000 tin nhắn chat, nhà cung cấp dịch vụ lộ hơn 1.000 hồ sơ hộ chiếu, tất cả chỉ vì RLS chưa bật.
Con số cần nhớ: Crissy Field phân tích 159.041 dự án Lovable, 34.545 dùng Supabase, 24.664 site trả dữ liệu khi tải trang, 7.403 site có email trong bảng.
Diễn đàn Đức lộ hơn 80.000 profile và 200.000 tin nhắn chat, nhà cung cấp dịch vụ lộ hơn 1.000 hồ sơ hộ chiếu
Phía sau diễn đàn Đức còn có hộ chiếu, vé, email và hợp đồng.
Crissy Field quét 159.041 dự án Lovable từ Common Crawl tháng 12/2025 đến tháng 09/2026, nhóm chỉ tải về một phần dataset nên mọi con số dưới đây đều là mức sàn.
Diễn đàn lifestyle Đức lộ hơn 80.000 profile và hơn 200.000 tin nhắn chat
Ví dụ đắt nhất là diễn đàn lifestyle ở Đức: hơn 80.000 profile lộ kèm tên đầy đủ, email, ngày sinh, giới tính, cùng hơn 200.000 tin nhắn chat.
Nhà cung cấp dịch vụ lộ hơn 1.000 hồ sơ hộ chiếu kèm số hộ chiếu và ngày hết hạn
Một nhà cung cấp dịch vụ khác lộ hơn 1.000 bản ghi giấy tờ tùy thân, gồm số hộ chiếu, ngày hết hạn, quốc tịch, chưa kể một trường hợp khác lộ tới 280.000 email.
Đơn vị tổ chức sự kiện và nhà hàng lộ hàng chục nghìn bản ghi vé và đồ ăn
Nhiều đơn vị tổ chức sự kiện và nhà hàng lộ hàng chục nghìn bản ghi, gồm email, số điện thoại, địa chỉ bưu điện, thông tin thanh toán, mã vé. Một công ty quản lý bất động sản lộ bản tóm tắt AI từ email nội bộ, chứa thông tin nhạy cảm về người thuê, chủ sở hữu và đối tác, cộng hàng chục nghìn hợp đồng, hóa đơn, ảnh cá nhân, chat WhatsApp.
Dữ liệu lộ dùng được cho phishing, gian lận vé và đánh cắp danh tính
Cảnh báo nhỏ: Email và số điện thoại lộ ra là nguyên liệu cho phishing: kẻ xấu biết anh em là khách dịch vụ nào thì email giả mạo viết ra rất giống thật.
24.664 site trả dữ liệu khi tải trang và 30% là tỷ lệ site có email trên số site trả dữ liệu
Ba con số này hay bị dùng lẫn nhau, nên cần tách mỗi con số đếm cái gì.
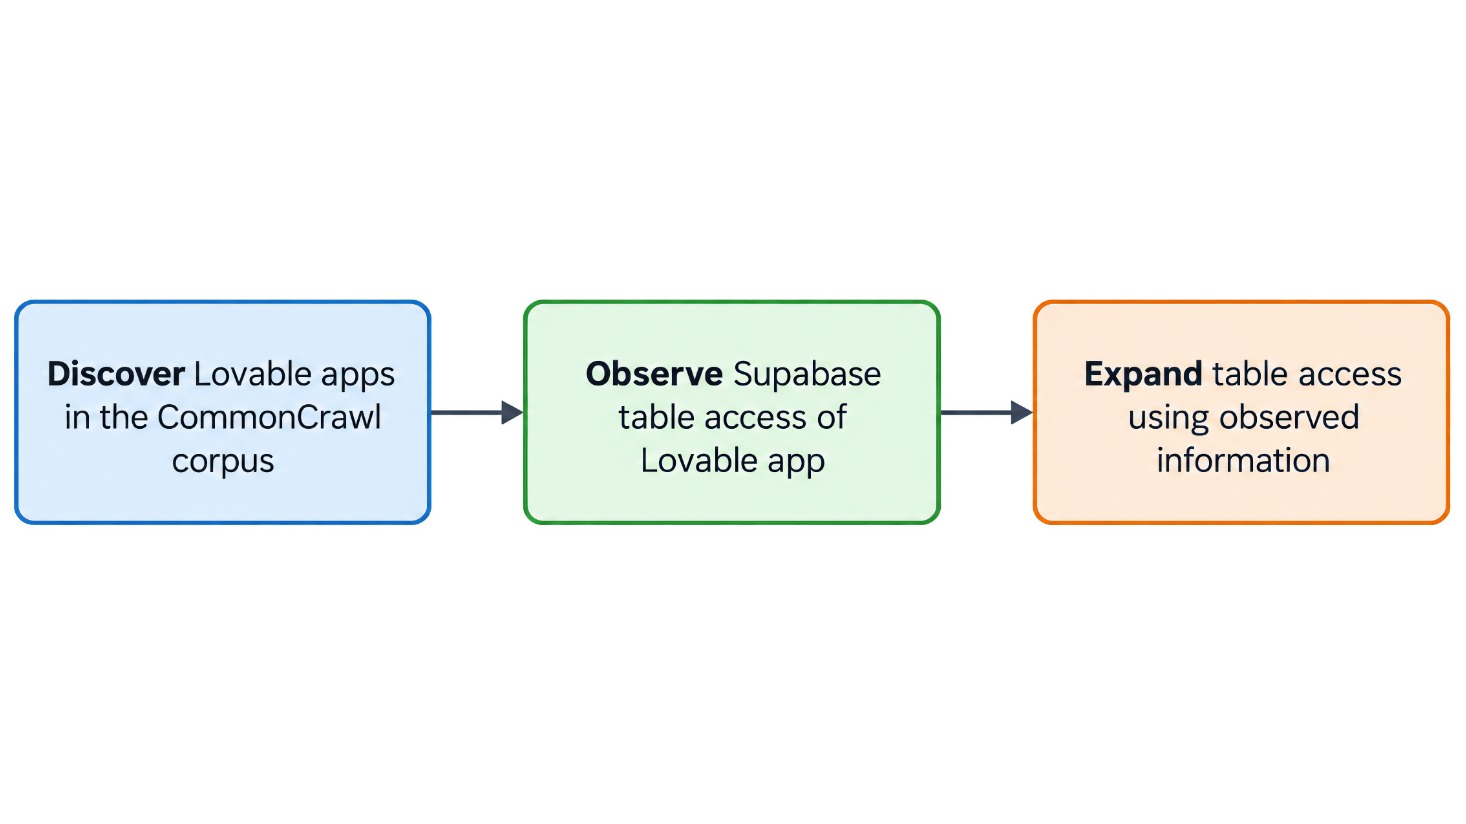
24.664 là số site trả dữ liệu khi tải trang, chưa hẳn là lỗi
24.664 website gửi bản ghi database về trình duyệt ngay khi tải trang, không cần đăng nhập, nhưng dữ liệu đó có thể vốn dĩ công khai.
7.403 site có email trong 10.560 bảng và 30% là tỷ lệ 7.403 trên 24.664
Nhóm kiểm tra kỹ bằng request read-only với API key của trang: 7.403 site có bản ghi chứa email, trải trên 10.560 bảng, 7.403 chia cho 24.664 thì ra khoảng 30%. Tác giả báo cáo đã cảnh báo đừng đọc 30% thành tỷ lệ rò rỉ đã xác nhận: email có thể là địa chỉ liên hệ công khai hoặc dữ liệu test, đồng thời cách đếm này bỏ sót bản ghi cá nhân không chứa email. Mẫu Common Crawl không đại diện cho toàn bộ app Lovable.
Số 4.000, 15,9% và 2,5% chỉ xuất hiện trong thread Hacker News, chưa kiểm chứng độc lập
Trong thread Hacker News, tác giả nghiên cứu tiết lộ thêm: nhóm chạy phân tích với ngưỡng tin cậy 85%, thấy gần 4.000 website rò rỉ dữ liệu nhạy cảm. Phân tích chạy bằng model local elephant-1 trên card RTX Pro 4000 SFF, còn số điểm và bình luận trên Hacker News thay đổi theo thời điểm đo. Một bình luận tính tương đương 15,9% số site Lovable dùng Supabase và khoảng 2,5% trên tổng 159.041 site, chưa kiểm chứng độc lập.
RLS là gì và vì sao app Lovable lộ dữ liệu khi RLS chưa bật
App chạy ngon, form gửi được, dashboard tải được, vậy mà toàn bộ bảng vẫn lộ cho bất kỳ ai cầm key, vì một công tắc tên RLS trong database Supabase.
App Lovable nói chuyện với Supabase trực tiếp từ trình duyệt bằng anon key vốn công khai
App Lovable nói chuyện với Supabase trực tiếp từ trình duyệt bằng public key gọi là anon key, nay là publishable key dạng sb_publishable_.... Key này vốn công khai, nằm trong code frontend mà bất kỳ ai mở DevTools cũng đọc được, tự nó không phải secret.
RLS là tập hợp quy tắc trong database nói user nào chỉ được thấy hàng của chính mình
Khi RLS tắt thì Supabase đưa mọi hàng cho bất kỳ ai cầm key. Tài liệu Supabase ghi việc bật và viết quy tắc là việc của người dùng: bảng bấm trong Table Editor được bật RLS mặc định, còn bảng tạo bằng SQL, gồm migration do AI viết, thì không.
Policy using (true), view bỏ qua RLS của bảng gốc, service_role key và grant thừa mở lại bảng
Bốn cái bẫy: policy using (true), vì Postgres kết hợp policy bằng OR nên một policy lỏng hủy mọi policy cẩn thận khác; view bỏ qua RLS của bảng gốc theo mặc định, trên Postgres 15 trở lên đặt security_invoker = true; service_role key là admin key bypass toàn bộ RLS, lọt vào bundle trình duyệt thì database mở toang dù RLS đã bật; và grant thừa cho role anon: grant và RLS là hai lớp riêng, chỉ thêm policy mà không thu hồi grant thừa thì bảng vẫn chừa đường insert cho người lạ.
Ai chịu trách nhiệm khi Lovable, Supabase và người xây app cùng góp lỗi
Câu hỏi khiến thread Hacker News item 50499017 nóng nhất: ai phải chịu phần nào?
Crissy Field chỉ ra mẫu lỗi lặp lại khắp app Lovable
Crissy Field cho rằng lỗi kiểm soát truy cập có thể xảy ra ở bất kỳ app nào, nhưng tích hợp database theo mẫu lặp lại của Lovable khiến một cách tấn công tái dùng được cho nhiều app với ít nỗ lực thêm.
Scanner của Lovable quét trước khi publish mà 7.403 site vẫn lọt
Igor, Head of Security tại Lovable, bình luận trong thread Hacker News ngày 14/11/2026 rằng nguyên nhân gốc là RLS không đủ. Lovable quét mọi app tự động trước khi publish và cung cấp deep scan SAST miễn phí; khi gắn cờ thì user chọn Fix, bật auto-fix để sửa trong nền, chặn publish khi có phát hiện critical. Deep scan không tự chạy và finding của deep scan không được auto-fix.
Vậy mà 7.403 site vẫn lên sóng với database mở dù scanner đã có từ sau CVE tháng 05/2025 (mẫu nghiên cứu 12/2025 đến 09/2026).
Cộng đồng Hacker News đổ lỗi hệ thống cho Lovable vì 7.500 chủ site không sửa
Một bình luận trong thread Hacker News cho rằng 7.500 chủ site không hành động theo phát hiện thì đó là lỗi hệ thống của Lovable: không nên cho publish app khi biết nó rò rỉ dữ liệu riêng tư. Lovable bán cho người thiếu kỹ năng thì phải chịu trách nhiệm nhiều hơn, không thể vừa bán cho người mới vừa đổ lỗi cho khách hàng vì họ là người mới.
Mình thấy phía bênh vực hình như có lý, cơ mà nhiều người dùng sợ bản sửa làm hỏng production nên cứ để cảnh báo đó; auto-fix có thể giải quyết phần lớn vấn đề. Igor nói Lovable đang huấn luyện auto-fix để tránh thay đổi gây hỏng. Có ý kiến ví Lovable như công ty tư vấn mà khách thuê xây website, khách chịu trách nhiệm nhưng công ty giao phần mềm có lỗ hổng thì khách có thể kiện đòi bồi thường.
Mặc định cũ của Supabase cấp quyền cho mọi bảng mới, bản sửa 30/10/2026 chỉ ngăn lộ mới
Trước đây, mọi bảng mới trong schema public được cấp sẵn quyền cho ba role anon, authenticated, service_role, mở qua Data API ngay khi tạo. Supabase đổi mặc định theo lộ trình 28/04/2026, 30/05/2026, 30/10/2026: bảng mới giờ cần GRANT rõ ràng, nhưng bảng đã có giữ nguyên grant; thay đổi chỉ ngăn lộ mới, không sửa bảng đã tồn tại, vốn là phần lớn mẫu nghiên cứu.
Một bên nói dự án hiện có vẫn áp dụng mặc định cũ dù 30/10/2026 đã sửa, bên kia nói RLS đã bật mặc định trong dashboard ít nhất từ 2025. Hai ý này mâu thuẫn nhau và chưa ngã ngũ.
GDPR đặt trách nhiệm pháp lý lên người ra mắt app với vai trò data controller
Theo GDPR, bên quyết định vì sao và xử lý dữ liệu cá nhân như thế nào là data controller, mang trách nhiệm pháp lý, tức là người hoặc công ty ra mắt app. Một bình luận trên Hacker News phân tích thêm: cả controller và processor đều mang trách nhiệm chung và riêng. Điều 24 và Điều 25 GDPR yêu cầu biện pháp kỹ thuật và tổ chức phù hợp, bảo vệ dữ liệu theo thiết kế và mặc định.
Điều khoản Lovable đặt trách nhiệm rà soát AI Output lên người dùng, nhưng disclaimer không thắng được luật. Chưa có phán quyết tòa án nào về vụ này; diễn giải GDPR trong blog kukie.io không phải tư vấn pháp lý.
Khóa app Lovable của bạn ngay hôm nay, checklist hai làn cho người không biết code và người biết code
Làm theo ngay: checklist dưới đây chia đúng hai làn.
Không biết code thì nhìn huy hiệu Unrestricted và chạy Security Advisor
Mở Supabase Dashboard, vào Table Editor, nhìn huy hiệu đỏ Unrestricted trên từng bảng, di chuột qua sẽ thấy câu This table can be accessed by anyone via the Data API as RLS is disabled. Bảng nào có huy hiệu này mà chứa dữ liệu khách hàng thì khóa trước.
Mở Security Advisor, tab Advisors, rồi tab Errors, tìm lỗi RLS Disabled in Public, check 0013, mức ERROR. Mở app trong cửa sổ ẩn danh, bấm qua các trang user, đơn hàng, tin nhắn, file, bảng admin, xem có thấy dữ liệu người khác không. Nếu app do người khác duy trì thì hỏi họ ba câu: Security Advisor chạy lần cuối khi nào và gắn cờ gì, bảng khách hàng đã bật RLS và có policy chưa, khách chưa đăng nhập thấy được gì.
Biết code thì truy vấn pg_tables, pg_policies rồi test bằng curl
Làn biết code chạy hai truy vấn trong SQL Editor: select tablename, rowsecurity from pg_tables where schemaname = 'public' order by tablename;, bảng nào có rowsecurity là false thì RLS đang tắt. Truy vấn thứ hai, select tablename, policyname, cmd, roles, qual, with_check from pg_policies where schemaname = 'public' order by tablename;, policy nào có qual hoặc with_check chỉ là true thì đáng xem lại. Test bằng curl, chỉ trên app mình sở hữu: curl 'https://YOUR-PROJECT.supabase.co/rest/v1/YOUR_TABLE?select=*&limit=5' -H "apikey: YOUR_ANON_KEY" -H "Authorization: Bearer <anon key>". Nếu curl trả về dữ liệu của user khác thì bảng đang mở.
Bật RLS và viết policy riêng cho từng thao tác với auth.uid()
Bật RLS bằng alter table public.YOUR_TABLE enable row level security;, rồi viết policy riêng cho từng thao tác với auth.uid(), tất cả đều to authenticated, cho bảng có cột user_id: select thì using ((select auth.uid()) = user_id), insert thì with check ((select auth.uid()) = user_id), update thì cần cả using và with check, delete thì using ((select auth.uid()) = user_id). Khi RLS bật mà chưa có policy thì không dữ liệu nào truy cập được qua API; app có thể ngừng hiển thị dữ liệu, đó là hành vi đúng và an toàn hơn, đừng sửa bằng policy using (true).
Khóa view, thu hồi grant thừa, xoay service_role key lọt frontend, kiểm tra storage bucket
Khóa view bằng alter view <tên view> set (security_invoker = true); trên Postgres 15 trở lên, thu hồi grant thừa cho role anon, ví dụ revoke all on public.YOUR_TABLE from anon;, tìm service_role key lộ bằng grep -rn "service_role|SERVICE_ROLE|SUPABASE_SERVICE" src/ app/ .env*. Service key từng lộ thì phải xoay, vì key cũ đã lộ thì RLS chặt cũng vô nghĩa.
Supabase đang ngừng dùng legacy key anon và service_role trước cuối 2026, thay bằng publishable key và secret key, và từ chối secret key gửi từ trình duyệt với HTTP 401. Kiểm tra bucket public chứa file riêng tư.
Kiểm thử policy bằng pgTAP, kiểm tra lại sau khi sửa, RLS lỗi trong im lặng
Kiểm thử policy bằng pgTAP: viết file supabase/tests/<tên bảng>_rls_test.sql, chạy supabase test db. Sửa xong, ẩn danh không đọc được hàng user khác, curl anon key trả mảng rỗng hoặc chỉ hàng công khai. RLS lỗi trong im lặng: policy chặn thì API trả danh sách trống với HTTP 200, không báo lỗi, nên mình tưởng là bug rồi sửa bằng using (true). Sửa xong chỉ ngăn truy cập tương lai; bảng từng lộ dữ liệu nhạy cảm thì cần tư vấn pháp lý về báo cho khách hàng.
Chuỗi CVE-2025-48757, Escape, Moltbook và UpGuard cho thấy vụ Lovable lộ dữ liệu lặp lại từ tháng 05/2025
Chuỗi vụ việc từ tháng 05/2025 đến tháng 09/2026: đây là vấn đề hệ thống.
Matt Palmer quét 1.645 app Lovable tháng 05/2025 và thấy 170 app thiếu RLS đúng
CVE-2025-48757 mang CVSS 9.3: RLS không đủ trong site do Lovable tạo, cho phép user chưa xác thực đọc hoặc ghi bảng database tùy ý. Matt Palmer phát hiện khi kiểm tra Linkable, xác nhận cấu hình RLS sai ngày 20/03/2025, báo cáo riêng ngày 21/03/2025, công bố ngày 29/05/2025 sau 45 ngày. Palmer quét tiếp thấy 303 endpoint trên 170 dự án thiếu RLS đúng, trong 1.645 app được quét, tương đương 10,3%; dữ liệu lộ gồm email, số điện thoại, trạng thái thanh toán, API key.
Escape có hơn 2.000 lỗ hổng
Escape ngày 29/10/2025 quét hơn 5.600 app công khai xây bằng Lovable, Base44, Create.xyz, Vibe Studio, Bolt.new, thấy hơn 2.000 lỗ hổng, hơn 400 secret lộ, 175 trường hợp PII lộ, gồm hồ sơ y tế và số tài khoản ngân hàng.
Moltbook lộ 35.000 email
Wiz tháng 02/2026 công bố Moltbook lộ 35.000 email và 1,5 triệu API token. Báo cáo 22:06 UTC ngày 31/01/2026, sửa đầu tiên 23:29, rồi vẫn sửa được mọi bài đăng, thêm ba bảng lộ, sửa cuối 01:00; tổng khoảng 4,75 triệu bản ghi, gồm 4.060 đoạn DM riêng, một số chứa OpenAI key dạng plain text. Ngày 09/07/2025, Wiz phát hiện Base44 có endpoint đăng ký và mã OTP không cần xác thực; Wix sửa trong khoảng một ngày, không thấy bằng chứng lạm dụng.
UpGuard thấy 16.326 database lộ
UpGuard công bố 25/09/2026: quét khoảng 300.000 domain có dấu hiệu dùng Supabase, thấy 16.326 database lộ bảng đọc được, hơn một nửa có dấu hiệu PII. Ví dụ đã xác minh: site kiểu OnlyFans tại Ấn Độ lộ 65.467 cá nhân, kèm dữ liệu payout và hơn 100.000 tin nhắn riêng, và dịch vụ OTP tại Philippines lộ hơn 100.000 SMS với mã OTP. UpGuard cũng chưa xác nhận việc bên thứ ba độc hại truy cập các database lộ.
Scanner chỉ kiểm tra policy có tồn tại nên policy lỏng lẻo vẫn chiếm 26% repo
Nghiên cứu 38 codebase Lovable công khai trên GitHub tháng 10/2026, đăng dev.to ngày 01/11/2026: 38 repo định nghĩa bảng trong schema public, tổng 826 bảng. Ít nhất một bảng tắt RLS ở 2 trên 38 repo (5%), policy cho phép bất kỳ ai update hoặc delete mọi hàng ở 6 trên 38 (16%), policy cho phép bất kỳ user đã đăng nhập nào update hoặc delete mọi hàng ở 4 trên 38 (11%), ít nhất một trong ba lỗi trên ở 10 trên 38 (26%), view không áp dụng RLS của bảng ở 6 trên 38 (16%). Mẫu nổi bật: policy tạm thời FOR ALL USING (true) không bao giờ bị xóa dù migration sau đã thêm policy đúng, vì Postgres kết hợp policy bằng OR nên policy mở vẫn thắng.
Mình đọc tới đây thì thấy đấy, lỗi lặp lại vì rò rỉ dữ liệu là tích của độ dễ cấu hình sai nhân với quy mô người dùng: AI coding agent được đo bằng hài lòng của người dùng nên chọn công cụ đạt mục tiêu nhanh, tốc độ ship nhanh khiến lớp bảo mật vô hình bị bỏ qua.
Dữ liệu lộ đã đi đâu thì chưa ai trả lời được
Sau chuỗi vụ việc và checklist khóa app, vẫn còn những điểm nghiên cứu chưa trả lời.
Không ai xác định được dữ liệu lộ đã bị lạm dụng hay chưa
Crissy Field nói thẳng: chưa xác định được thì chưa thể kết luận là an toàn, nên khóa app ngay và giả định dữ liệu từng lộ thì đã có người thấy. Không có bằng chứng về khai thác CVE-2025-48757 đang diễn ra, theo các nguồn viết tại thời điểm đó.
Tên app nạn nhân không được công bố, bài Handelsblatt gốc sau paywall
Không có tên app hay công ty bị ảnh hưởng nào được công bố nên từng trường hợp không thể kiểm tra độc lập. Bài Handelsblatt gốc của phóng viên Lina Knees, đăng 02/11/2026, sau paywall nên mình chưa đọc toàn văn. Phản hồi chính thức của Supabase thì chưa có, chỉ có thay đổi mặc định ngày 30/10/2026. Định giá Lovable 6,6 tỷ USD và 8 triệu người dùng chỉ xuất hiện trong một bài Medium, chưa kiểm chứng chính thức.
Nhóm nghiên cứu nói dữ liệu đã xóa, chỉ giữ metadata, còn nghĩa vụ thông báo thì chưa trả lời
Tác giả nghiên cứu nói dữ liệu lấy trong quá trình phân tích đã bị xóa từ lâu, chỉ giữ lại metadata, nhưng người đọc phải tin lời tác giả vì không có cách nào kiểm tra độc lập. Phân tích này có một luật sư chuyên về bảo vệ dữ liệu và ethical hacking do Handelsblatt mời vào; câu hỏi về nghĩa vụ thông báo cho cơ quan bảo vệ dữ liệu chưa được trả lời trực tiếp.
Tranh luận đạo đức chia hai phía: một bên cho rằng tải đủ dữ liệu để chạy phân tích bằng LLM đã vượt ranh giới white hat, bên kia phản biện rằng muốn biết mức độ vấn đề thì phải lấy mẫu thật, nếu không công ty sẽ giấu nhẹm. Chưa có đáp án đúng sai.
Khóa app ngay hôm nay, đừng đợi dữ liệu lộ thêm
App chạy ngon không đồng nghĩa với database đã khóa: vụ Lovable lộ dữ liệu lần này là lỗi cấu hình RLS lặp lại, không có xâm nhập hạ tầng nào. Con số cần nhớ là 24.664 site trả dữ liệu khi tải trang và 7.403 site có email trong bảng.
Việc cần làm ngay là chạy Security Advisor, kiểm tra huy hiệu Unrestricted, bật RLS và viết policy theo auth.uid(), rồi kể cho mình nghe anh em kiểm tra app của mình thì thấy gì, vì trải nghiệm thật của anh em giúp người đọc sau đỡ mất một buổi chiều loay hoay với cùng một cái bẫy, và mình cũng tò mò có bao nhiêu app Việt đang mở cửa kiểu này mà chủ app chưa hề hay biết, nhỉ?
Nguồn tham khảo
Crissy Field, báo cáo Lovable: https://www.crissyfield.de/research/lovable-en/
Cybernews: https://cybernews.com/security/lovable-ai-apps-expose-personal-information/
Hacker News, thread 50499017: https://news.ycombinator.com/item?id=50499017
Supabase Docs, Row-Level Security: https://supabase.com/docs/guides/auth/row-level-security
UpGuard: https://www.upguard.com/blog/everything-everywhere-systemic-data-exposure-in-supabase-apps
Lovable Blog: https://lovable.dev/blog/find-it-fix-it-ship-it
Dev.to, 38 codebases: https://dev.to/detronetdip/supabase-rls-checklist-for-lovable-and-bolt-apps-what-we-found-in-38-codebases-1a2g
Inigra: https://inigra.eu/blog/is-lovable-safe/
DebugMyAI: https://www.debugmyai.com/fix/lovable-app-exposing-user-data
Kukie.io: https://kukie.io/blog/vibe-coding-gdpr-compliance-gap
Buildbase: https://www.buildbase.app/blog/vibe-coded-app-hacked-incidents-and-five-checks
Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- OpenAI ra mắt Daybreak Red Team và Defense Factory ngày 12/11, bán vòng lặp tìm rồi vá chứ không bán thêm model
- Google Project Zero bỏ quy tắc 90+30 ngày: lỗ hổng sẽ công bố đúng hẹn dù chưa có patch
- Gemini đọc Google Wallet và tài khoản ngân hàng qua Plaid, đọc được gì, ai đọc lại, tắt ở đâu
Bình luận & Trao đổi