📑 Mục lục chi tiết bài viết (27 mục)
- Facebook đã đọc gì trong gallery Android của 20 triệu người Italy, từ 2023 đến nay
- Tính năng gợi ý ảnh từ gallery trên app Facebook Android làm gì
- Một quyền truy cập cho cả app, sao vẫn bị coi là chưa đủ đồng ý
- Đơn tố cáo tháng 7/2025 về Facebook đọc gallery và phân tích kỹ thuật của Garante
- Garante nói rõ vụ này không điều tra chuyện train AI, còn tính năng cloud 2026 thì để một vụ khác
- Garante viết gì về train AI và Meta phủ nhận ra sao
- Tính năng cloud processing của Facebook thử nghiệm tháng 6/2025 ở Mỹ và Canada
- Garante giữ quyền điều tra riêng tính năng cloud 2026 mà chưa gọi tên
- 805 triệu euro đặt cạnh doanh thu 200,97 tỉ USD và lợi nhuận 60,5 tỉ USD của Meta thì lớn cỡ nào
- Mức phạt 805 triệu euro là kỷ lục của Garante, gấp 25 lần vụ Intesa Sanpaolo
- 805 triệu euro chỉ bằng 0,47% doanh thu toàn cầu của Meta
- Hai luồng ý kiến trên Hacker News về mức phạt 805 triệu euro
- Vì sao Rome phạt được Meta mà không cần qua Dublin, và tiền lệ CNIL phạt Google 325 triệu euro
- Điều 122 và tuyến ePrivacy không có cơ chế one-stop-shop
- Vụ OpenAI 15 triệu euro theo GDPR bị tòa Roma hủy tháng 3/2026
- Tiền lệ CNIL phạt Google 325 triệu euro tháng 9/2025
- Garante nói một đằng, Meta nói một nẻo, và Meta phải làm gì trong 60 ngày
- Lập luận của Garante về đồng ý riêng khi Facebook đọc gallery và vi phạm kéo dài
- Lập luận của Meta về tính năng gợi ý gallery đơn giản và mức phạt không tương xứng
- Lệnh khắc phục 60 ngày của Garante cho Meta
- Tiền lệ Amazon Italy giảm phạt khi kháng cáo
- Tắt tính năng gợi ý gallery trên Android trong 1 phút, kể cả khi bạn không ở Italy
- Tắt toggle Camera roll sharing suggestions trong app Facebook
- Khóa quyền Photos and videos ở cấp hệ điều hành Android
- Những giới hạn cần biết sau khi tắt tính năng gợi ý gallery
- 805 triệu euro chưa trả lời được câu hỏi ảnh của bạn đã đi đâu
- Nguồn tham khảo
Ngày 14/11/2026, Italy phạt Meta Platforms Ireland Limited 805 triệu euro vì app Facebook trên Android đã đọc ảnh, video và metadata trong gallery của khoảng 20 triệu người dùng Italy từ năm 2023 mà không có đồng ý riêng cho tính năng này. Đây là mức phạt lớn nhất từ trước đến nay của Garante, và anh em dùng Facebook Android nên đọc tiếp.
Tóm tắt nhanh: Garante phạt Meta 805 triệu euro, mức lớn nhất lịch sử của cơ quan này, vì tính năng gợi ý ảnh từ gallery trên app Facebook Android. Vụ này không liên quan đến train AI. Cách tắt nhanh nằm ở mục cuối bài.
Facebook đã đọc gì trong gallery Android của 20 triệu người Italy, từ 2023 đến nay
20 triệu người, đọc từ 2023, đọc cả ảnh, video và metadata, ba con số đó mới làm 805 triệu euro có nghĩa, vì nếu chỉ nghe tiền phạt thì ai cũng gật gù rồi quên, còn biết app đọc cái gì thì mới thấy vì sao Garante phạt.
Tính năng gợi ý ảnh từ gallery trên app Facebook Android làm gì
Tính năng này có tên là Get suggestions from your gallery while browsing Facebook, bản tiếng Ý là Ottieni suggerimenti dalla galleria quando navighi su Facebook, và nó đã có mặt trên app Facebook Android từ năm 2023. Trong lúc mọi người lướt Facebook thì app gợi ý ảnh và video trong gallery làm ý tưởng đăng bài, muốn gợi ý thì app phải đọc cả ảnh, video và metadata kèm theo, ví dụ như ảnh chụp lúc nào. Tính năng này bật sẵn theo mặc định, ai không tắt thì nó cứ chạy.
Một quyền truy cập cho cả app, sao vẫn bị coi là chưa đủ đồng ý
Cái bẫy nằm ở cách xin quyền. Facebook xin quyền truy cập gallery bằng một quyền truy cập duy nhất cho toàn bộ app và nhiều tính năng gộp lại, kèm thông báo chung chung bằng tiếng Ý là abilitare altre funzioni, nghĩa là bật thêm tính năng khác. Bấm cho phép một lần như vậy là app đọc được toàn bộ kho ảnh trong máy, thường là vĩnh viễn.
Kiểu xin quyền này giống đưa chìa khóa nhà cho người giao hàng vào lấy một món đồ, rồi phát hiện chìa đó mở được cả phòng ngủ, tủ quần áo và két sắt, vì chủ nhà đưa nhầm chìa tổng thay vì chìa của một phòng. Người dùng bấm cho phép để đăng một tấm ảnh, Facebook cầm luôn quyền đọc cả kho ảnh trong máy, và người bấm không biết mình vừa mở cửa nào.
Meta nói người dùng đã cấp quyền trên thiết bị thì tính năng mới chạy được, câu này đúng ở cấp hệ điều hành, nhưng Garante trả lời ngay bằng Điều 122: đồng ý phải cụ thể cho từng tính năng, tự do và có hiểu biết, nên một lần bấm cho phép chung chung vẫn bị coi là chưa đủ, dù nút đó do chính người dùng bấm. Không có khai thác nào ở đây, Meta xin quyền bình thường qua hệ điều hành Android, vấn đề là quyền đó quá rộng và thông báo quá mơ hồ, còn chuyện ảnh thực sự được dùng ra sao sau khi quyền đã cấp thì Garante thừa nhận cả người dùng lẫn cơ quan đều không kiểm chứng được.
Đơn tố cáo tháng 7/2025 về Facebook đọc gallery và phân tích kỹ thuật của Garante
Vụ này bắt đầu từ đơn trình báo của Centro Tutela Consumatori Utenti di Bolzano, một tổ chức bảo vệ người tiêu dùng ở Bolzano, gửi đến Garante vào tháng 7/2025. Garante mở điều tra, tự phân tích kỹ thuật app Facebook, rồi khoảng 16 tháng sau mới công bố quyết định phạt vào ngày 14/11/2026.
Meta có thay đổi cách xin quyền sau đơn trình báo, nhưng thay đổi đó chỉ áp dụng với người cập nhật app lên bản mới. Còn người chưa cập nhật app và người đã cấp quyền từ trước thì vi phạm vẫn diễn ra.
Garante nói rõ vụ này không điều tra chuyện train AI, còn tính năng cloud 2026 thì để một vụ khác
Tin phạt vừa ra, nhiều người nhắn nhau rằng Meta lấy ảnh train AI nên mới bị phạt nặng thế, thông cáo Garante viết ngược lại hoàn toàn, và tách rõ hai chuyện này là việc đầu tiên cần làm trước khi bàn đến tiền phạt hay thẩm quyền.
Garante viết gì về train AI và Meta phủ nhận ra sao
Garante viết nguyên văn thế này:
Il procedimento non ha riguardato l’eventuale uso dei contenuti per addestrare l’intelligenza artificiale, che Meta nega.
Bản tiếng Anh của Garante là The procedure did not concern the potential use of content to train artificial intelligence, which Meta denies, tức là cuộc điều tra này không bao gồm khả năng dùng nội dung để train AI, và Meta phủ nhận việc dùng nội dung cho train AI. Vụ phạt này xoay quanh cách xin quyền đọc gallery, còn chuyện train AI nằm ngoài phạm vi điều tra.
Tính năng cloud processing của Facebook thử nghiệm tháng 6/2025 ở Mỹ và Canada
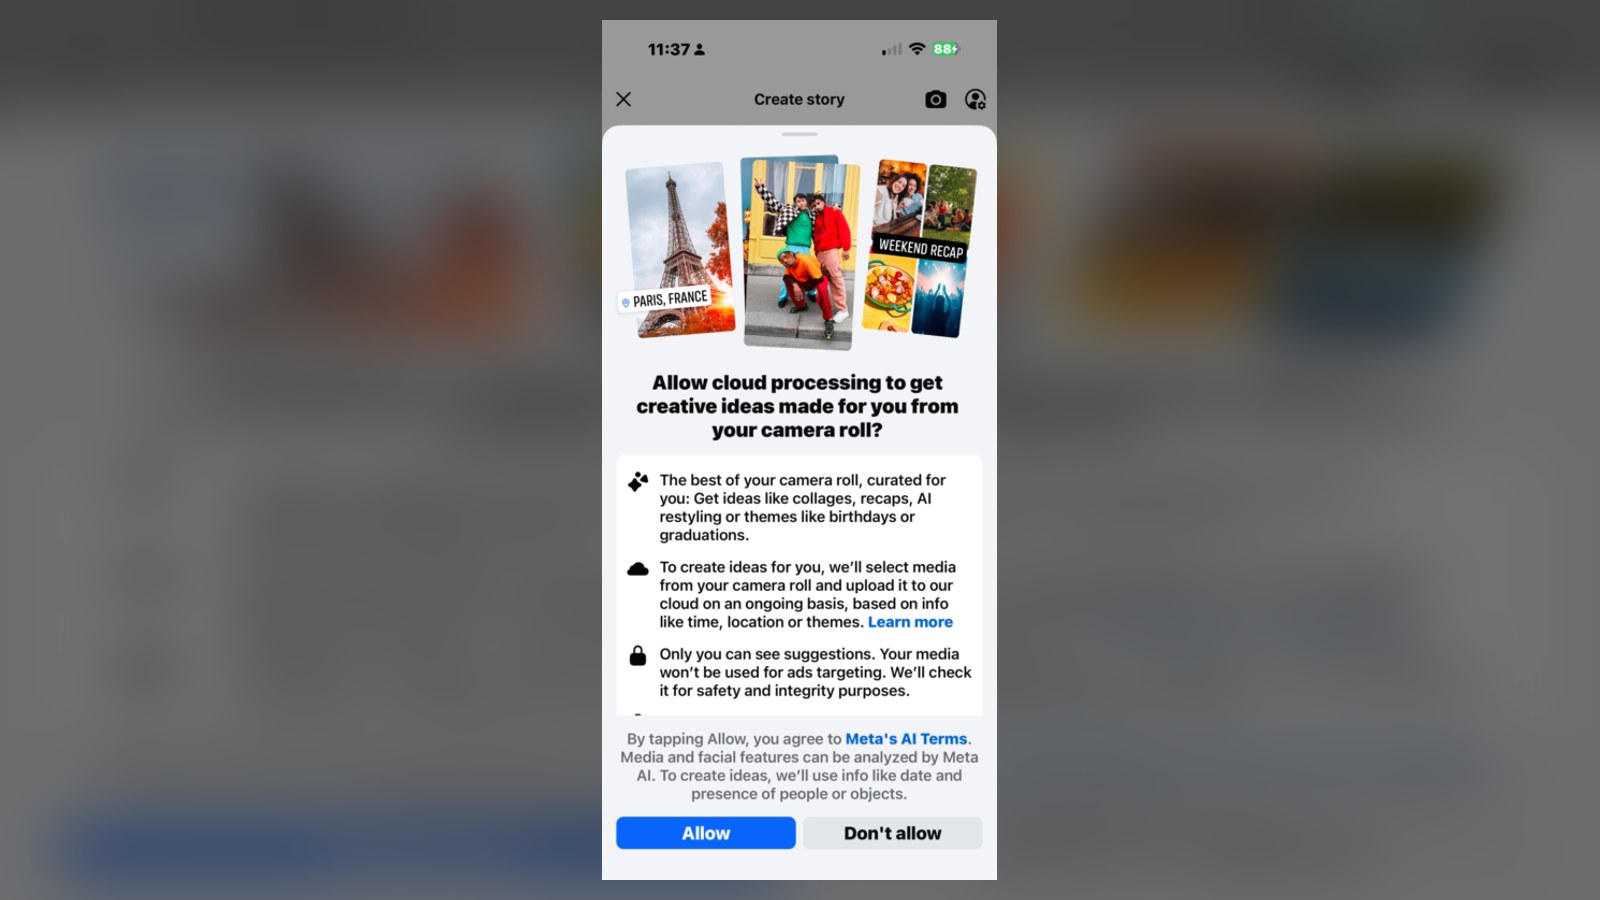
Tháng 6/2025, Facebook thử nghiệm cloud processing ở Mỹ và Canada, khi tạo Story thì pop-up hỏi có muốn opt-in không, đồng ý thì ảnh chưa đăng sẽ được tải lên cloud Meta liên tục để gợi ý collage và chỉnh sửa bằng AI. Chỉ lấy media trong 30 ngày gần nhất, nhưng gợi ý theo chủ đề thì có thể gồm cả media cũ hơn 30 ngày.
Maria Cubeta nói với TechCrunch qua PetaPixel rằng ảnh chỉ hiện cho chính người dùng trừ khi người dùng chia sẻ, và không dùng cho quảng cáo hay để train model AI chung trong đợt test này, nhưng bấm Allow đồng nghĩa với đồng ý Điều khoản AI của Meta, cho phép phân tích ảnh và khuôn mặt.
Garante giữ quyền điều tra riêng tính năng cloud 2026 mà chưa gọi tên
Garante giữ quyền đánh giá riêng bằng một cuộc điều tra khác đối với tính năng mới ra mắt năm 2026, cho phép xử lý trên cloud nội dung trong gallery, nhưng thông cáo không gọi tên tính năng này là gì.
Tính năng 2026 mà Garante nhắc đến có phải là tính năng thử nghiệm tháng 6/2025 hay không thì chưa rõ, PPC Land cũng nêu rõ điều này, nên chưa có gì để khẳng định hai tính năng là một. Bình luận của mentalgear trên Hacker News nói vụ phạt này chỉ có thể là khởi đầu.
805 triệu euro đặt cạnh doanh thu 200,97 tỉ USD và lợi nhuận 60,5 tỉ USD của Meta thì lớn cỡ nào
805 triệu euro nghe thì lớn, nhưng đặt cạnh lợi nhuận 60,5 tỉ USD một năm của Meta thì nó chỉ còn là một con số nhỏ. Cứ so tiền phạt với doanh thu, lợi nhuận và lịch sử phạt trước đó thì sức răn đe thật sự nằm ở đâu, nhìn số là rõ.
Mức phạt 805 triệu euro là kỷ lục của Garante, gấp 25 lần vụ Intesa Sanpaolo
Đây là mức phạt lớn nhất của Garante, gấp 25 lần vụ Intesa Sanpaolo 31,8 triệu euro hồi tháng 3/2026, sau khi một nhân viên truy cập tài khoản của 3.573 khách hàng, và gấp 54 lần mức phạt OpenAI 15 triệu euro mà sau đó đã bị tòa hủy.
Yếu tố tăng nặng gồm quy mô khoảng 20 triệu người dùng, vi phạm kéo dài từ năm 2023 đến nay, quyết định phạt trước đó từ năm 2019, và hợp tác hạn chế (scarsa collaborazione). Yếu tố giảm nhẹ duy nhất là các thay đổi sau đơn trình báo, nhưng Garante đánh giá là muộn và chỉ áp dụng với người cập nhật app.
805 triệu euro chỉ bằng 0,47% doanh thu toàn cầu của Meta
805 triệu euro tương đương khoảng 887 triệu USD theo tỉ giá Reuters, với 1 USD bằng 0,9074 euro, và chỉ bằng khoảng 0,47% doanh thu toàn cầu của tập đoàn. Con số 0,47% này dùng cơ sở doanh thu quy đổi sang euro, khoảng 171 tỉ euro theo cách tính ngược của PPC Land, mà thông cáo không nêu rõ năm tài chính hay tỉ giá nào.
Vì cách quy đổi khác nhau nên Gulf News làm tròn thành khoảng 0,4%, còn độc giả tự lấy 887 triệu USD chia cho 200,97 tỉ USD sẽ ra khoảng 0,44%, khác con số Garante công bố.
Doanh thu Meta năm tài chính 2025 là 200,97 tỉ USD, tăng 22,2% so với 164,50 tỉ USD năm 2024, theo báo cáo 10-K nộp SEC ngày 29/1/2026.
Lợi nhuận ròng là 60,5 tỉ USD, quảng cáo chiếm khoảng 97-98% doanh thu.
Mình tính tham khảo thế này: nếu chia đều lợi nhuận ròng 60,5 tỉ USD cho 365 ngày thì 805 triệu euro chỉ bằng khoảng 5 ngày lợi nhuận ròng của Meta.
Tổng phạt GDPR của Meta đã là khoảng 2,89 tỉ euro qua 8 mức phạt lớn, gồm 7 mức từ DPC Ireland từ tháng 9/2021 đến tháng 12/2024 và 1 mức 60 triệu euro từ CNIL tháng 12/2021, trong đó mức 1,2 tỉ euro năm 2023 của DPC Ireland vì chuyển dữ liệu EU sang Mỹ vẫn lớn hơn nhiều.
Hai luồng ý kiến trên Hacker News về mức phạt 805 triệu euro
Hai thread về vụ này trên Hacker News, tổng cộng 210 bình luận, chia ra hai luồng khá rõ. Phe hoài nghi nhìn tiền phạt như chi phí kinh doanh, akshatjiwan nói Meta có lẽ chỉ ghi khoản phạt vào chi phí kinh doanh, còn gvv gọi gọn đây là chi phí kinh doanh với EU.
tiohijazi hỏi cứ vượt giới hạn là chỉ bị phạt tiền thì họ sẽ tiếp tục làm, còn mentalgear nói vụ này chỉ có thể là khởi đầu, chứ không thì cũng chỉ là chi phí kinh doanh.
Phe gọi vụ phạt là thuế ăn thì viết dứt khoát hơn nhiều, aboringusername viết rằng về cơ bản đây chỉ là một loại thuế ăn, không thể tăng VAT vì sẽ cực kỳ không được lòng dân nên đây là lựa chọn tốt kế tiếp. Quy trình là phạt các tech bro vì một lý do nào đó với số tiền phải ở mức tỉ đô, doanh nghiệp tăng chi phí để bù mức phạt, EU thu tiền ngọt ngào dưới vỏ bọc rằng các tech bro xấu xa.
Dự đoán 10-15 tỉ euro tiền phạt đến các năm 2028-2030 là dự đoán cá nhân của người viết bình luận, chưa có gì kiểm chứng, nhưng lập luận thuế ăn thì cần nghe đủ trước khi phản biện.
Phe ủng hộ phạt nhìn từ phía nguyên tắc, vrganj phản biện phe gọi đây là thuế ăn rằng hãy tuân thủ luật hoặc rời thị trường, còn simonebrunozzi cho rằng mức này có lẽ quá ít để tạo khác biệt.
Vì sao Rome phạt được Meta mà không cần qua Dublin, và tiền lệ CNIL phạt Google 325 triệu euro
Trụ sở châu Âu của Meta đặt ở Dublin, vậy vì sao cơ quan Italy vẫn phạt thẳng được, câu trả lời nằm ở một chữ khác biệt giữa hai tuyến luật, ePrivacy và GDPR, và đó cũng là điểm pháp lý có sức ảnh hưởng dài nhất của vụ này. Mình đọc tới đây thì thấy tiền phạt chỉ là phần nổi, cái đáng nghía qua là Rome phạt được Meta mà không cần qua Dublin.
Điều 122 và tuyến ePrivacy không có cơ chế one-stop-shop
Căn cứ pháp lý là Điều 122 Bộ luật Bảo mật Italy, chuyển hóa chỉ thị ePrivacy của EU, tức Chỉ thị 2002/58/EC. Điểm quyết định là ePrivacy không có cơ chế one-stop-shop, nên mỗi cơ quan quốc gia tự thực thi luật của nước mình, và Garante ở Rome phạt thẳng Meta Platforms Ireland Limited dù trụ sở châu Âu của Meta đặt ở Dublin.
Meta phản đối thẩm quyền và muốn chuyển vụ việc sang DPC Ireland, nhưng Garante bác bỏ, vì Garante coi smartphone là một phần của đời sống riêng tư, mọi truy cập thông tin trong điện thoại đều cần đồng ý tự do và có hiểu biết, bất kể dữ liệu có rời khỏi máy hay không và bất kể có thiệt hại cụ thể nào hay không, và chỉ riêng việc đọc ngay trên thiết bị đã đủ vi phạm Điều 122.
Án lệ CJEU C-645/19 ngày 15/6/2021 cũng đặt giới hạn cho one-stop-shop theo GDPR.
Vụ OpenAI 15 triệu euro theo GDPR bị tòa Roma hủy tháng 3/2026
Ngày 18/3/2026, Tòa thương thẩm Roma hủy mức phạt 15 triệu euro của Garante đối với OpenAI, áp theo GDPR ngày 2/11/2024, vì DPC Ireland đã trở thành cơ quan dẫn đầu của OpenAI từ ngày 15/2/2024, và tòa không xét nội dung vi phạm bị cáo buộc mà chỉ xử chuyện thẩm quyền.
Mình đặt hai vụ cạnh nhau thì thấy rõ điểm quyết định: cùng một Garante, nhưng vụ đi theo GDPR thì bị hủy vì thẩm quyền thuộc về Ireland, còn vụ Meta đi theo ePrivacy thì giữ được thẩm quyền ở Rome, nên chọn tuyến ePrivacy thay vì GDPR là điểm quyết định thẩm quyền trong vụ Meta.
Tiền lệ CNIL phạt Google 325 triệu euro tháng 9/2025
Ngày 1/9/2025, CNIL ở Pháp phạt Google 325 triệu euro, gồm 200 triệu với Google LLC và 125 triệu với Google Ireland Limited, vì hiển thị quảng cáo giữa email Gmail khi chưa có đồng ý và đặt cookie khi tạo tài khoản Google khi chưa có đồng ý hợp lệ.
Vụ đó ảnh hưởng đến hơn 74 triệu tài khoản, trong đó 53 triệu người dùng Pháp thấy quảng cáo trong tab Promotions hoặc Social, kèm lệnh tuân thủ trong 6 tháng và phạt 100.000 euro mỗi ngày chậm. Cùng đợt, CNIL phạt Shein 150 triệu euro, đơn trình báo từ tổ chức noyb ngày 24/8/2022.
Theo PPC Land, bất kỳ cơ quan bảo vệ dữ liệu quốc gia nào ở EU cũng có thể mở vụ tương tự với bất kỳ app nào đọc dữ liệu trên thiết bị người dùng ở nước mình mà không cần chờ Dublin xử lý, với ba hướng là thẩm quyền, quyền truy cập và chế độ mặc định.
Garante nói một đằng, Meta nói một nẻo, và Meta phải làm gì trong 60 ngày
Thông cáo Garante đọc xong tưởng vụ này đã ngã ngũ, nhưng Meta tuyên bố sẽ kháng cáo và gọi mức phạt là không tương xứng. Đặt hai phía cạnh nhau, cộng thêm lệnh khắc phục và tiền lệ giảm phạt khi kháng cáo, thì bức tranh mới đủ.
Lập luận của Garante về đồng ý riêng khi Facebook đọc gallery và vi phạm kéo dài
Garante đi từ một nguyên tắc, smartphone là một phần của đời sống riêng tư, nên mọi truy cập thông tin trong điện thoại đều cần đồng ý tự do và có hiểu biết, và chỉ riêng việc đọc trên thiết bị đã đủ vi phạm Điều 122 dù ảnh có được tải lên hay không. Điểm này trả lời trực tiếp cho bình luận của dahdum trên Hacker News, người nhận xét hành vi đó nghe có vẻ rất vô hại.
Quy mô khoảng 20 triệu người dùng, vi phạm kéo dài từ năm 2023, quyết định phạt trước đó từ năm 2019 và hợp tác hạn chế là bốn yếu tố tăng nặng mà Garante nêu. Quyết định 2019 có thể là vụ Cambridge Analytica, ứng viên mạnh nhất là vụ tháng 6/2019, Garante phạt Facebook 1 triệu euro vì 57 người dùng Italy tải app Thisisyourdigitallife qua đăng nhập Facebook, dẫn đến dữ liệu của thêm 214.077 người dùng Italy bị thu thập.
Lập luận của Meta về tính năng gợi ý gallery đơn giản và mức phạt không tương xứng
Phía Meta nói ngược lại hoàn toàn, phát ngôn viên của họ nói This is a simple feature that helps people share photos and videos on Facebook. Users must grant permission on their device before the feature can operate, and they can change that permission at any time in their settings. Tức là tính năng đơn giản giúp chia sẻ ảnh và video, người dùng phải cấp quyền trên thiết bị trước khi tính năng hoạt động, và có thể thay đổi quyền đó bất cứ lúc nào trong cài đặt.
Meta nói thêm We strongly disagree with the assessment of the facts and the application of the law by the Garante and consider the amount of the fine disproportionate. Tức là Meta phản đối đánh giá về sự kiện và cách áp dụng luật của Garante, coi mức phạt là không tương xứng, và sẽ kháng cáo. Meta cũng nói với BBC rằng phản đối mạnh mẽ đánh giá về sự kiện, cách áp dụng luật và mức phạt.
Mình nghe hai phía nói vậy thì thấy họ chưa gặp nhau ở một điểm, Meta nói người dùng đã bấm cho phép, còn Garante hỏi bấm cho phép cái gì, và câu hỏi đó mới là lõi của vụ phạt. Bản Reuters lúc 13:07 UTC ngày 14/11 ghi Meta chưa bình luận, phản hồi đầy đủ xuất hiện trong bản cập nhật CNA lúc 15/11 03:06 +08.
Lệnh khắc phục 60 ngày của Garante cho Meta
Trong 60 ngày, Meta phải xin đồng ý bằng yêu cầu riêng biệt và cụ thể cho tính năng, giải thích rõ mục đích, quyền truy cập gallery và cách tắt, giữ tính năng tắt theo mặc định kể cả với người đã cấp quyền từ trước, và hết hạn mà không tuân thủ thì tính năng không được bật với người dùng chưa có đồng ý hợp lệ.
Meta còn phải báo cáo Garante trong 30 ngày về sáng kiến đã khởi động và trong 90 ngày về biện pháp đã áp dụng, PPC Land tính tạm từ ngày 14/11/2026 thì 30 ngày là 14/12/2026, 60 ngày là 13/1/2027 và 90 ngày là 12/2/2027, nhưng thông cáo không nói rõ các mốc tính từ ngày nào.
Tiền lệ Amazon Italy giảm phạt khi kháng cáo
Tiền lệ Amazon Italy bị phạt hơn 1,1 tỉ euro năm 2021 vì vi phạm luật cạnh tranh, rồi giảm xuống 752 triệu euro khi kháng cáo. Anh em nào nghĩ 805 triệu euro là con số chốt thì khoan đã, kháng cáo từng kéo mức phạt của Amazon xuống khá nhiều rồi. Hiện chưa có thông tin về tòa thụ lý, thời hạn nộp đơn hay lịch xét xử vụ Meta, và 7 trong 8 mức phạt GDPR lớn của Meta đang trong quá trình kháng cáo.
Tắt tính năng gợi ý gallery trên Android trong 1 phút, kể cả khi bạn không ở Italy
Tiền phạt, thẩm quyền và kháng cáo rồi cũng phải chờ tòa và chờ báo cáo, còn điện thoại trong túi thì kiểm tra được ngay hôm nay. Có hai lớp khóa, trong app Facebook và ở cấp hệ điều hành Android, cứ làm theo thứ tự dễ trước.
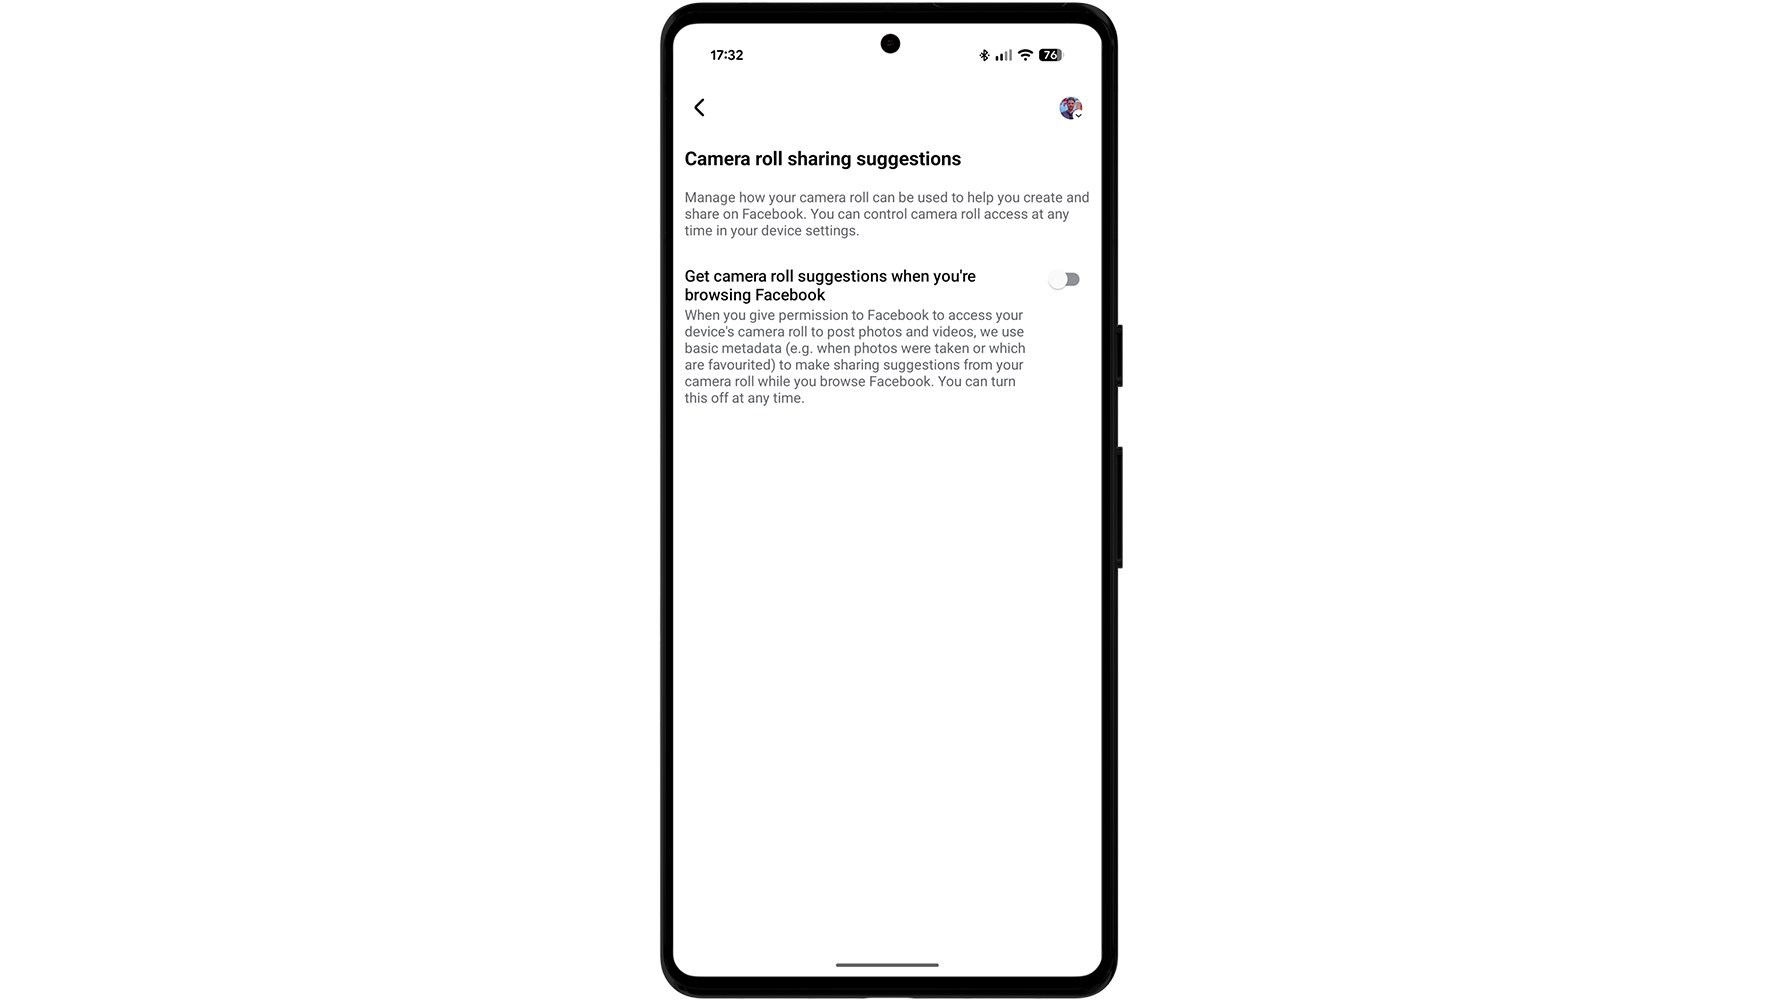
Tắt toggle Camera roll sharing suggestions trong app Facebook
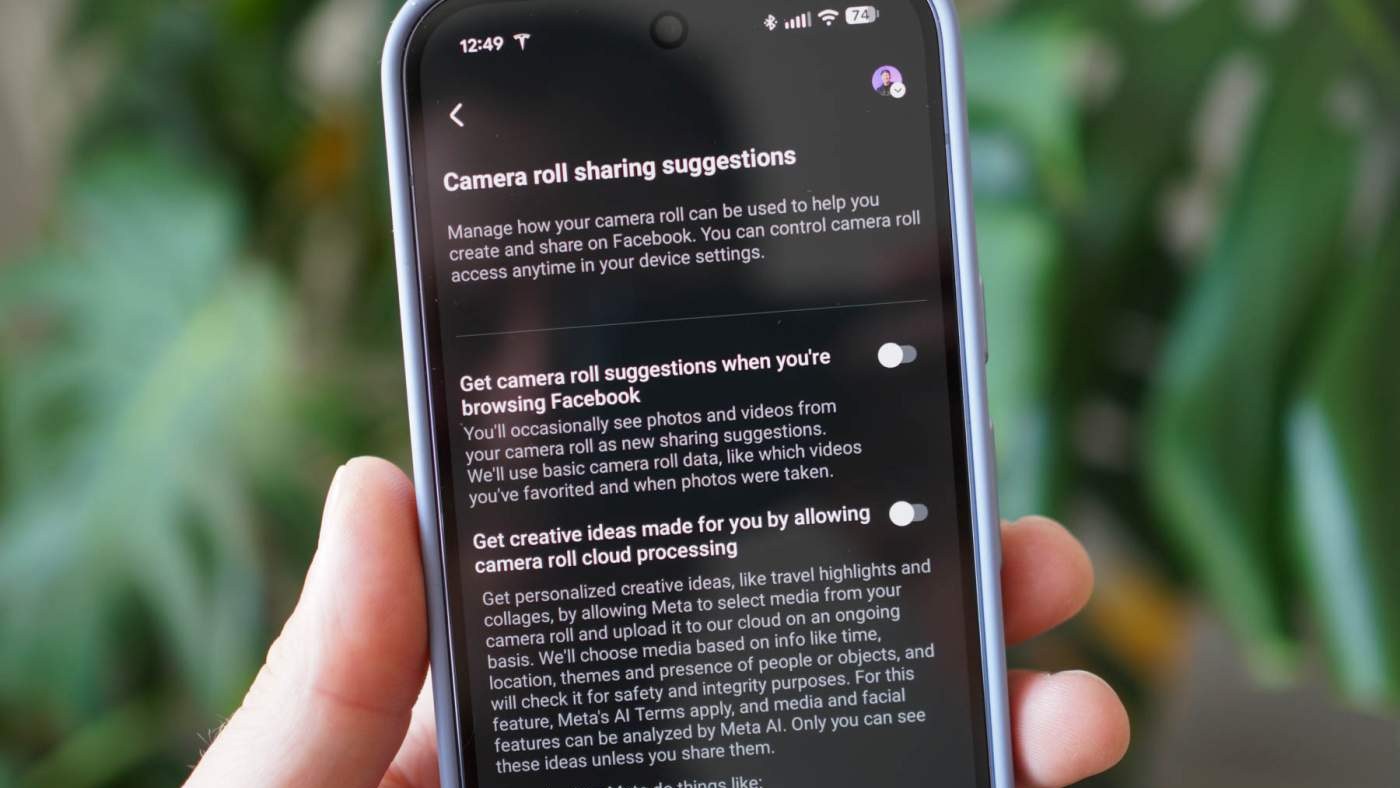
Làm theo ngay: mở ảnh đại diện trong app Facebook, chọn Settings and Privacy, rồi chọn Settings, sau đó cuộn xuống mục Camera roll sharing suggestions và tắt mọi toggle trong đó, gồm Get camera roll suggestions when you are browsing Facebook và Get creative ideas made for you by allowing camera roll cloud processing. Thông báo trong app mà Which? trích lại giải thích rằng khi người dùng cho phép Facebook truy cập camera roll để đăng ảnh và video thì họ dùng metadata cơ bản, ví dụ như ảnh chụp lúc nào, để đưa gợi ý chia sẻ.
Khóa quyền Photos and videos ở cấp hệ điều hành Android
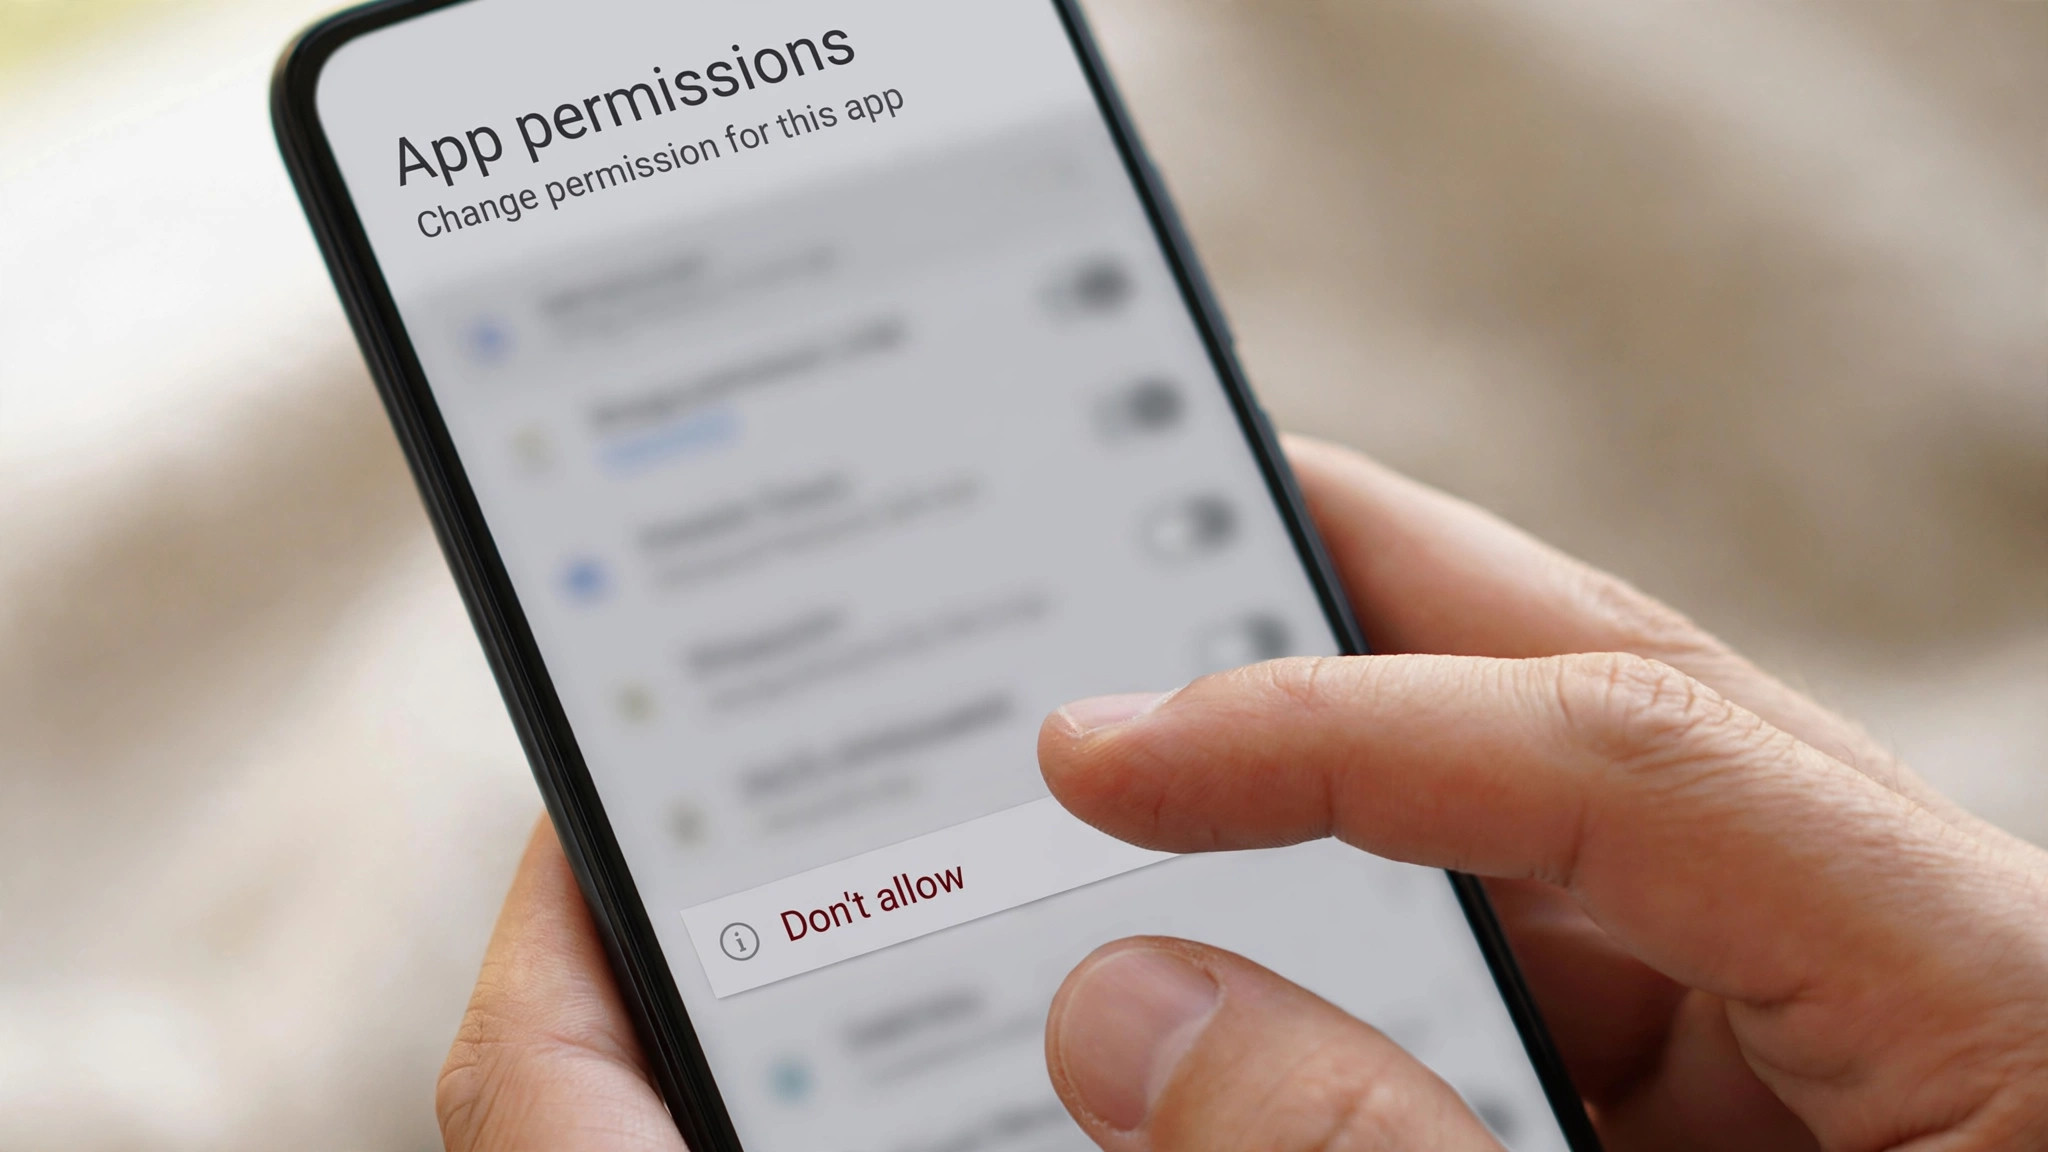
Làm theo ngay: mở Settings trên điện thoại Android, chọn Apps, chọn Facebook, chọn Permissions, chọn Photos and videos, rồi chọn Don’t allow. Bước này khóa ở cấp hệ điều hành nên chặn từ gốc thay vì chỉ tắt gợi ý trong app, và Meta cũng nói tính năng chỉ hoạt động khi người dùng cấp quyền trên thiết bị. Đối chiếu nhanh với iPhone, mở Settings, chọn Privacy and Security, chọn Photos, chọn Facebook, rồi chọn None hoặc Selected Photos.
Những giới hạn cần biết sau khi tắt tính năng gợi ý gallery
Tên menu có thể thay đổi theo phiên bản app, nên sau mỗi lần cập nhật lớn thì kiểm tra lại một lượt, vì cài đặt có thể bị đặt lại theo Droid Life và Webasha, và nếu thấy toggle nào tự bật lại thì tắt lại ngay. Tắt tính năng cũng chỉ ngăn tải lên mới, còn media đã tải lên trước đó được xử lý ra sao thì cần xem trang trợ giúp của Meta.
Cảnh báo nhỏ: tắt toggle trong app mà quyền Photos and videos ở cấp hệ điều hành vẫn mở thì tính năng vẫn có cửa chạy lại sau một lần cập nhật, nên khóa ở cấp hệ điều hành mới là lớp chặn từ gốc.
Mình nhắc thêm kinh nghiệm của wafflemaker trên Hacker News, người này chỉ cho Facebook Messenger quyền truy cập những ảnh cần chia sẻ, không hơn, vì người bình thường không nhận ra mình đã cho quyền truy cập bao nhiêu vào đời sống riêng tư.
805 triệu euro chưa trả lời được câu hỏi ảnh của bạn đã đi đâu
Ba điểm cần giữ sau vụ này là tính năng gợi ý gallery từ năm 2023 đã đọc ảnh, video và metadata của khoảng 20 triệu người dùng Android ở Italy khi chưa có đồng ý cụ thể theo Điều 122, vụ này không liên quan đến train AI và Garante giữ quyền điều tra riêng tính năng cloud 2026, và 805 triệu euro là kỷ lục của Garante nhưng rất nhỏ so với quy mô của Meta.
simonw trên Hacker News hỏi đúng chỗ này: app Facebook có tải mọi ảnh trên điện thoại lên để chạy ML gợi ý ảnh phù hợp cho bài đăng cụ thể không, có chạy ML ngay trên thiết bị không, có làm gì khác với ảnh ngoài việc chạy tính năng ảnh được gợi ý này không.
Garante thừa nhận cả người dùng lẫn cơ quan đều không kiểm chứng được thông tin nào thực sự được dùng sau khi quyền truy cập được cấp, nên câu hỏi của simonw vẫn chưa có câu trả lời từ báo chí hay từ thông cáo, và đó chính là khoảng trống kỹ thuật lớn nhất còn lại của vụ phạt 805 triệu euro này.
Thông cáo không có số quyết định gốc, không có toàn văn quyết định, không xác nhận quyết định 2019 là quyết định nào, không gọi tên tính năng cloud 2026, và không nói rõ các mốc thời hạn tính từ ngày nào. Những mốc cần theo dõi tiếp là Meta kháng cáo, báo cáo 30 ngày và 90 ngày, hạn 60 ngày tính tạm đến 13/1/2027, còn việc anh em làm được ngay hôm nay thì chỉ có một, mở điện thoại lên kiểm tra quyền Photos and videos của Facebook ngay.
Nguồn tham khảo
- Garante per la protezione dei dati personali: https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/10321080
- Reuters: https://www.reuters.com/world/italy-fines-meta-887-million-over-android-users-data-access-2026-11-14/
- CNA: https://www.channelnewsasia.com/business/italy-fines-meta-us887-million-over-android-users-data-access-6551816
- Al Jazeera: https://www.aljazeera.com/news/2026/11/14/italy-fines-meta-880m-over-photo-privacy?traffic_source=rss
- PPC Land: https://ppc.land/italy-fines-meta-eur805m-over-facebooks-access-to-android-photo-galleries/
- Hacker News, thread Reuters: https://news.ycombinator.com/item?id=50497009
- Hacker News, thread Rapporteur: https://news.ycombinator.com/item?id=50498063
- PetaPixel: https://petapixel.com/2025/06/30/facebook-tests-using-meta-ai-to-process-photos-prior-to-uploading/
- gHacks: https://www.ghacks.net/2025/06/30/facebook-wants-to-access-photos-in-your-phones-camera-roll-for-ai-features/
- Which?: https://www.which.co.uk/news/article/facebook-privacy-settings-aTEZc6r6TaeH
- Droid Life: https://www.droid-life.com/2025/09/02/psa-facebook-camera-roll-processing/
- CNIL: https://www.cnil.fr/en/cookies-and-advertisements-inserted-between-emails-google-fined-325-million-euros-cnil
- PrivacyTerms.io: https://privacyterms.io/gdpr-fines-big-tech-2026
- The Register: https://www.theregister.com/on-prem/2019/06/28/italian-data-protector-makes-facebook-an-offer-it-might-want-to-refuse-a-1m-fine-for-cambridge-analytica-data-leak/521691
- Rapporteur: https://www.rapporteur.com/news/italy-fines-meta-880mn-over-photo-privacy-authority/
- Webasha: https://www.webasha.com/blog/is-facebooks-new-ai-tool-safe-why-it-wants-access-to-your-photos-for-story-suggestions-privacy-guide

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Anthropic chặn Claude với thực thể do Trung Quốc, Nga, Iran, Triều Tiên kiểm soát đa số từ 12/11/2026: người dùng Việt Nam có mất tài khoản không
- Meta Muse gọi điện thay người dùng Mỹ từ 12/11, người Việt chưa dùng được
- Perplexity dính shop rủi ro trong 15% câu trả lời mua sắm, ChatGPT 8% và Gemini 4% trong test 6.795 câu trả lời của Podqi
Bình luận & Trao đổi