📑 Mục lục chi tiết bài viết (33 mục)
- Project Zero bỏ 30 ngày chờ patch, công bố đúng hẹn dù chưa có bản sửa
- Vì sao chi tiết lỗi từng được giữ kín tới 120 ngày?
- Đồng hồ Full X tính từ ngày báo cáo, không chờ patch
- Trần thực tế còn 90 ngày từ 13/11/2026
- Patch gap, khoảng trống từ lúc có patch tới lúc anh em chịu cài
- Lộ trình Full 90 rồi Full 60 rồi Full 30 kéo dài tới tháng 1 năm 2028
- Ba mốc ngày cần nhớ, Full 90, Full 60 rồi Full 30
- Vì sao giảm dần thay vì nhảy ngay sang 30 ngày
- Ba ngoại lệ còn lại của Full X
- Grace period và variant policy đã bị bỏ
- AI làm thời gian chờ patch mất ý nghĩa, Google đổi vì ba lý do
- Nhiều bên cùng tìm ra một lỗi, giữ kín còn ích gì?
- Patch vừa ra, chi tiết lỗi lộ gần như ngay?
- Báo cáo tăng lên vài lỗi mỗi tuần thì sao?
- Chỗ AI chưa vững, severity và chất lượng báo cáo
- Cộng đồng Hacker News tranh luận cả hai mặt về Full X
- Phe ủng hộ, deadline cần thiết nhưng 30 ngày vẫn chậm
- Wowfunhappy bảo cắt còn 30 ngày tổng là quá khắc nghiệt
- Vendor nhỏ, distro và maintainer lo không kịp 30 ngày
- Cáo buộc Google ép vendor, phe bênh vực nói gì
- Frost1x đề xuất chia sẻ công cụ phát hiện cho vendor
- Google cũng quá hạn 4 issue, AOSP giữ patch 6 tháng
- Deadline 90 ngày đi từ CERT/CC 45 ngày năm 2000 tới Full X năm 2026
- Từ CERT/CC 45 ngày năm 2000 tới 90 ngày năm 2014
- Grace 14 ngày, Full 90 thử nghiệm và 90 cộng 30
- PHP2Shell chạy 70 ngày, chuẩn 90 ngày đã trượt
- FFmpeg và BigSleep 2025 đẩy áp lực lên maintainer mã nguồn mở
- 97,7% lỗi sửa trong hạn tới năm 2019
- Người dùng cuối, dev và vendor nhỏ, mỗi người một việc làm ngay
- Người dùng cuối bật auto-update để rút ngắn patch gap
- Dev, vendor nhỏ chạy pipeline theo mốc 90, 60, 30 ngày
- Đội IT theo dõi tốc độ vá của nhà cung cấp
- Đồng hồ đã đổi, giờ chỉ còn chuyện vá nhanh và cập nhật kịp
Sáng nay một vendor nhận báo cáo lỗ hổng từ Project Zero, đồng hồ công bố bắt đầu chạy ngay hôm đó. Tới đúng ngày hẹn, chi tiết kỹ thuật sẽ lên sóng, dù bản vá đã kịp tới tay người dùng hay chưa, và anh em đang dùng phần mềm đó sẽ biết mình đang chạy bản có lỗi.
Ngày 13/11/2026, Project Zero công bố chính sách Full X với đúng logic đó. Trần công bố rút từ 120 ngày còn 90 ngày, rồi về 60 ngày từ tháng 2 năm 2027 và 30 ngày từ tháng 1 năm 2028. Bài này giải thích Full X là gì, vì sao Google đổi và ai cần làm gì từ nay.
Tóm tắt nhanh: Full X công bố sau đúng X ngày kể từ ngày báo cáo, dù đã vá hay chưa. Full 90 từ 13/11/2026, Full 60 từ 02/02/2027, Full 30 từ 03/01/2028. Ba ngoại lệ: đang bị khai thác ngoài đời thực, đã công khai, vendor yêu cầu công bố.
Project Zero bỏ 30 ngày chờ patch, công bố đúng hẹn dù chưa có bản sửa
30 ngày soak time vừa bị bỏ là điểm đổi lớn nhất, chỗ nhiều bài tin ngắn viết sai nhất, cơ mà anh em làm thực chiến sẽ thấy khó nhất.
Vì sao chi tiết lỗi từng được giữ kín tới 120 ngày?
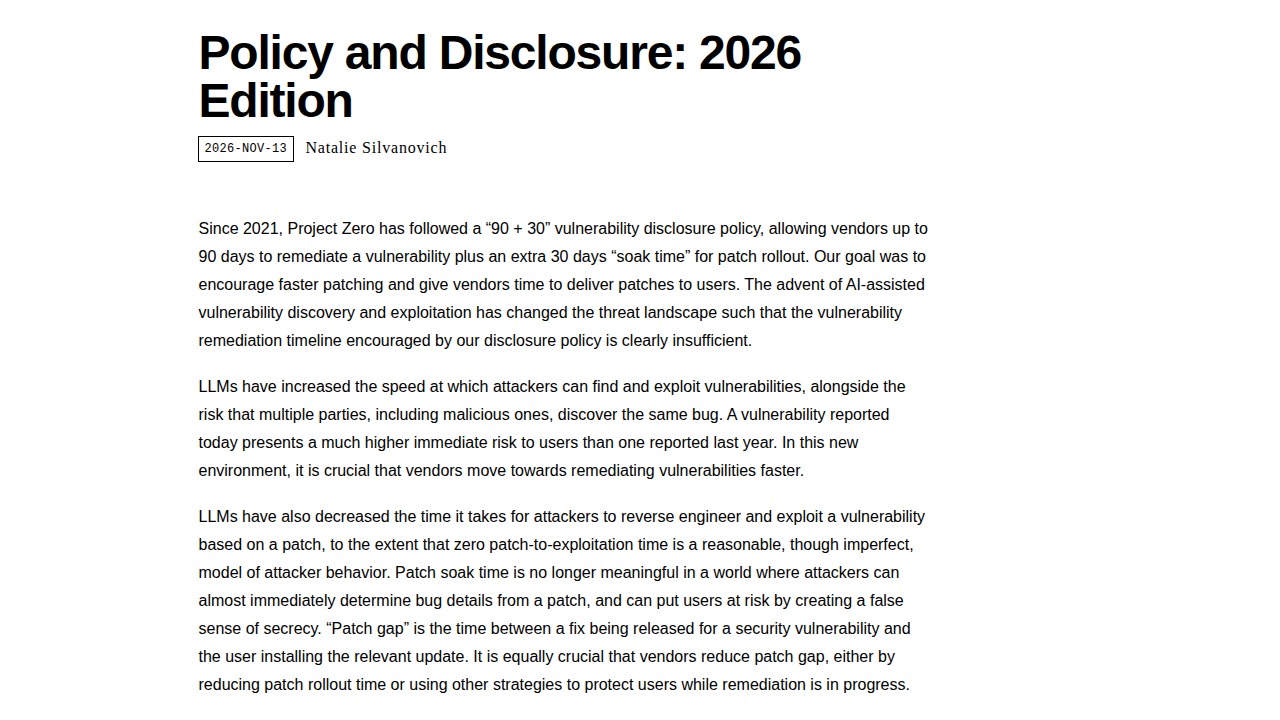
Chính sách cũ có hiệu lực từ 15/04/2021. Vendor được tối đa 90 ngày sửa kể từ ngày báo cáo, rồi Project Zero chờ thêm tối đa 30 ngày soak time để patch tới tay người dùng. Mình nghía qua cách tính cũ thì thấy mốc công bố phụ thuộc vào việc vendor sửa xong hay chưa, nên chi tiết được giữ kín tới 120 ngày.
Đồng hồ Full X tính từ ngày báo cáo, không chờ patch
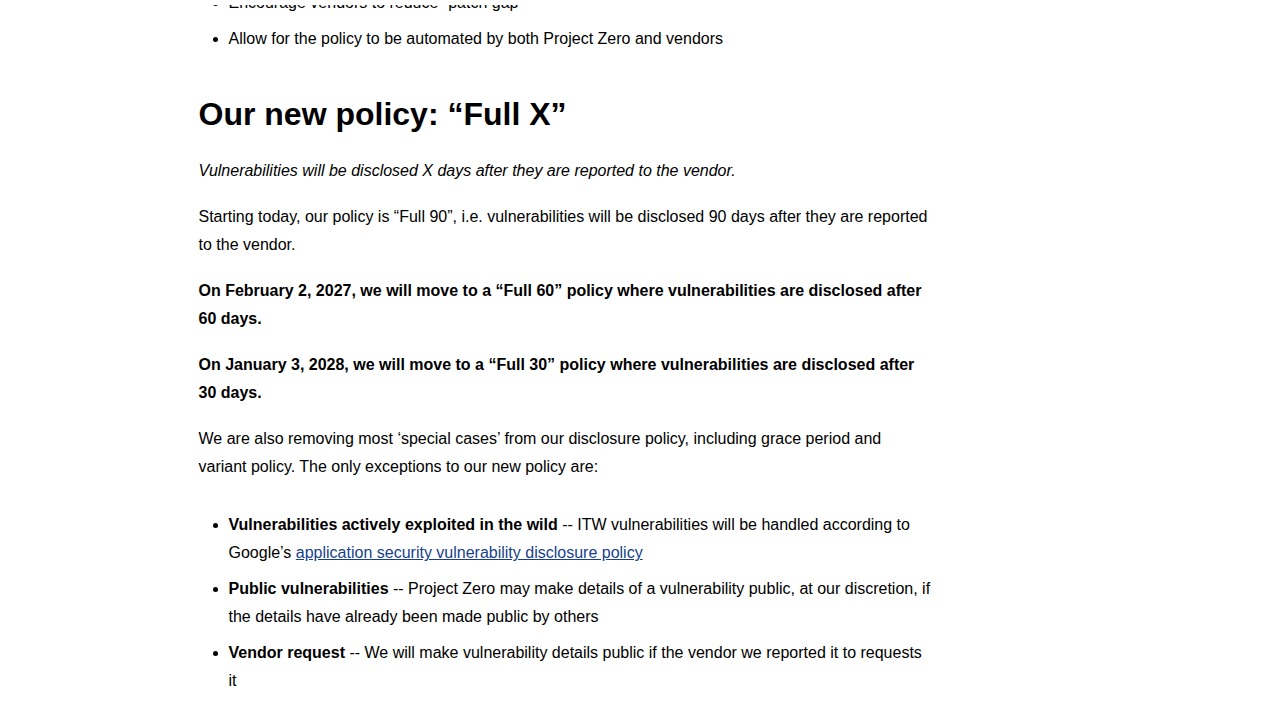
Mình đọc blog Project Zero ngày 13/11/2026 thì thấy chỉ có một câu ngắn gọn: “Vulnerabilities will be disclosed X days after they are reported to the vendor”. Từ nay công bố sau đúng X ngày kể từ ngày báo cáo, bất kể đã có patch hay chưa. Ba mục tiêu Google nêu là sửa nhanh hơn, rút ngắn patch gap và tự động hóa chính sách.
Trần thực tế còn 90 ngày từ 13/11/2026
Báo cáo ngày 13/11/2026 thì công bố ngày 11/02/2027 theo Full 90, mình cộng ngày lại thì thấy khớp. Đồng hồ đổi từ hai chặng thành một chặng duy nhất. Mức cắt 25% so với trần cũ 120 ngày là phép tính của tác giả dev.to frankchu, không phải số chính thức của Google.
Patch gap, khoảng trống từ lúc có patch tới lúc anh em chịu cài
Mình hay hình dung patch gap theo kiểu thực chiến: khoảng trống giữa lúc bản sửa đã có trên kệ và lúc anh em chịu cài, tức từ lúc phát hành tới lúc người dùng cài đặt. Project Zero chuyển gánh nặng từ giữ kín chi tiết sang rút ngắn patch gap. Nên vendor phải rollout nhanh hơn, hoặc tạm vô hiệu hóa code path.
Lộ trình Full 90 rồi Full 60 rồi Full 30 kéo dài tới tháng 1 năm 2028
Mình nhắc lại: hiện tại vẫn là 90 ngày, 30 ngày chỉ tới vào tháng 1 năm 2028, nên đừng viết Google đang ép vá trong 30 ngày. Anh em đang vọc lịch vá thì lấy 90 ngày làm chuẩn lúc này.
| Mốc | Chính sách | Ngày công bố ví dụ |
|---|---|---|
| Full 90, từ 13/11/2026 | Công bố sau 90 ngày kể từ ngày báo cáo | Báo cáo 13/11/2026, công bố 11/02/2027 |
| Full 60, từ 02/02/2027 | Công bố sau 60 ngày kể từ ngày báo cáo | Báo cáo 02/02/2027, công bố 03/04/2027 |
| Full 30, từ 03/01/2028 | Công bố sau 30 ngày kể từ ngày báo cáo | Báo cáo 03/01/2028, công bố 02/02/2028 |
Ba mốc ngày cần nhớ, Full 90, Full 60 rồi Full 30
Natalie Silvanovich đăng bài “Policy and Disclosure: 2026 Edition” trên blog Project Zero ngày 13/11/2026, công bố chính sách Full X, từ ngày này trần thực tế là 90 ngày chứ không còn 120 ngày.
Rồi chính sách chuyển sang Full 60 từ 02/02/2027 và Full 30 từ 03/01/2028. Mình đếm thì khoảng 81 ngày từ 13/11/2026 tới Full 60, các mức cắt 25%, 50% và 75% so với trần cũ 120 ngày đều là phép tính của tác giả dev.to frankchu, không phải số chính thức của Google.
Vì sao giảm dần thay vì nhảy ngay sang 30 ngày
Project Zero xin ý kiến nhóm vendor nhận nhiều báo cáo nhất trước khi chốt chính sách. Hai lo ngại mạnh nhất là đổi ngay có thể hại người dùng vì lỗi chưa vá bị lộ trong lúc vendor đang cải thiện quy trình, và vendor nào thấy không đáp ứng nổi sẽ buông xuôi không cố sửa nữa.
Lo ngại thứ ba cũng đáng nghe: deadline quá gắt có thể khiến vendor ưu tiên sửa lỗi mới báo cáo dù lỗi đó nhẹ hơn lỗi khác đang nằm trong hàng chờ. Chỗ này sát thực tế nhất với mình, đội nào cũng phải chọn sửa cái nào trước. Vì vậy lịch trình được chọn vừa thách thức vừa thực tế.
Ba ngoại lệ còn lại của Full X
Ba ngoại lệ thì vẫn giữ nguyên, mình kể đủ cả ba. Lỗ hổng đang bị khai thác ngoài đời thực thì xử lý theo chính sách công bố lỗ hổng app-sec của Google. Lỗ hổng đã công khai thì Project Zero có thể công bố chi tiết nếu người khác đã công bố. Vendor yêu cầu công bố, Project Zero sẽ công bố.
Ngoại lệ phần cứng hiếm kiểu Spectre và Meltdown vẫn có thể được cho sau này.
Grace period và variant policy đã bị bỏ
Mình đối chiếu thì hai thứ biến mất khỏi chính sách mới là grace period và variant policy. Grace period là gia hạn khi patch sắp xong, variant policy là quy tắc riêng cho biến thể của lỗi đã báo.
Chỉ còn một mốc ngày duy nhất, chính sách tự động hóa được cho cả hai bên. Chính sách cũ còn cho lỗ hổng đang bị khai thác ngoài đời thực grace 3 ngày.
AI làm thời gian chờ patch mất ý nghĩa, Google đổi vì ba lý do
Mình thấy Google đổi vì AI đã làm thời gian chờ patch mất ý nghĩa. Lập luận này có lớp vững, lớp chưa vững, cứ đọc hết mục này sẽ thấy lớp nào đứng được, lớp nào chưa.
Nhiều bên cùng tìm ra một lỗi, giữ kín còn ích gì?
Vụ PHP2Shell là ví dụ rõ nhất: lỗi chạy khoảng 70 ngày, ngắn hơn chuẩn 90 ngày, và được nhiều nhóm phát hiện song song trong vài tuần. LLM giúp attacker tìm lỗi nhanh hơn, nên giữ kín càng lâu càng dễ bị bên xấu tìm ra trước. Tạm hiểu là Project Zero không còn giữ lợi thế tìm lỗi độc quyền nữa.
Patch vừa ra, chi tiết lỗi lộ gần như ngay?
Mình thử nghĩ theo phía vendor: vừa release patch, attacker đã có thể suy ra chi tiết lỗi gần như ngay lập tức, nhờ LLM đọc diff của patch. Chờ patch triển khai xong mới công bố vì vậy không còn bảo vệ được ai. Project Zero gọi đây là mô hình “zero patch-to-exploitation time” hợp lý dù không hoàn hảo, tức là mô hình giả định, chưa phải dữ kiện đo được.
Báo cáo tăng lên vài lỗi mỗi tuần thì sao?
Project Zero nêu khối lượng báo cáo của chính họ tăng từ vài lỗi mỗi năm lên vài lỗi mỗi tuần ở cùng một mục tiêu. Phần thương lượng của chính sách cũ không còn quản lý nổi. Tính tự động hóa thành mục tiêu thiết kế, vì chỉ còn một mốc ngày duy nhất, khỏi phải thống nhất qua nhiều vòng xem lỗi đã sửa xong hay chưa.
Chỗ AI chưa vững, severity và chất lượng báo cáo
Severity là chỗ cần soi nhất trong lập luận này. Severity bị bỏ khỏi quyết định công bố vì nó không ảnh hưởng khả năng attacker phát hiện lỗi, chỉ ảnh hưởng tác động tới người dùng, nên một lỗi nhẹ vẫn có thể bị khai thác.
Ngược lại Project Zero chỉ báo cáo lỗi có mức nghiêm trọng đáng kể và tác động đã chứng minh. Chính sách giả định báo cáo lỗi đạt chất lượng cao về tính tái hiện, dễ đọc, khả năng tiếp cận và tác động đã báo cáo.
Với mình, lớp một vững nhất, có bằng chứng PHP2Shell chạy khoảng 70 ngày và nhiều nhóm tìm ra song song. Lớp hai thì yếu hơn, vì “zero patch-to-exploitation time” chỉ là mô hình giả định, chưa có số đo cho thấy mọi patch đều bị suy ra ngay.
Cái mình lo là lớp ba: khối lượng báo cáo tăng lên vài lỗi mỗi tuần, có thể khiến vendor nhỏ đuối sức. Ý kiến Reddit hay X về Full X thì mình tạm chưa thu thập được, search vòng 2 ngày 16/11/2026 không tìm được thread nào trích được.
Cộng đồng Hacker News tranh luận cả hai mặt về Full X
Mình nghía qua thread HN 50496051, lên front page ngày 14/11/2026, lúc quét 01:35 ngày 16/11/2026 đạt 300 điểm và 172 bình luận, tranh luận cả hai mặt.
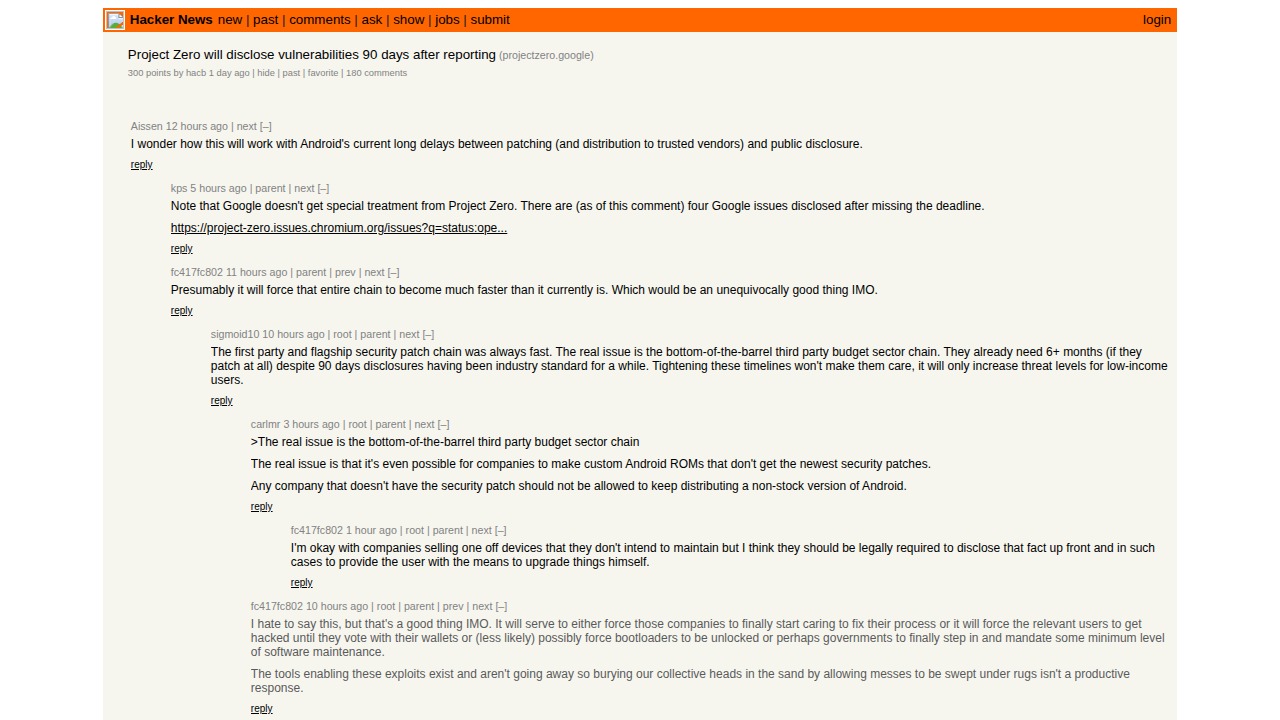
Phe ủng hộ, deadline cần thiết nhưng 30 ngày vẫn chậm
Sethaurus cho rằng Project Zero không tạo ra lỗ hổng, chỉ tìm ra. Vendor muốn thời gian vô hạn để sửa, người dùng muốn biết càng sớm càng tốt nếu phần mềm họ đang chạy có lỗ hổng, nên cần deadline. Giữ kín không còn bảo vệ được ai trong kỷ nguyên AI.
Massroot thì cho rằng 30 ngày vẫn quá chậm, với AI cần tiến tới công bố 0-day, thậm chí 0 giờ, 0 phút, 0 giây.
Còn kqgnkqgn viết: “If you can’t bother fix a critical security vulnerability in 30 days, you shouldn’t be in the business of building software for others to use.” Nhưng 0-day ngay khi báo cáo thì vendor khỏi có thời gian sửa, khác Full 30 vẫn cho 30 ngày.
Wowfunhappy bảo cắt còn 30 ngày tổng là quá khắc nghiệt
Wowfunhappy không phản đối việc bỏ soak time. Người này phản đối việc cắt toàn bộ quy trình còn 30 ngày tổng vào 2028, gọi đó là “needlessly harsh”. Theo Wowfunhappy, bài gốc không chứng minh được điểm này.
Ví dụ lỗi tồn tại 20 năm không ai tìm ra, Google tìm ra nhưng cần hơn 30 ngày để sửa, liệu công bố sau 30 ngày có tốt hơn không?
Còn fc417fc802 phản biện rằng lỗi tồn tại 20 năm không còn ý nghĩa khi ai cũng có thể dùng LLM để tìm.
Vendor nhỏ, distro và maintainer lo không kịp 30 ngày
Phía thiệt ở đây là người làm không lương. Wewewedxfgdf nói Ubuntu sẽ cần nhiều thời gian hơn thế rất nhiều. Tomkarho thì nói 30 ngày hợp lý với tập đoàn tỉ đô có hàng nghìn người và hàng nghìn agent AI, nhưng với một dev ở Nebraska duy trì hạ tầng quan trọng miễn phí thì đó là chuyện kiệt sức.
Sippingabonedry nhắc vấn đề thường nằm ở khâu test, bỏ test là có thêm vụ kiểu CrowdStrike. Còn PeterStuer hỏi đây có phải cú đẩy ngầm sang cloud và SaaS không, vì hệ on-prem không có auto-update, đồng hồ chạy trong khi vendor bên dưới còn chưa xong.
Cáo buộc Google ép vendor, phe bênh vực nói gì
Bmitc hỏi đây có phải dạng “extortion” không, khi Google, công ty khổng lồ đầy quyền lực, ép mọi người ưu tiên việc vá dưới danh nghĩa bảo mật. Ít nhất đó là một lời đe dọa, theo cách bmitc đặt vấn đề.
Còn FabCH cho rằng Google giả vờ tặng nghiên cứu bảo mật cho cộng đồng nhưng có yếu tố bắt nạt, dẫn vụ FFmpeg yêu cầu “fund us or stop sending bugs”.
Sethaurus và Dylan16807 phản biện rằng Project Zero không tạo ra lỗ hổng, cũng không bắt buộc phải báo trước cho vendor. Công bố theo lịch hẹn không phải đe dọa kiểu đưa tiền không thì công bố, nhưng lo mất cân bằng quyền lực là thật, nhất là với maintainer tình nguyện.
Frost1x đề xuất chia sẻ công cụ phát hiện cho vendor
Ý này không bàn bao nhiêu ngày, mà bàn ai gánh phần việc còn lại. Frost1x đề xuất bên tìm lỗi chia sẻ cả công cụ phát hiện cho vendor hoặc dự án mã nguồn mở để họ vá, thay vì chỉ gửi báo cáo rồi để vendor tự xoay.
Nếu không, vendor nhỏ có thể bị ép phải dùng LLM của chính các hãng lớn. Con số 10.000 USD/tháng mà Frost1x nhắc tới chỉ là suy đoán chưa kiểm chứng, nên bài này không dùng làm dữ kiện.
Google cũng quá hạn 4 issue, AOSP giữ patch 6 tháng
Kps lưu ý Google không được Project Zero ưu ái. Tính tới lúc bình luận đã có 4 issue của Google bị công bố sau khi quá hạn, với mình đây là bằng chứng mạnh nhất rằng chính sách áp dụng cho mọi vendor kể cả Google.
Còn cookiengineer chỉ ra sự trớ trêu là AOSP vẫn giữ patch lại 6 tháng với lý do bảo mật tốt hơn. Vậy giờ cái nào mới cải thiện bảo mật, vá nhanh hay vá chậm? Mình ghi rõ đây là ý kiến cộng đồng, chưa kiểm chứng độc lập.
Deadline 90 ngày đi từ CERT/CC 45 ngày năm 2000 tới Full X năm 2026
Full X là điểm cuối của một chuẩn đã lung lay từ trước, mình đọc lịch sử này thì thấy 90 ngày chưa bao giờ được chứng minh là tối ưu. Các lần trước chỉ sửa phần quanh deadline, lần này đổi cả bản chất đồng hồ.
Từ CERT/CC 45 ngày năm 2000 tới 90 ngày năm 2014
Ben Livshits trong essay ngày 26/10/2026 lập luận chính sách 90 ngày chưa bao giờ được chứng minh là tối ưu, chỉ là cược rằng 90 ngày đủ dài để sửa thật và đủ ngắn để hạn chế phơi nhiễm.
Mốc đầu tiên là CERT/CC đặt 45 ngày năm 2000, rồi Google đề xuất 60 ngày cho lỗi nghiêm trọng năm 2010.
Google công bố Project Zero ngày 15/07/2014 với deadline 90 ngày kèm bug tracker công khai. Ngày 30/09/2014 Google phát hiện lỗi trong Windows 8.1, báo ngay cho Microsoft.
Microsoft không sửa kịp 90 ngày nên thông tin được công khai ngày 29/12/2014.
Hiệu quả sớm: 85% trong 154 lỗi đầu tiên được sửa trong 90 ngày năm 2015, từ tháng 10/2014 có 95% lỗi được vá trong deadline. Hai con số này, với mình, cho thấy deadline cứng đúng là ép được vendor sửa nhanh hơn.
Tiền lệ gây tranh cãi khác, vụ Epic và Fortnite năm 2018. Epic cáo buộc Google vô trách nhiệm khi công bố lỗi Fortnite trên Android trước khi patch tới tay người dùng. Epic đã xin Google chờ đủ 90 ngày, Google từ chối và công bố chỉ 5 ngày sau khi báo cho Epic, dù Epic đã vá trong 2 ngày.
Grace 14 ngày, Full 90 thử nghiệm và 90 cộng 30
Tháng 02/2015 Google thêm grace period 14 ngày cho vendor chứng minh patch sắp xong, cùng thời điểm đó deadline rơi vào cuối tuần hoặc ngày lễ thì dời sang ngày làm việc tiếp theo. Năm 2020 Project Zero thử nghiệm Full 90, chờ đủ 90 ngày mới công bố dù vendor vá sớm. Rồi 15/04/2021 chính sách 90 cộng 30 có hiệu lực.
PHP2Shell chạy 70 ngày, chuẩn 90 ngày đã trượt
Ben Livshits lấy vụ PHP2Shell làm bằng chứng: lỗi chạy khoảng 70 ngày, ngắn hơn chuẩn 90 ngày, và được nhiều nhóm phát hiện song song trong vài tuần.
FFmpeg và BigSleep 2025 đẩy áp lực lên maintainer mã nguồn mở
Từ 08 tới 11/2025, hệ thống AI BigSleep của Google tìm 20 lỗ hổng ở nhiều dự án mã nguồn mở, trong đó 13 lỗi ở FFmpeg. Vụ tiêu biểu là CVE-2025-59734, lỗi use-after-free ở bộ giải mã SANM.
FFmpeg yêu cầu Google “fund us or stop sending bugs”, cho rằng công ty nghìn tỉ đô đẩy việc sang tình nguyện viên. Maintainer libxml2 Nick Wellnhofer rời dự án vì mỗi tuần mất vài giờ xử lý lỗi do bên thứ ba báo cáo. Mình đọc tới đây thì thấy phía thiệt của deadline gắt, người gánh việc lại làm không lương.
97,7% lỗi sửa trong hạn tới năm 2019
Từ mức có lỗi mất hơn 6 tháng mới sửa năm 2014, tới 2019 có 97,7% lỗi được sửa trong deadline. Con số 97,7% này, với mình, là điểm mạnh nhất của phe ủng hộ deadline cứng, nhưng đặt cạnh lo ngại vendor nhỏ thì thấy cả hai mặt của cùng một cơ chế.
Người dùng cuối, dev và vendor nhỏ, mỗi người một việc làm ngay
Mình chia phần này đúng ba đối tượng, mỗi đối tượng một việc làm được ngay.
Người dùng cuối bật auto-update để rút ngắn patch gap
Việc đầu tiên làm được ngay là bật cập nhật tự động trên máy mình đang dùng. Cảnh báo nhỏ: bài viết kỹ thuật của Project Zero thường đủ chi tiết để dựng exploit, theo trustlist.uk và hackerposts.org. Bài viết có thể tới tay công chúng trong khi bản sửa còn chạy qua chu trình patch hàng tháng hoặc hàng quý.
Dev, vendor nhỏ chạy pipeline theo mốc 90, 60, 30 ngày
Anh em nào đang vọc pipeline CI thì khóa luôn mốc 90, 60 rồi 30 ngày vào quy trình test và rollout. Việc cần làm ngay là sửa và rollout theo đúng các mốc đó, bắt đầu từ 90 ngày.
Nhớ là severity không còn lái quyết định công bố, vì severity không ảnh hưởng khả năng attacker phát hiện lỗi. Dev dùng severity để ưu tiên sửa thì vẫn được, chỉ không còn trông chờ lỗi nhẹ được giữ kín lâu hơn. Vendor cũng chuẩn bị cách tự bảo vệ khác trong lúc đang sửa, ví dụ tạm vô hiệu hóa code path, theo gợi ý trong blog gốc.
Đội IT theo dõi tốc độ vá của nhà cung cấp
Đội IT bắt đầu từ việc lập danh sách nhà cung cấp đã từng nhận báo cáo Project Zero, rồi xếp hạng theo tốc độ vá thực tế của họ. Làm theo ngay: kiểm tra tracker công khai của Project Zero để biết nhà cung cấp nào của mình nhận báo cáo.
Đội nào giữ patch của vendor lại vài tuần để test thì chuẩn bị biện pháp bù đắp cho khoảng trống đó, ví dụ tạm vô hiệu hóa tính năng lỗi.
Đồng hồ đã đổi, giờ chỉ còn chuyện vá nhanh và cập nhật kịp
Từ nay đồng hồ một chặng tính từ ngày báo cáo, trần 90 ngày từ 13/11/2026, Full 60 từ 02/02/2027, Full 30 từ 03/01/2028, Google chưa ép mọi hãng vá trong 30 ngày hôm nay, nhưng đồng hồ thì đã chạy và không chờ patch nữa.
Anh em đang dùng vendor nào, vendor đó vá nhanh cỡ nào, kể lại trải nghiệm thật dưới phần bình luận nhé. Từ nay tiến độ vá của họ quyết định mình có an toàn trong khoảng trống đó hay không.
Nguồn tham khảo
- Blog Project Zero: https://projectzero.google/2026/11/disclosure-policy.html
- Hacker News 50496051: https://news.ycombinator.com/item?id=50496051
- dev.to frankchu: https://dev.to/frankchu/90-30-days-project-zero-ends-the-soak-era-31lp
- hackerposts.org: https://www.hackerposts.org/en/blog/project-zero-full-90-disclosure-policy-2026
- trustlist.uk: https://trustlist.uk/news/google-project-zero-full-90-disclosure-policy-60-days-february-2027-30-days-january-2028
- Ben Livshits: https://www.ben-livshits.org/blog/vulnerability-disclosure
- Wikipedia Project Zero: https://en.wikipedia.org/wiki/Project_Zero
- eWeek grace period: https://www.eweek.com/development/google-adds-grace-period-for-software-developers-to-fix-security-flaws/
- Silicon UK: https://www.silicon.co.uk/security/security-management/google-project-zero-disclosure-policy-328345
- DZone FFmpeg: https://dzone.com/articles/devsecconflict-google-project-zero-ffmpeg?fromrel=true
- GIGAZINE FFmpeg: http://gigazine.net/gsc_news/en/20251112-ffmpeg-google/
Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- OpenAI ra mắt Daybreak Red Team và Defense Factory ngày 12/11, bán vòng lặp tìm rồi vá chứ không bán thêm model
- Gemini đọc Google Wallet và tài khoản ngân hàng qua Plaid, đọc được gì, ai đọc lại, tắt ở đâu
- Mirendil gọi 1 tỷ USD Series A sau 141 ngày từ vòng seed, startup 1 tuổi làm gì mà đáng giá đó
Bình luận & Trao đổi