📑 Mục lục chi tiết bài viết (30 mục)
- Con số 948 lỗi leo thang quyền root trên Linux kernel của OpenAI có nghĩa là gì
- Chuỗi phễu từ 5,034 audit target trên 7% kernel Linux xuống 948 lỗi leo thang quyền root distinct
- Vì sao 948 lỗi leo thang quyền root chưa phải 948 CVE mới
- Vì sao 948 candidate patch chưa phải 948 patch đã merge, và 61 patch upstream sau 10 ngày có nghĩa gì
- Pipeline 5 giai đoạn của OpenAI tìm ra 948 lỗi leo thang quyền root trên Linux kernel như thế nào
- Scout và Analyst chọn 7% kernel Linux và đưa ra 2,308 candidate finding trong 12 giờ
- Triage và Screening kiểm chứng thật trên VM bật KASAN, từ 2,308 candidate finding xuống 1,238 LPE candidate
- ExploitDev và variant analysis tạo 1,169 working exploit rồi gộp còn 948, con người giữ vai trò gì
- 10 kỹ thuật khai thác mới trong mẫu 166 exploit và vì sao chưa kiểm chứng được
- 1,2 triệu USD tiền API và 1,279 USD cho mỗi lỗi leo thang quyền root có nghĩa là gì
- Chi phí API từng giai đoạn của pipeline OpenAI, Exploitation ngốn 775,929 USD và lần thử thất bại đắt hơn lần thành công
- So với run tháng 7 của GPT-5.6 Sol và con số bounty giả định 18,9 triệu tới 66,3 triệu USD
- Ai đủ tiền chạy pipeline này, và vì sao kẻ xấu cũng chạy được với 1,279 USD mỗi lỗi
- Phe defender và phe hoài nghi nhìn vụ 948 lỗi leo thang quyền root trên Linux kernel ra sao
- Patch nhanh và disclosure có phối hợp, phía defender có lý do để mừng
- 93% kernel chưa quét và model chưa release, phía hoài nghi có lý do để lo
- Vụ wrong 0-day 20 trên 200 exploit ở early run nói gì về độ tin cậy của con số 948
- Người dùng Linux và admin server nên làm gì ngay hôm nay khi chưa có danh sách CVE của vụ 948
- Shared hosting, container, CI runner và web shell gặp rủi ro lớn nhất từ lỗi leo thang quyền root
- Cập nhật kernel qua distro và reboot, theo dõi distro advisory thay vì chờ danh sách 948
- Giảm bề mặt local code execution và kiểm tra read-only bằng lệnh có sẵn
- Vụ Claude viết exploit cho CVE-2026-98432 trong 53 phút và đánh giá NCSC nói gì về bức tranh lớn hơn vụ 948
- Claude viết exploit remote root cho CVE-2026-98432 trong 53 phút, fix chỉ 4 dòng của Eric Dumazet
- NCSC đánh giá ngày 03/11/2026, số liệu GTIG cho thấy disclosure tăng từ 5,045 lên 10,740 mỗi tháng
- Bottleneck chuyển từ discovery sang review của maintainer volunteer
- Bao nhiêu patch được merge, model tên gì, danh sách CVE ở đâu
- Bao nhiêu trong 948 candidate patch thực sự được kernel maintainer merge
- Tên model cyber của OpenAI là gì và khi nào release, vì sao không ai reproduce được
- Khi nào có danh sách CVE, kernel version và subsystem bị ảnh hưởng, và 93% kernel còn lại chứa bao nhiêu lỗi
- 948 lỗi leo thang quyền root trên Linux kernel đổi cách nghĩ về máy Linux chưa cập nhật như thế nào
OpenAI vừa công bố một con số khiến cả giới bảo mật phải dừng lại, 948 lỗi leo thang quyền root trên Linux kernel, tìm ra trong một lượt chạy pipeline duy nhất giữa tháng 10/2026 với hóa đơn API 1,2 triệu USD. Con số thì gây choáng, nhưng máy của anh em có sao không thì phải đọc chuỗi số đằng sau nó mới biết.
Thông tin nhanh: OpenAI chạy pipeline trên kernel Linux mới nhất giữa tháng 10/2026 và công bố ngày 04/11/2026. Chuỗi phễu: 2,308 candidate finding, 1,724 reproduce được, 1,169 working LPE exploit, còn 948 distinct LPE sau variant analysis, kèm 948 candidate patch. Tổng chi phí API 1,213,430 USD, trung bình 1,279 USD cho mỗi LPE. 948 là số hãng tự đo, chưa kiểm chứng độc lập, chưa phải 948 CVE mới và chưa phải 948 patch đã merge.
Con số 948 lỗi leo thang quyền root trên Linux kernel của OpenAI có nghĩa là gì
Con số 948 chỉ có nghĩa khi đặt nó vào cuối một cái phễu dài, mỗi tầng rơi rớt một lượng lớn.
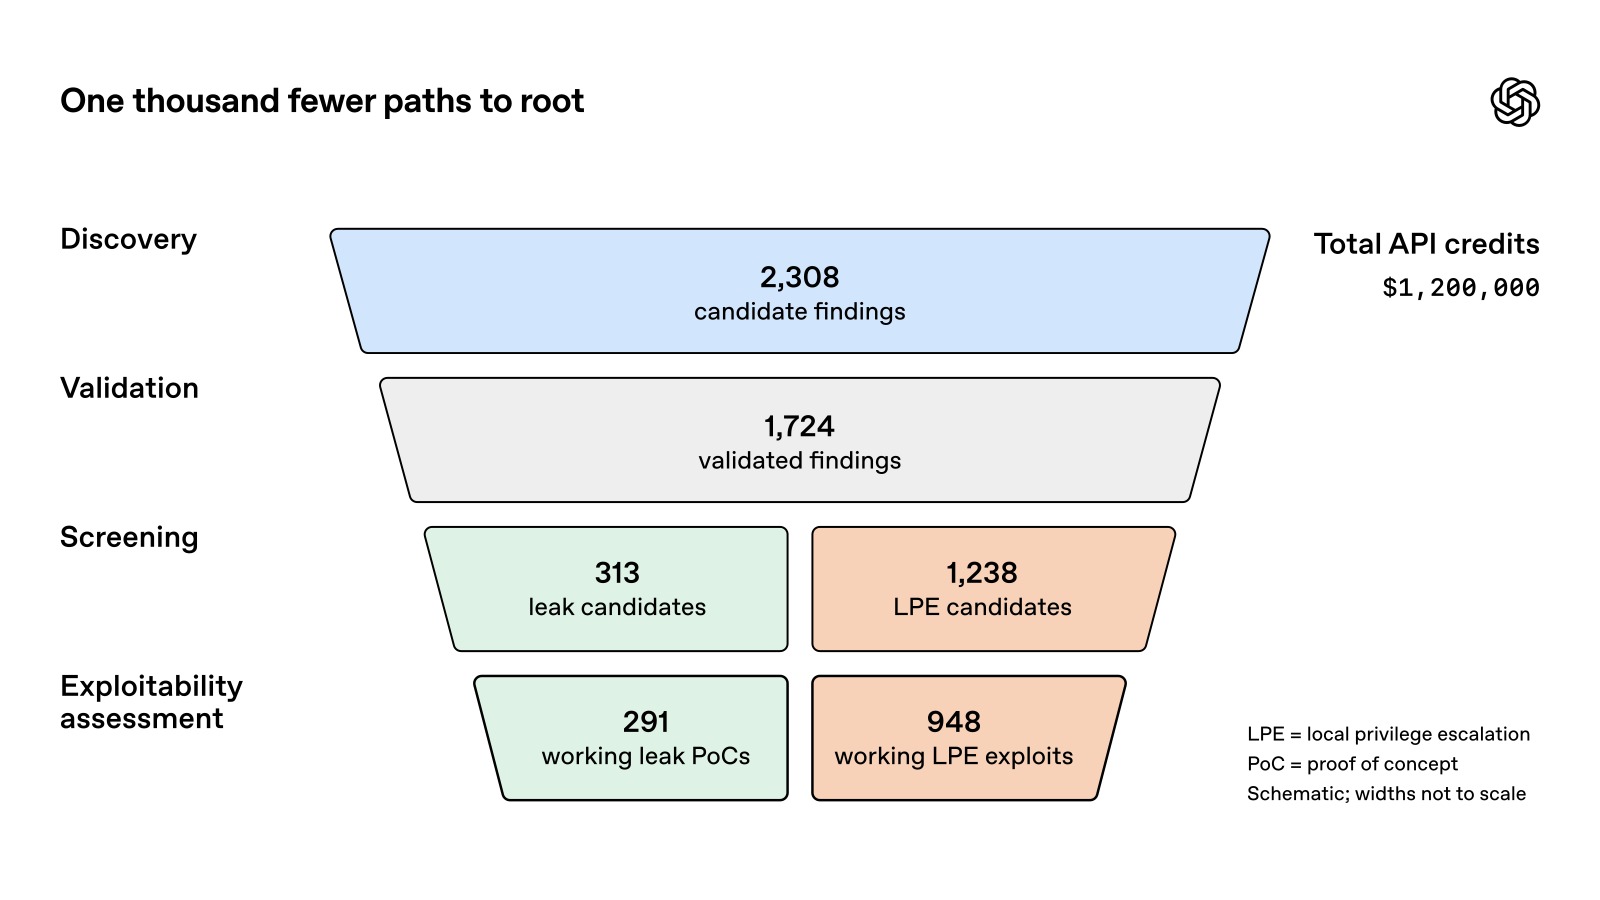
Chuỗi phễu từ 5,034 audit target trên 7% kernel Linux xuống 948 lỗi leo thang quyền root distinct
Scout agents chọn 5,034 audit target, tương đương 2,8 triệu dòng code, khoảng 7% kernel, với chi phí 3,426 USD. Analyst agents đưa ra 2,308 candidate finding sau dedup trong 12 giờ, tốn 316,549 USD.
Triage chạy PoC thật trên VM bật KASAN, công cụ bắt lỗi bộ nhớ của kernel, và reproduce được 1,724 finding trong 30 giờ, tức 74,7%, tốn 73,330 USD. Chỉ 3,1% rơi rớt là do model phân tích sai, phần còn lại chủ yếu cần quyền cao hơn hoặc không reproduce kịp. Screening lọc tiếp còn 1,238 LPE candidate và 313 info leak candidate, tốn 44,194 USD.
ExploitDev tạo 291 info leak PoC và 1,169 working LPE exploit, tốn 775,929 USD. Variant analysis gộp các exploit cùng root cause, còn 948 distinct LPE với 948 candidate patch, tức 1,169 exploit working gộp lại chỉ còn 948 vì nhiều exploit cùng chạm một root cause. Mình nhắc lại: toàn bộ là số hãng tự đo, chưa có kiểm chứng độc lập.
| Giai đoạn | Kết quả |
|---|---|
| Scout chọn audit target | 5,034 target, 2,8 triệu dòng code, khoảng 7% kernel |
| Analyst đưa candidate finding | 2,308 sau dedup trong 12 giờ |
| Triage reproduce được | 1,724, tức 74,7%, trong 30 giờ |
| Screening còn LPE candidate | 1,238 LPE candidate và 313 info leak candidate |
| ExploitDev tạo working LPE exploit | 1,169 |
| Variant analysis còn distinct LPE | 948, kèm 948 candidate patch |
Vì sao 948 lỗi leo thang quyền root chưa phải 948 CVE mới
948 là distinct LPE sau variant analysis, chưa có danh sách CVE, kernel version hay subsystem bị ảnh hưởng nào được công bố, nên không có per-host checklist để kiểm tra từng máy. Kbourdakos và Unite.AI phân biệt rạch ròi điểm này, trong khi nhiều bài khác gộp 948 exploit với 948 CVE mới. LPE cần local code execution trước, chưa dùng được từ xa. Người dùng Hacker News có nickname nas bình luận rằng có user access gần như chắc chắn leo được lên root, nhưng 948 lỗ hổng thì đúng là sốc.
Vì sao 948 candidate patch chưa phải 948 patch đã merge, và 61 patch upstream sau 10 ngày có nghĩa gì
948 là candidate patch chờ maintainer review, 10 ngày sau scan giữa tháng 10 chỉ có 61 LPE đã patch upstream, 43 có staging patch, 299 đang được báo cáo công khai. OpenAI đã gửi hàng trăm report và patch cho lỗi critical, phần còn lại gửi dần qua Patch the Planet partners, nhưng số patch được merge thì không công bố. 61 trên 948 vẫn là thiểu số, và patch ban đầu đúng chức năng nhưng đôi khi thừa code hoặc chưa đầy đủ, thêm hướng dẫn và lặp lại mới cải thiện chất lượng.
Pipeline 5 giai đoạn của OpenAI tìm ra 948 lỗi leo thang quyền root trên Linux kernel như thế nào
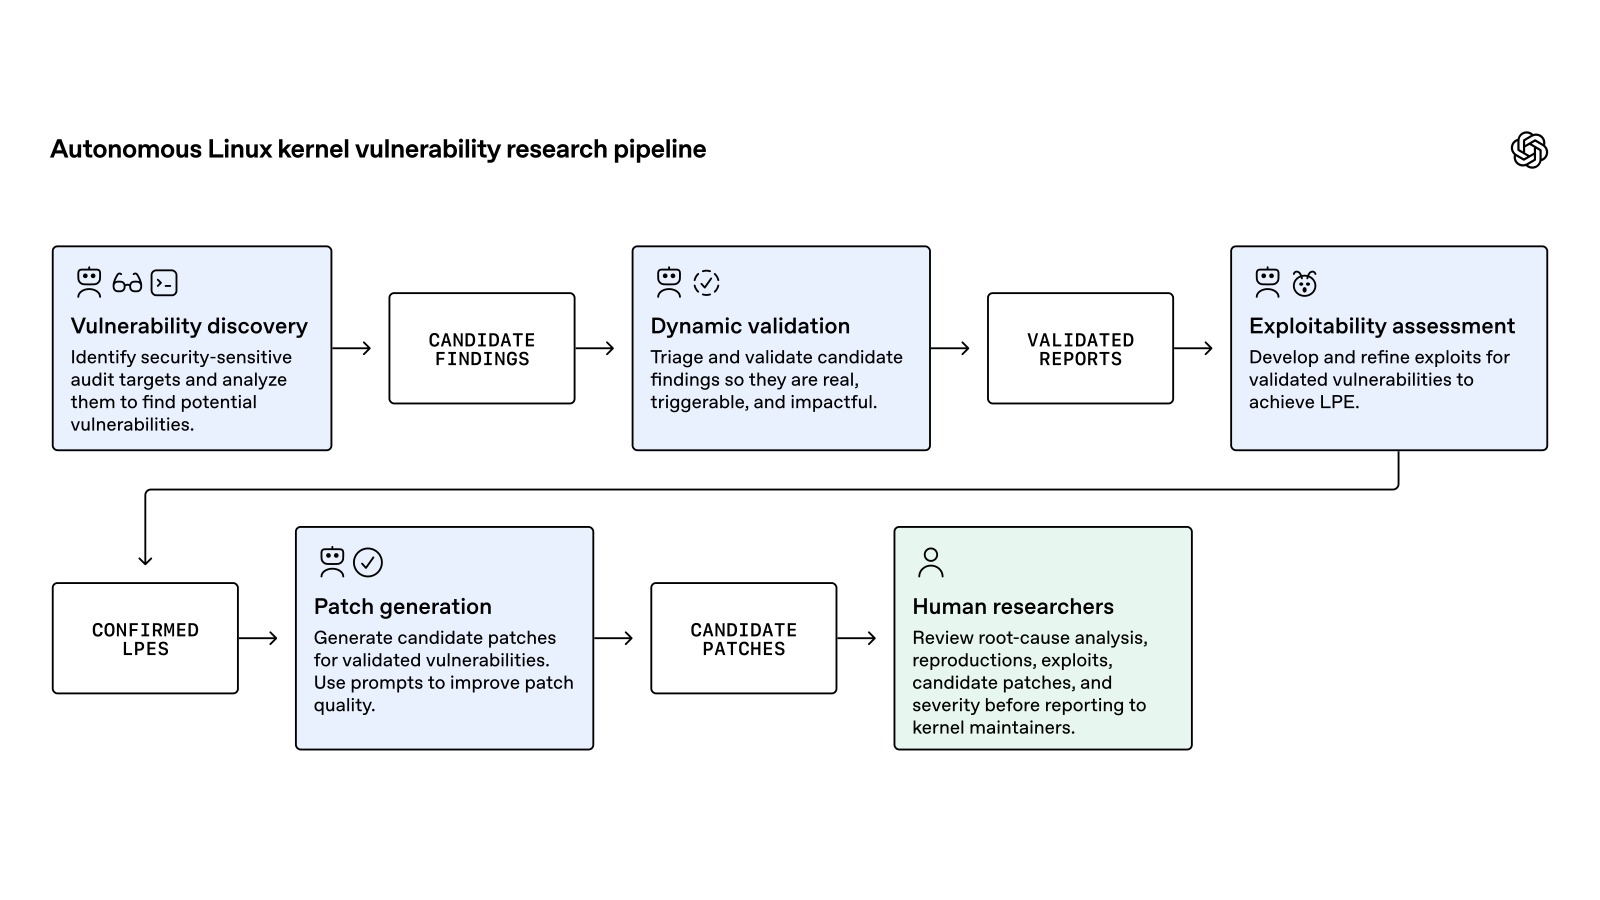
Pipeline này chạy bằng agent, và máy tự kiểm chứng bằng cách chạy thật exploit trên VM thay vì chỉ đoán từ code.
Scout và Analyst chọn 7% kernel Linux và đưa ra 2,308 candidate finding trong 12 giờ
Scout chọn target theo reachability và security relevance, Analyst đọc bằng workflow tương tự Codex Security plugin, validation chỉ xét finding mà low-privileged user chạm tới được và có bằng chứng memory corruption đo được. Tháng 6/2026 GPT-5.5 Cyber tìm và exploit 24 LPE, tháng 7/2026 GPT-5.6 Sol tìm và exploit 166 LPE, và run tháng 10 này lên tới 948. Model trung tâm là upcoming cyber model chưa công bố tên, mỗi finding cuối gồm root cause analysis, minimal crashing PoC, candidate patch và full exploit.
Triage và Screening kiểm chứng thật trên VM bật KASAN, từ 2,308 candidate finding xuống 1,238 LPE candidate
Triage viết PoC rồi chạy thật trên VM kernel bật KASAN, reproduce được 1,724 trong 30 giờ, tốn 73,330 USD. Exploit chạy trên VM dùng stock desktop OS với SMEP, SMAP, KASLR và HARDENED_USERCOPY đều bật. Screening lọc tiếp còn 1,238 LPE candidate và 313 info leak candidate, tốn 44,194 USD, xử lý một LPE candidate trung bình 558 USD, gấp đôi info leak candidate ở 271 USD.
ExploitDev và variant analysis tạo 1,169 working exploit rồi gộp còn 948, con người giữ vai trò gì
ExploitDev tạo 291 info leak PoC và 1,169 working LPE exploit, tốn 775,929 USD. Exploit thành công trung bình 360 USD, 69 lần thử thất bại tốn 3,922 USD vì vài lỗ hổng race condition khó, và OpenAI gợi ý dừng sau 1 giờ không tiến triển để giảm chi phí. Chạy riêng trên kernelCTF, pipeline tạo 25 info leak PoC và 21 LPE exploit trong 112 giờ, tốn 32,936 USD tiền API. Con người giữ vai trò kiểm chứng cuối, mọi finding qua Patch the Planet đều được human security engineer review trước khi tới maintainer. Disclosure đi qua Patch the Planet partners thuộc Daybreak initiative cùng Trail of Bits và HackerOne.
10 kỹ thuật khai thác mới trong mẫu 166 exploit và vì sao chưa kiểm chứng được
Trong mẫu 166 exploit, agents dùng 10 kỹ thuật mà OpenAI và chuyên gia kernel bên thứ ba cho là mới, gồm 2 persistent elastic object mới, 2 page grooming technique mới, 5 data-only technique, 1 kỹ thuật arbitrary type confusion. Chi tiết kỹ thuật không được công bố vì lý do an toàn, và claim mới lạ này vẫn phụ thuộc vào đánh giá của OpenAI. Data-only attack đổi kernel data thay vì hijack control flow, trong khi nhiều mitigation được xây để chặn control-flow hijacking.
1,2 triệu USD tiền API và 1,279 USD cho mỗi lỗi leo thang quyền root có nghĩa là gì
1,279 USD nghe thì rẻ, nhưng đó mới là tiền API trung bình cho một lỗi, chưa tính tiền máy, tiền người và tiền điều phối.
Chi phí API từng giai đoạn của pipeline OpenAI, Exploitation ngốn 775,929 USD và lần thử thất bại đắt hơn lần thành công
Scout 3,426 USD, Analyst 316,549 USD, validation 73,330 USD, screening 44,194 USD, exploitation 775,929 USD, trong đó info leak 84,929 USD và LPE 691,000 USD. Exploitation ngốn hơn 60% tổng chi phí. 1,279 USD chỉ là chi phí API trung bình, OpenAI tự nhận đây là upper bound, chưa gồm hạ tầng sandbox, thời gian researcher, phát triển model, review patch, regression testing và điều phối disclosure.
So với run tháng 7 của GPT-5.6 Sol và con số bounty giả định 18,9 triệu tới 66,3 triệu USD
Run tháng 7/2026, GPT-5.6 Sol tìm và exploit 166 LPE, chi phí end to end 513,690 USD, run tháng 10 tìm hơn 5 lần số bug với khoảng 2,4 lần tiền, gấp 39,5 lần so với 24 LPE tháng 6. Bounty giả định 18,9 triệu tới 66,3 triệu USD theo mức Pwn2Own 20,000 USD và TyphoonPWN 70,000 USD mỗi LPE, gấp 16x tới 55x chi phí, nhưng mình đọc đây chỉ là phép nhân của OpenAI, không ai thực sự nhận số tiền đó, vì bounty program có giới hạn về scope, duplicate, severity và ngân sách.
Ai đủ tiền chạy pipeline này, và vì sao kẻ xấu cũng chạy được với 1,279 USD mỗi lỗi
Trang Claude Reads HN viết headline là 948 exploit, nhưng con số cần nhìn chằm chằm là 1,279 USD mỗi lỗi, một cái giá mà bất kỳ state actor hay ransomware crew nào cũng trả nổi. The Hacker News viết bad actor cũng tận dụng được cùng khả năng để tìm ra và weaponize zero-day mới. OpenAI tự kết luận pipeline của họ net profitable theo bounty công khai, mình ghi rõ đây là lập luận của OpenAI, chưa kiểm chứng độc lập. AlphaSignal cho rằng team có thể build phiên bản nhỏ của workflow này ngay hôm nay, bằng code-search tool, model-assisted triage, fuzzer và disposable VM.
Phe defender và phe hoài nghi nhìn vụ 948 lỗi leo thang quyền root trên Linux kernel ra sao
Cùng một con số 948, phe defender đọc ra một chiến dịch vá lỗi đang chạy tốt, phe hoài nghi đọc ra một cái giá mà kẻ xấu cũng trả nổi. Câu của chính OpenAI tóm gọn vấn đề: có access vào một low-privileged account trên máy chưa cập nhật patch mới nhất thì nên coi như tương đương quyền root trong tay một well-resourced threat actor.
Patch nhanh và disclosure có phối hợp, phía defender có lý do để mừng
Maintainers vá nhanh, 10 ngày sau scan có 61 LPE đã patch upstream, 43 staging patch, 299 đang được báo cáo công khai. OpenAI gửi report và patch cho lỗi critical trước, qua Patch the Planet partners. Một người dùng Hacker News bình luận rằng ít ra họ đang làm public service trong lúc hacking the planet. NCSC ghi nhận defensive AI-cyber tools đã rút ngắn window từ zero-day sang N-day. 10 kỹ thuật mới đã chia sẻ với chuyên gia kernel bên thứ ba, họ cũng thấy mới, nhưng 61 trên 948 vẫn là thiểu số.
93% kernel chưa quét và model chưa release, phía hoài nghi có lý do để lo
Chỉ 7% kernel được audit, 93% còn lại chưa ai đụng tới ở độ sâu này, nếu 7% đã cho 948 LPE thì phần còn lại có thể còn nhiều hơn. Model cyber dùng trong run tháng 10 chưa có tên công khai và chưa release, nên không ai ngoài OpenAI reproduce được kết quả. Madrobot viết tất cả con số đều là của OpenAI, chưa kiểm chứng độc lập, và một người dùng Hacker News gọi đây là marketing nhiều hơn là finding thật. Bottleneck đã chuyển từ discovery sang review, vì máy tạo report nhanh hơn con người có thể xử lý, mà nhiều maintainer là volunteer. Người dùng Hacker News có nickname clvx mỉa mai rằng hàng nghìn thiết bị IoT sẽ không bao giờ nhận được update.
Vụ wrong 0-day 20 trên 200 exploit ở early run nói gì về độ tin cậy của con số 948
Trong một early run, exploitation stage báo cáo 200 successful LPE exploit, sau human review 20 trong số đó đạt root qua một 0-day khác với lỗ hổng được giao. OpenAI sau đó siết task constraints và thêm independent check xác nhận mỗi exploit cuối dùng đúng lỗ hổng được giao, nhưng bài blog không nói ai hay cái gì thực hiện check đó.
Tháng 5/2025, researcher Sean Heelan đo được model o3 của OpenAI tìm ra lỗ hổng kernel Linux mà ông tìm bằng tay trong 8 trên 100 lần chạy, và một report tương tự trong các lần chạy khác sau đó được catalog là CVE-2025-37899. Quy tắc Pwn2Own tháng 10/2026 yêu cầu lỗ hổng đầu tiên dùng trong entry phải nằm trong registered target. Aivoa kết luận không điều nào trong số này làm 948 trở nên rỗng, và điều giúp người khác tin con số là một sample exploit và patch được kiểm tra bởi người ngoài pipeline.
Người dùng Linux và admin server nên làm gì ngay hôm nay khi chưa có danh sách CVE của vụ 948
Chưa có danh sách CVE, nhưng vẫn làm được khối việc, vì fix sẽ tới dưới dạng distro kernel update, và việc đắt nhất lúc này là đóng khoảng trống giữa lúc cài kernel mới và lúc reboot máy. Mọi lệnh trong phần này đều là lệnh read-only do tác giả kbourdakos tự đề xuất.
Shared hosting, container, CI runner và web shell gặp rủi ro lớn nhất từ lỗi leo thang quyền root
LPE cần local code execution trước, nguy hiểm nhất ở shared hosting, website bị hack, container share host kernel nên LPE trong container thường là container escape, CI runner chạy untrusted code theo thiết kế. Một người dùng Hacker News phản ứng bằng dòng chữ vùi đầu vào cát rồi khóc, và một người dùng khác hỏi với từng ấy lỗ hổng thì internet còn chạy được là nhờ đâu. Internet vẫn chạy được vì LPE cần local access, patch đang chạy, và phần lớn hệ thống quan trọng không cho user lạ chạy code.
Cập nhật kernel qua distro và reboot, theo dõi distro advisory thay vì chờ danh sách 948
Kbourdakos viết 948 là con số của disclosure pipeline, patch thì phần lớn vẫn đang trên đường, hãy theo dõi distro của mình thay vì headline, và một server với 400 ngày uptime đang chạy kernel 400 ngày tuổi. Kiểm tra bằng lệnh read-only, uname -r và uptime, rpm -q kernel hoặc dpkg -l 'linux-image-*', needs-restarting -r hoặc /var/run/reboot-required, dnf hoặc apt check kernel update, và đóng reboot gap vì update kernel không có tác dụng cho tới khi reboot. Nói kiểu xe cộ cho dễ hình dung, cài kernel mới mà chưa reboot thì giống như mua lốp mới về để trong cốp, xe vẫn đang chạy bằng lốp cũ. Briefspire khuyên dùng distro supported update path.
Giảm bề mặt local code execution và kiểm tra read-only bằng lệnh có sẵn
Giảm số account được chạy code, quét malware website vì đó là foothold đầu tiên. Kiểm tra read-only bằng sysctl user.max_user_namespaces, kernel.unprivileged_userns_clone, kernel.unprivileged_bpf_disabled, kernel.kptr_restrict, kernel.dmesg_restrict, kernel.perf_event_paranoid, awk /etc/passwd, ls /var/spool/cron. Cảnh báo nhỏ: thử trên máy test trước đã, đừng đụng sysctl trên máy production khi chưa biết nó ảnh hưởng dịch vụ nào. Chỉ đổi sysctl sau khi test trên máy non-production, không hướng dẫn vá kernel bằng patch lạ ngoài distro, và không có một setting nào chặn hết 948 bug.
Vụ Claude viết exploit cho CVE-2026-98432 trong 53 phút và đánh giá NCSC nói gì về bức tranh lớn hơn vụ 948
Vụ 948 chỉ là một trong hai chuyện lớn cùng tuần, Claude cũng viết xong một exploit remote root trong chưa đầy một giờ.
Claude viết exploit remote root cho CVE-2026-98432 trong 53 phút, fix chỉ 4 dòng của Eric Dumazet
CVE-2026-98432 là use-after-free trong kernel IPv4 TCP connection setup code, trigger khi retransmitted SYN được xử lý trên một CPU trong khi CPU khác vẫn đang build SYNACK. Kernel CVE team chấm 9,8 trên 10, Red Hat ban đầu chấm 5,9 rồi nâng lên Critical. Unreleased Claude research model viết exploit, chạy command as root trên server có MPTCP listener, toàn bộ attack khoảng 53 phút, leak kernel pointer 48 phút, lấy shell thêm 5 phút. Fix upstream là change 4 dòng của Eric Dumazet ngày 01/10/2026, apply ngày 05/10/2026, và fixed kernel ship từ 11 tới 18/10.
Debian ship fix ngày 16/10 trong DSA-6568-1, Red Hat ship ngày 01/11 với RHSA-2026:93414, RHSA-2026:93415, RHSA-2026:93412 và RHSA-2026:93413, còn Ubuntu LTS vẫn liệt kê Vulnerable, patched kernel nằm trong -proposed pocket. Chưa có confirmed exploitation in the wild, flaw chưa có trong CISA KEV catalog tính tới update 30/10, và CVE-2026-98432 là remote exploit, khác với local LPE của vụ 948.
NCSC đánh giá ngày 03/11/2026, số liệu GTIG cho thấy disclosure tăng từ 5,045 lên 10,740 mỗi tháng
UK NCSC công bố assessment Artificial intelligence and cyber intrusion và Annual Review 2026 ngày 03/11/2026, với 4 key judgements tới 2028, nation states gồm Nga và Trung Quốc highly likely dùng AI thường xuyên trong cyber operations chống UK, AI-powered malware highly likely được dùng trong ransomware attack vào UK critical national infrastructure trước 2028. Highly likely trong thang của NCSC nghĩa là 80% tới 90%, tức vẫn chừa một khoảng khả năng ngược lại. Dr Richard Horne nói flaw đã được dung thứ quá lâu nay có thể bị phát hiện và exploit ở scale chưa từng có. GTIG ghi nhận disclosures mỗi tháng tăng từ 5,045 tháng 01/2026 lên 10,740 tháng 08/2026, high-risk tăng từ 131 lên 350.
Bottleneck chuyển từ discovery sang review của maintainer volunteer
Daybreak ra mắt 22/06/2026, gồm updated Codex Security plugin, full GPT-5.5-Cyber qua limited release, Daybreak Cyber Partner Program, Patch the Planet, và Codex Security đã scan 30K repositories, 30M+ commits, 500K+ finding đã fix, trong đó hơn 70,000 được human reviewer xác nhận, phần còn lại hệ thống tự xác định đã resolved. Trail of Bits engineers làm full-time với Codex và GPT-5.5-Cyber trên 19 open-source project, identify hàng trăm security issue, merge hàng chục patch. Tác giả Medium Gran track 623 kernel CVE chấm 9.0 trở lên từ tháng 9/2025 đến tháng 10/2026 và ghi nhận Ubuntu không patch CVE nào trong số đó trong vòng 2 tuần.
Bao nhiêu patch được merge, model tên gì, danh sách CVE ở đâu
Ba câu hỏi lớn nhất vẫn chưa có câu trả lời, và bất kỳ ai claim có đáp án cho ba câu này lúc này cũng đáng nghi ngờ.
Bao nhiêu trong 948 candidate patch thực sự được kernel maintainer merge
OpenAI chỉ nói đã gửi hàng trăm report và patch cho lỗi critical, không công bố số patch được accept, aivoa cũng xác nhận không thể xác minh. 10 ngày sau scan, 61 LPE đã patch upstream, 43 có staging patch, 299 đang được báo cáo công khai, và 61 trên 948 vẫn là thiểu số. Số merge quan trọng hơn số candidate, vì một patch compile được và chặn một trigger vẫn có thể gây regression.
Tên model cyber của OpenAI là gì và khi nào release, vì sao không ai reproduce được
OpenAI chỉ gọi là upcoming cyber model, không công bố tên. Model chưa release nên không ai ngoài OpenAI reproduce được kết quả, AlphaSignal viết novelty claim vẫn phụ thuộc vào đánh giá của OpenAI cho tới khi researcher xem được underlying artifact, và developers hiện chưa có API hay benchmark package để reproduce performance mà OpenAI báo cáo.
Khi nào có danh sách CVE, kernel version và subsystem bị ảnh hưởng, và 93% kernel còn lại chứa bao nhiêu lỗi
Chưa có nguồn nào công bố danh sách CVE, kernel version và subsystem bị ảnh hưởng, và đừng tin ai claim có danh sách. 93% kernel còn lại chưa ai đụng tới ở độ sâu này, không thể suy ra tuyến tính từ 7% đã quét, nên câu hỏi 93% còn lại chứa bao nhiêu lỗi nữa vẫn chưa có đáp án. Người dùng Hacker News có nickname ksec hỏi liệu họ có thể chạy pipeline này trên OpenBSD và FreeBSD không. HN thread 50372929 đạt 246 points và khoảng 140 comments tính tới sáng 05/11/2026.
948 lỗi leo thang quyền root trên Linux kernel đổi cách nghĩ về máy Linux chưa cập nhật như thế nào
Câu đọng lại là câu của chính OpenAI, máy chưa cập nhật thì tài khoản local yếu cũng coi như root. 948 là distinct LPE sau phễu 5 tầng với chi phí API 1,213,430 USD, patch đang chạy nhưng mới có 61 upstream sau 10 ngày, và việc làm ngay là cập nhật kernel qua distro và reboot. Số patch được merge, tên model, danh sách CVE vẫn chưa có. Anh em đang chạy Linux thì kiểm tra kernel của mình ngay hôm nay, rồi chia sẻ trải nghiệm thật ở phần bình luận nhé.
Nguồn tham khảo
- OpenAI, A thousand fewer paths to root: https://openai.com/index/a-thousand-fewer-paths-to-root
- The Hacker News, OpenAI AI pipeline generates 948 Linux kernel flaws: http://thehackernews.com/2026/11/openai-ai-pipeline-generates-948-linux.html
- Hacker News, thread 50372929: https://news.ycombinator.com/item?id=50372929
- kbourdakos, OpenAI AI pipeline 948 Linux kernel root exploits: https://kbourdakos.gr/articles/openai-ai-pipeline-948-linux-kernel-root-exploits.html
- madrobot, OpenAI Linux kernel 948 root exploits: https://madrobot.blog/2026/11/05/openai-linux-kernel-948-root-exploits/
- madrobot, Claude Linux CVE-2026-98432 root exploit: https://madrobot.blog/2026/11/01/claude-linux-cve-2026-98432-root-exploit/
- AlphaSignal, OpenAI AI pipeline finds 948 Linux root exploits: https://alphasignal.ai/news/openai-s-ai-pipeline-finds-948-linux-root-exploits-in-a-single-run
- aivoa, OpenAI 948 Linux exploits analysis: https://aivoa.news/en/a/20261105-2aw5/
- Unite.AI, OpenAI pipeline finds 948 Linux kernel privilege escalation flaws: https://www.unite.ai/openai-pipeline-finds-948-linux-kernel-privilege-escalation-flaws/
- briefspire, OpenAI Linux security research patch verification: https://www.briefspire.com/2026/11/openai-linux-security-research-patch-verification.html
- CyberPresso, Claude remote root exploit Linux TCP CVE-2026-98432: https://cyberpresso.com/blog/claude-remote-root-exploit-linux-tcp-cve-2026-98432-ubuntu-lts-still-waiting-fix-debian-patched
- AI Cyber Brief, UK NCSC AI malware highly likely in a ransomware attack: https://aicyberbrief.com/article/uk-s-ncsc-ai-malware-highly-likely-in-a-ransomware-attack-on-critical-infrastructure-by-2028
- Medium Gran, 623 critical Linux kernel bugs Ubuntu patched none within two weeks: https://medium.com/@granerog.ai/i-tracked-623-critical-linux-kernel-bugs-ubuntu-patched-none-of-them-within-two-weeks-eebec12aae41
- Computeleap, AI zero-day OpenAI Patch the Planet PHP2Shell: https://www.computeleap.com/blog/ai-zero-day-openai-patch-the-planet-php2shell/

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Ram Altman gửi email báo RAM nhàn rỗi cho Sam Altman mỗi ngày
- Board Nvidia mở điều tra độc lập về Jensen Huang ngày 08/11, CEO thừa nhận ngoại tình nhưng cáo buộc gián điệp vẫn chưa được chứng minh
- Goldman Sachs thu hồi Claude Code khỏi tay banker và trader, chỉ để lại cho 12.000 kỹ sư
Bình luận & Trao đổi