📑 Mục lục chi tiết bài viết (25 mục)
- Ngày 10/11/2026, DeepMind công bố AlphaProof Code chứng minh mã hóa Signal, kèm blog, paper và artifacts mở
- AlphaProof Code chạy bằng Gemini 4 Carbon, đội 9 tác giả đứng sau dự án chứng minh Signal
- Bối cảnh Signal Shot tháng 4/2026 và cuộc đua dùng Lean chứng minh bằng agent
- Vì sao báo chí gọi kết quả chứng minh Signal là cột mốc của bảo mật phần mềm
- Test thường chạy thử vài tình huống, chứng minh toán học bao mọi đầu vào trên chính file binary Signal
- Test thường chỉ chạy thử một số tình huống, chứng minh toán học bao mọi đầu vào có thể
- Chứng minh thiết kế trên giấy khác chứng minh libsignal nguyên bản đã biên dịch sang mã máy AArch64
- Trusted base khoảng 26.000 dòng Lean, niềm tin cuối cùng đặt vào Lean kernel, ngữ nghĩa AArch64 và spec
- AI làm bước nào, con người làm bước nào, và nút thắt mới là viết spec cho Signal
- Đội 5 người chạy 40 đến 80 agent mỗi đợt trong 24 đến 72 giờ bằng Gemini 4 Carbon
- Con người viết và duyệt spec, kiểm tra spec bằng reviewer hoài nghi và mutation testing
- Viết spec thành nút thắt mới khi AI đã lo xong phần chứng minh
- AlphaProof Code đã chứng minh được gì trên libsignal v0.105.4 và SPQR v1.6.0, với bao nhiêu dòng Lean
- Các tính chất đã chứng minh trên phiên 1-1 của Signal, gồm forward secrecy và post-compromise security
- Ba con số dòng Lean mâu thuẫn trong nguồn gốc DeepMind, và con số paper 6,5 triệu dòng làm chuẩn
- Đưa 2 bug cũ weak state và small subgroup trở lại, hệ thống bắt được cả hai
- Những gì AlphaProof Code chưa chứng minh được trên Signal, và vì sao WhatsApp nằm ngoài phạm vi
- Nhóm chat, đa thiết bị, sealed sender, server code, side channel và keygen chưa được verify
- SPQR post-quantum healing chưa được chứng minh, và mô hình computational có giới hạn riêng
- WhatsApp và Google Messages dùng biến thể riêng nên chỉ có ý nghĩa gián tiếp ở mức thiết kế
- Người dùng Signal, Google Messages, WhatsApp cần làm gì, chi phí chưa công bố và khả năng mở rộng của AlphaProof Code
- Không có bản vá mới, không cần cập nhật khẩn, thói quen bảo mật vẫn nằm ngoài bản chứng minh
- Chi phí bằng tiền chưa được công bố, Google từ chối tiết lộ, chỉ nói khá nhiều token
- Khả năng mở rộng sang firmware y tế, lưới điện và CodeMender còn một quãng đường dài
- Bản chứng minh 4 tuần của DeepMind cho Signal đáng giá ở đúng phần nó bao phủ
Ngày 10/11/2026, Google DeepMind công bố dùng AlphaProof Code, một framework agent AI chạy bằng Gemini 4 Carbon, để chứng minh toán học phần mã hóa cốt lõi của Signal, và cả dự án chỉ kéo dài 4 tuần thay vì nhiều năm như những lần chứng minh lớn trước đây, một con số nghe qua thì rất ấn tượng nhưng chỉ đúng khi đặt kèm phạm vi thật của nó. Mình nhìn con số 4 tuần mà vừa ấn tượng vừa dè chừng, vì chứng minh tới tận mã máy trong 4 tuần thì hoặc AI đã gánh được phần cực nhọc nhất, hoặc phạm vi đã được thu hẹp lại rất nhiều.
Đọc nhanh: DeepMind công bố ngày 10/11/2026, dùng AlphaProof Code chạy bằng Gemini 4 Carbon để chứng minh mã hóa Signal, mà chỉ chứng minh phần nhắn 1-1 của libsignal v0.105.4 và SPQR v1.6.0 thôi, còn nhóm chat, đa thiết bị, keygen, sealed sender với side channel thì nằm ngoài hết.
Ngày 10/11/2026, DeepMind công bố AlphaProof Code chứng minh mã hóa Signal, kèm blog, paper và artifacts mở
Ngày 10/11/2026, DeepMind đăng blog cùng lúc với paper kỹ thuật và trang artifacts mở, còn WIRED đăng bài đầu tiên khoảng 05:00 UTC cùng ngày.
AlphaProof Code chạy bằng Gemini 4 Carbon, đội 9 tác giả đứng sau dự án chứng minh Signal
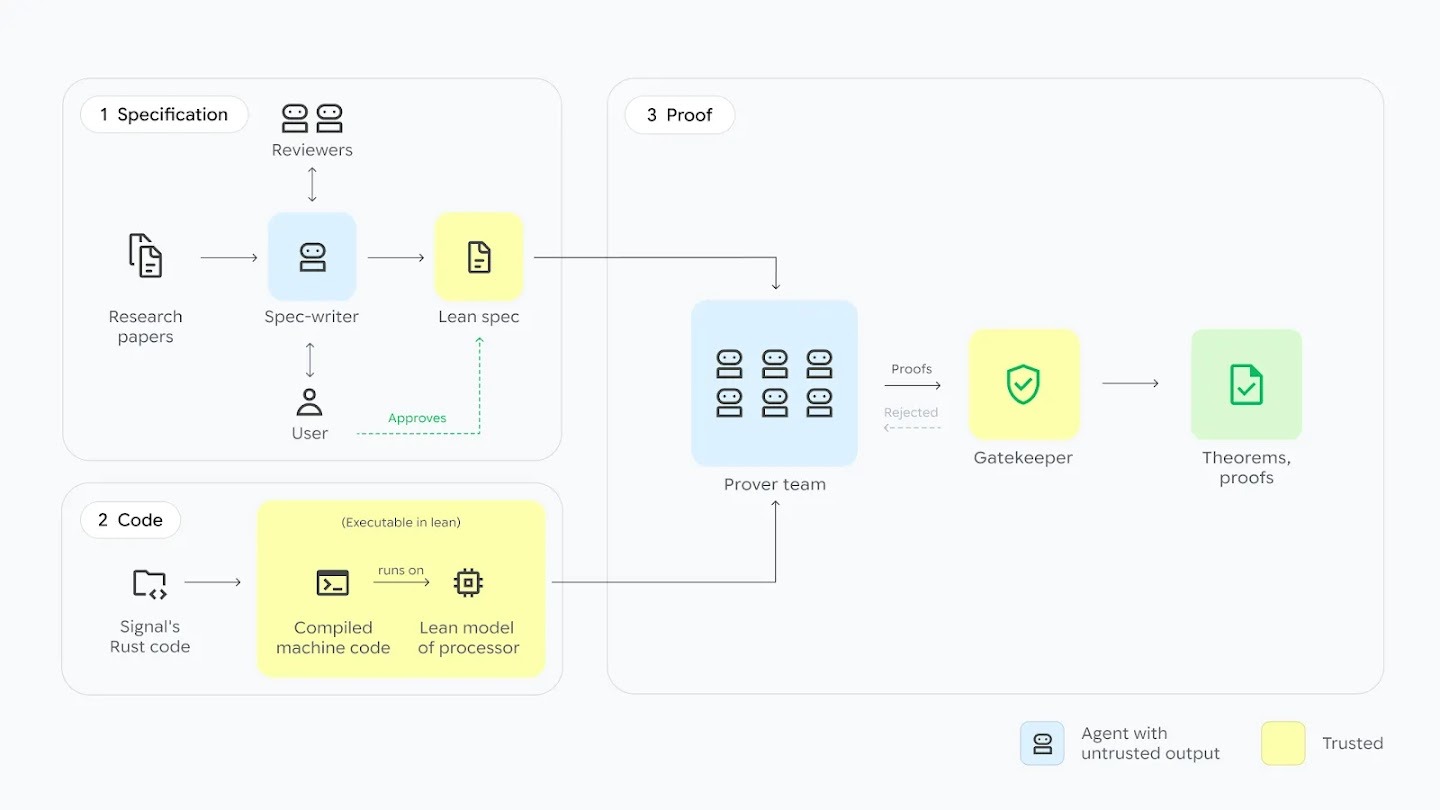
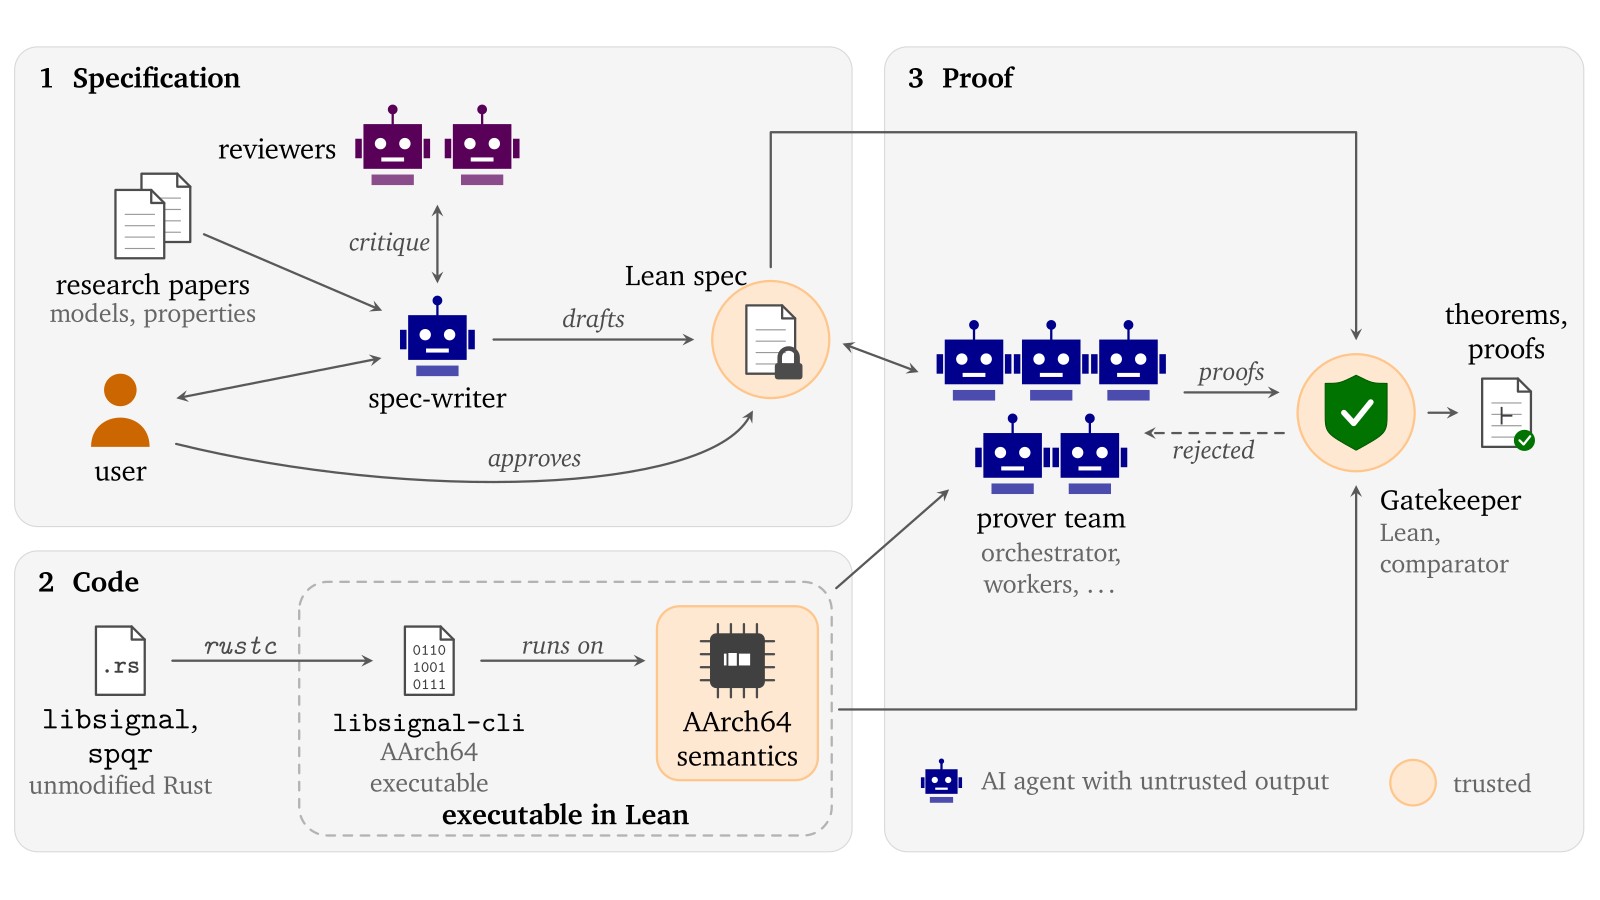
AlphaProof Code là framework agentic dùng LLM cho formal verification, agent viết spec dưới sự hướng dẫn của con người, code đã biên dịch chạy trên ngữ nghĩa chính thức của mã máy AArch64, rồi đội agent chứng minh viết bản chứng minh bằng Lean, chỉ được chấp nhận khi Lean kernel kiểm tra xong.
Blog DeepMind ngày 10/11/2026 do Pushmeet Kohli và Swarat Chaudhuri đứng tên, với nhóm 9 tác giả, phía Signal có Rolfe Schmidt, Michael Rosenberg và Ehren Kret góp ý về phương pháp luận, agent chứng minh chạy bằng Gemini 4 Carbon, còn spec do Gemini 4 Carbon và Claude Opus 5.5 soạn và duyệt. Cùng ngày, Google mở Gemini 4 Carbon, giá API giới thiệu 2 USD mỗi triệu input token và 10 USD mỗi triệu output token, Google tự đo 100% recall khi quét và 95% precision khi phân loại trên benchmark nội bộ, anh em đọc thêm bài về Gemini 4 Carbon dẫn đầu nhưng khóa cửa.
Bối cảnh Signal Shot tháng 4/2026 và cuộc đua dùng Lean chứng minh bằng agent
Từ tháng 4/2026, Beneficial AI Foundation, Signal và Lean FRO khởi động Signal Shot, moonshot công khai nhằm verify giao thức Signal và implementation Rust bằng Lean, Leo de Moura viết bài giới thiệu ngày 20/04/2026, và tới tháng 10/2025 Signal đã đưa SPQR, cơ chế ratchet hậu lượng tử, vào giao thức, SPQR v1.6.0 là một trong hai phiên bản được kiểm tra.
Cũng trong cùng cuộc đua này, Anthropic ra Claude Fable 5.2 và nói 1.000 agent đã formalize định lý Fermat lớn trong Lean, còn ngày 29/10/2026, công ty lợi ích công andTruth công bố 70 triệu USD vốn hạt giống để xây máy verify code phổ quát, đặt trụ sở tại Palo Alto và Singapore, anh em đọc thêm bài về Claude Fable 5.2 và 1.000 agent formalize định lý Fermat lớn.
Vì sao báo chí gọi kết quả chứng minh Signal là cột mốc của bảo mật phần mềm
WIRED khoảng 05:00 UTC ngày 10/11/2026 đăng bài đầu tiên, nói dự án proof-of-concept kéo dài 4 tuần, không tìm thấy lỗ hổng mới ở phần đã kiểm tra, và Google từ chối tiết lộ chi phí. Trang artifacts so sánh seL4 mất 20 person-years, CompCert mất 6 năm, nhưng đó là cả hệ thống lớn, còn đây chỉ là một phần của libsignal và đã có sẵn spec học thuật trước đó để kế thừa.
Signal CTO Ehren Kret nói công việc này cho Signal thêm tin tưởng vào bảo đảm riêng tư của code, một phát biểu hẹp, chỉ nói về phần code đã kiểm tra. Thread Hacker News item 50439193 lên front page ngày 10/11/2026 với hơn 130 bình luận lúc khoảng 23:30 giờ Việt Nam, và toàn bộ kết quả tới lúc này đều đến từ DeepMind tự báo, chưa có kiểm chứng độc lập.
Test thường chạy thử vài tình huống, chứng minh toán học bao mọi đầu vào trên chính file binary Signal
Hiểu được chỗ khác nhau giữa test và chứng minh toán học thì mới thấy vì sao 4 tuần này đáng chú ý.
Test thường chỉ chạy thử một số tình huống, chứng minh toán học bao mọi đầu vào có thể
Test thường chỉ chạy thử một số tình huống rồi kết luận tạm ổn, còn chứng minh toán học phải chỉ ra rằng với mọi đầu vào có thể xảy ra, code vẫn giữ đúng bảo đảm đã viết ra trước, khác nhau như thử vài chìa với chứng minh mọi chìa đều không mở được ổ khóa đó.
Bản chứng minh vì vậy chỉ có giá trị đúng bằng cái spec mà nó chứng minh, spec viết sai, viết thiếu, hoặc viết yếu đi thì bản chứng minh vẫn qua được Lean kiểm tra mà bảo đảm thực tế lại mỏng, nên paper dành nhiều chỗ cho việc kiểm tra spec. Trên Hacker News, có người hỏi về halting problem, và câu trả lời là halting problem chỉ ngăn việc chứng minh mọi chương trình, chứ không ngăn việc chứng minh một chương trình cụ thể.
Chứng minh thiết kế trên giấy khác chứng minh libsignal nguyên bản đã biên dịch sang mã máy AArch64
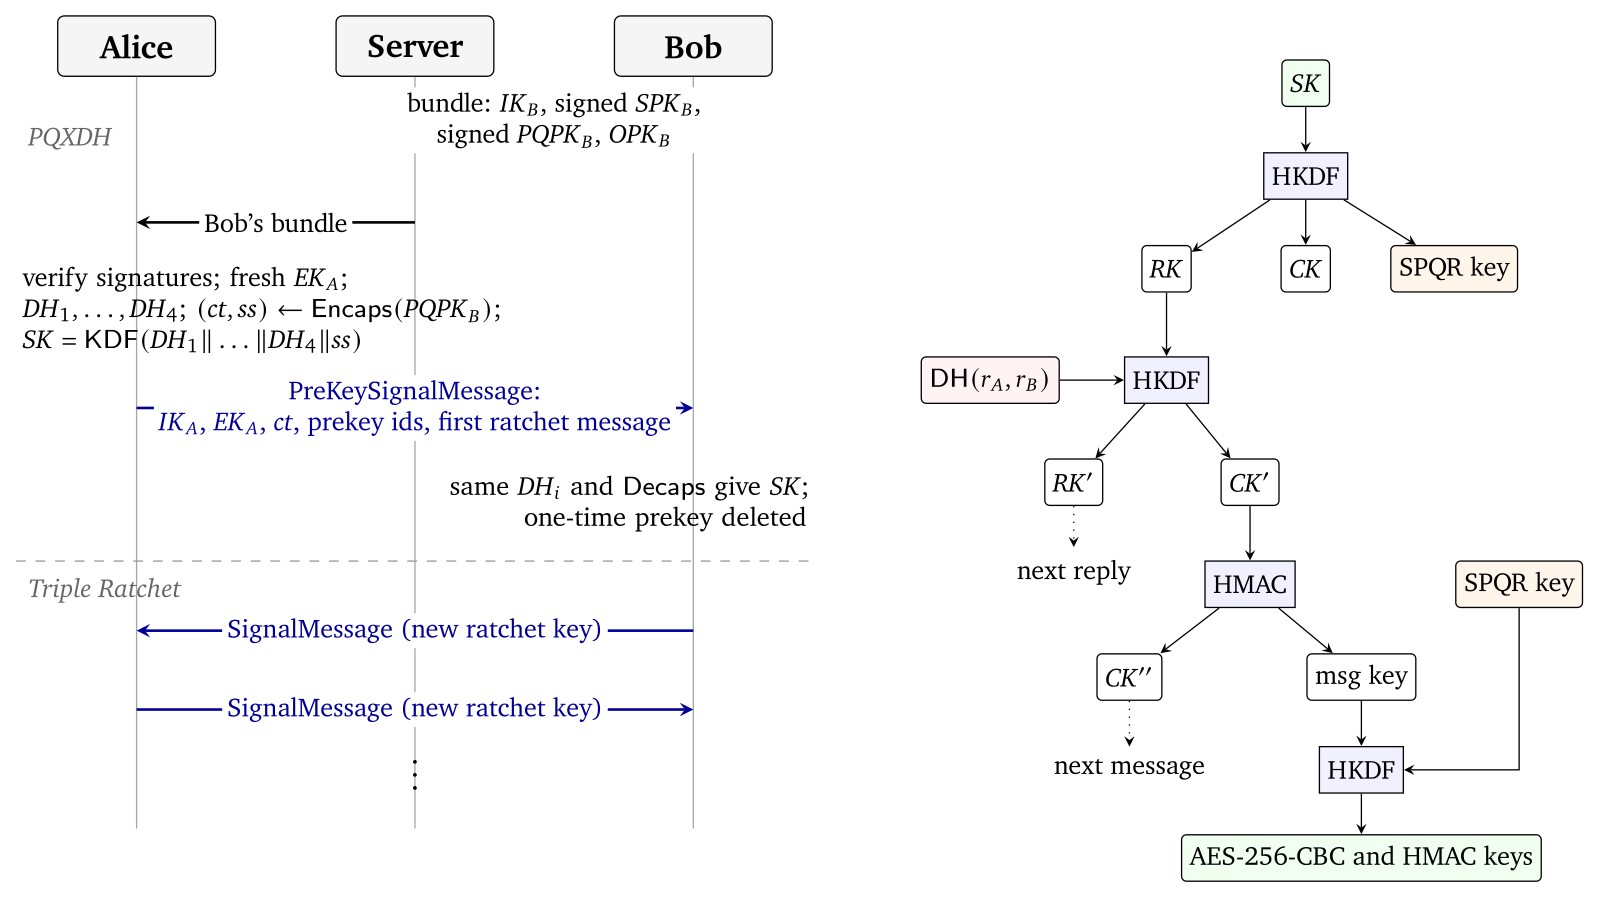
Trước đây, hầu hết công trình chỉ chứng minh thiết kế giao thức trên giấy, hoặc chứng minh bản viết lại cho dễ chứng minh, còn DeepMind chứng minh thẳng code đã biên dịch, lấy libsignal nguyên bản, không sửa một dòng nào, biên dịch bằng trình biên dịch Rust chuẩn sang mã máy AArch64 Linux, rồi chứng minh các tính chất trên chính file binary đó.
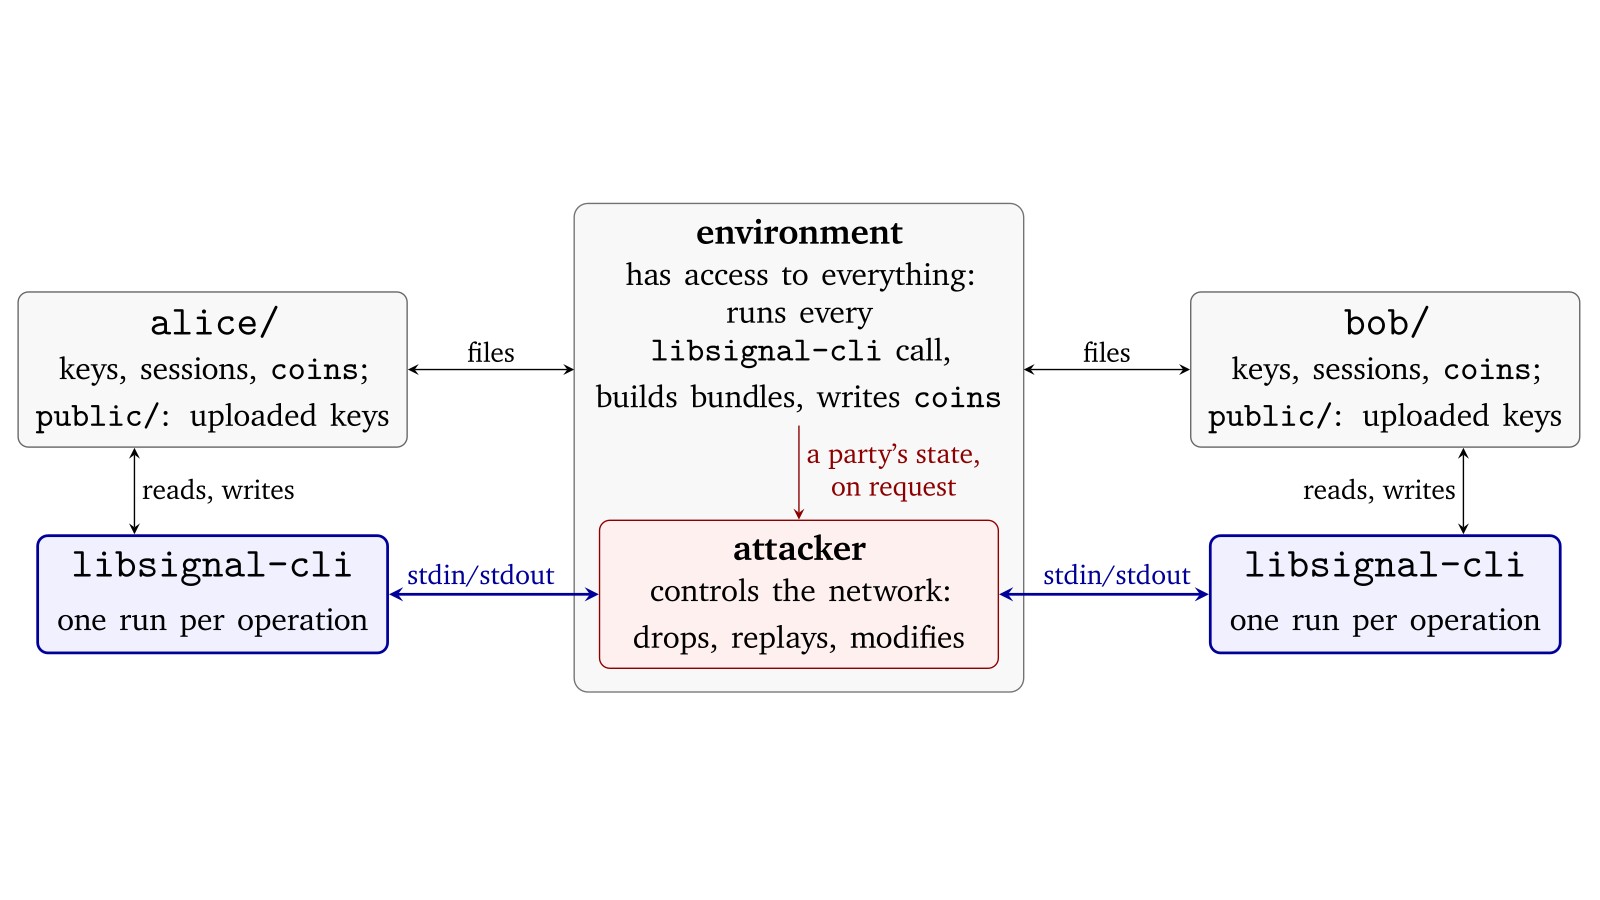
Giá phải trả là bản chứng minh chỉ đúng cho đúng một bản binary giống hệt nhau từng bit, biên dịch trên đúng một nền tảng đó, chứ không tự động đúng cho mọi bản build khác của Signal. Mình thấy cái giá này chấp nhận được, vì ít nhất cũng biết chính xác bản chứng minh đang nói về đúng file binary đang chạy. Đối tượng được verify là libsignal v0.105.4 và SPQR v1.6.0, gói trong chương trình dòng lệnh nhỏ tên libsignal-cli, biên dịch bằng stock rustc sang mã máy AArch64 Linux dạng tĩnh.
Trusted base khoảng 26.000 dòng Lean, niềm tin cuối cùng đặt vào Lean kernel, ngữ nghĩa AArch64 và spec
Paper ghi khoảng 6,5 triệu dòng Lean proof code đã được máy kiểm tra, dựa trên khoảng 26.000 dòng phần phải tin tưởng, gồm khoảng 18.000 dòng câu phát biểu và định nghĩa cộng khoảng 8.000 dòng ngữ nghĩa AArch64 và tên symbol.
Trusted base chính là phần móng đó, gồm Lean kernel, ngữ nghĩa AArch64 và spec do con người viết, trong đó ngữ nghĩa AArch64 gồm 467 lệnh, 31 system call và 7.578 dòng Lean, không mô hình thread, signal, vDSO, dynamic linking hay file ngoài thư mục hiện tại, còn các primitive mã hóa cấp thấp được mô hình bằng contract tin tưởng, đúng như ý kiến của sam0x17, thibsrn và Paracompact trên Hacker News. Blog gốc nói agent chỉ để 1% codebase cần người xem lại lần hai, nhưng 1% đó vẫn là phần quyết định.
AI làm bước nào, con người làm bước nào, và nút thắt mới là viết spec cho Signal
Sau khi biết chứng minh tới tận mã máy khó ở đâu, câu hỏi tiếp theo là ai làm phần nào, vì nhiều người đọc sẽ tưởng AI tự làm hết trong 4 tuần.
Đội 5 người chạy 40 đến 80 agent mỗi đợt trong 24 đến 72 giờ bằng Gemini 4 Carbon
Dự án kéo dài 4 tuần làm việc với đội 5 người theo The Register và Unite.AI, mỗi đợt chạy thường có 40 đến 80 agent trên một máy trong 24 đến 72 giờ, và tổng số token tiêu thụ chỉ được mô tả bằng cụm khá nhiều token, không có con số tiền cụ thể. Orchestrator chia việc nhưng không tự sửa file Lean, còn team lead tóm tắt việc, architect thiết kế phần chứng minh, integrator gộp chứng minh đã verify, critic duyệt đề xuất sửa spec mà không được xem quá trình chứng minh.
Agent Gemini 4 Carbon viết toàn bộ code chứng minh, không tác giả nào tự viết code chứng minh, và thibsrn trên Hacker News cũng nói agent chỉ hỗ trợ chuyên gia.
Con người viết và duyệt spec, kiểm tra spec bằng reviewer hoài nghi và mutation testing
Gemini 4 Carbon và Claude Opus 5.5 soạn và duyệt spec, kèm duyệt chéo từ model khác họ, nhưng con người hướng dẫn agent viết spec và chịu trách nhiệm duyệt spec cuối cùng. Paper dành nhiều chỗ cho việc kiểm tra spec bằng reviewer agent góc nhìn hoài nghi, chứng minh tiền đề không mâu thuẫn, mutation testing và đưa bug cũ trở lại, spec như bản vẽ trước khi thợ xây nhà, spec sai thì nhà xây đúng bản vẽ sai vẫn sai.
Chaudhuri nói với The Register rằng verification vốn được xem là phần khó, giờ đã làm được phần đó, nên câu hỏi mới là chúng ta đang verify cái gì, và biên giới tiếp theo nằm ở specification.
Viết spec thành nút thắt mới khi AI đã lo xong phần chứng minh
The Register ngày 10/11/2026 lúc 12:00 UTC đăng bài phỏng vấn Chaudhuri và nhấn mạnh nút thắt mới là viết spec. 4 tuần đó là thời gian của đội 5 người chạy agent liên tục, chi phí tính toán chưa được công bố, nên con số 4 tuần không đồng nghĩa với rẻ hơn nhiều lần. Mình thấy đây mới là chỗ khó thật, vì chứng minh thì AI lo được, còn quyết định chứng minh cái gì thì vẫn phải có người chịu trách nhiệm. Thibsrn nhấn mạnh bài báo không nói AI tự làm phép màu, agent chỉ hỗ trợ chuyên gia, còn chuyên gia vẫn chịu trách nhiệm thiết kế spec.
AlphaProof Code đã chứng minh được gì trên libsignal v0.105.4 và SPQR v1.6.0, với bao nhiêu dòng Lean
Rõ ai làm phần nào rồi, giờ xem kết quả đo được có những gì.
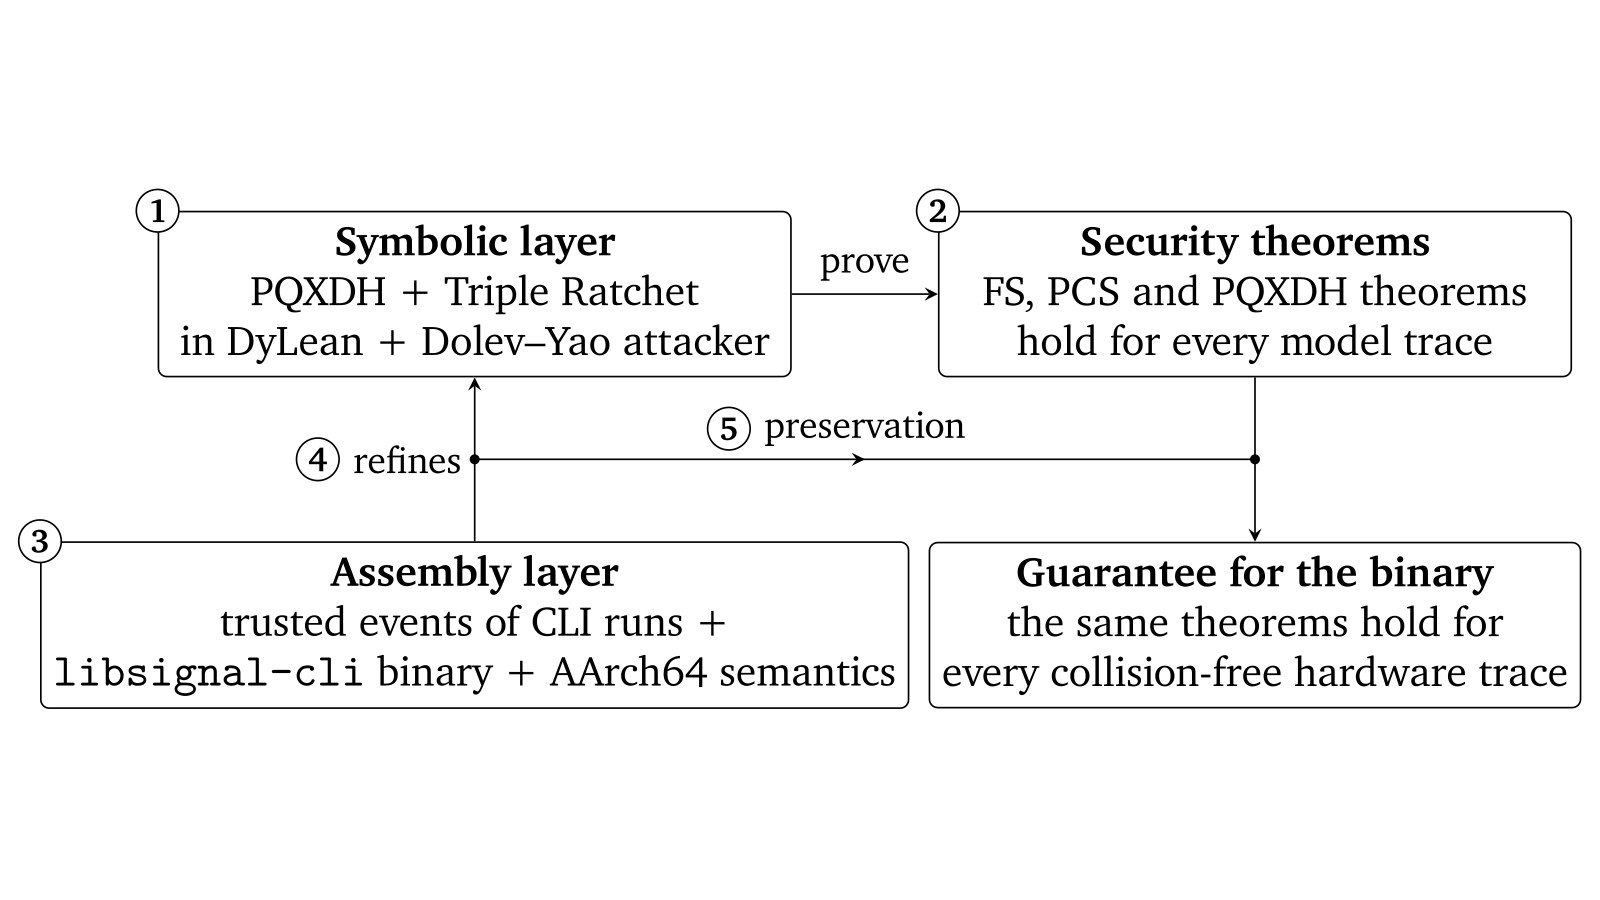
Các tính chất đã chứng minh trên phiên 1-1 của Signal, gồm forward secrecy và post-compromise security
Các tính chất đã chứng minh gồm forward secrecy, authentication, post-compromise security, handshake secrecy, bảo mật và xác thực tin nhắn, forward secrecy giữ tin cũ không lộ khi máy bị lấy, post-compromise security giữ tin mới vẫn an toàn sau khi máy bị xâm nhập tạm thời rồi lấy lại. Luận cứ symbolic đưa ra 10 định lý, giả định crypto hoàn hảo, bao gồm handshake secrecy trước kẻ tấn công lượng tử tương lai phá DH, còn luận cứ computational thì giới hạn kẻ tấn công cổ điển. Phạm vi ở đây chỉ là phiên 1-1, PQXDH handshake và Triple Ratchet, các thao tác init, send, recv được verify, còn keygen không được verify.
Ba con số dòng Lean mâu thuẫn trong nguồn gốc DeepMind, và con số paper 6,5 triệu dòng làm chuẩn
Chính nguồn gốc cũng ghi ba con số khác nhau, paper ghi khoảng 6,5 triệu dòng Lean đã được máy kiểm tra, thân blog ghi hơn 6 triệu dòng, còn phần mô tả cuối blog ghi hơn 3 triệu dòng. Mình chốt số paper làm số chính, tức là khoảng 6,5 triệu dòng Lean, vì paper chi tiết nhất, còn con số hơn 3 triệu dòng ở cuối blog có thể là mô tả cũ hoặc đếm theo cách khác, nhưng đây chỉ là suy luận, chưa được xác nhận, và chưa có lời giải thích chính thức nào.
Mình chọn số paper, thà ghi rõ chỗ nào chưa chắc còn hơn lấy số tròn cho bài gọn.
Đưa 2 bug cũ weak state và small subgroup trở lại, hệ thống bắt được cả hai
Nhóm nghiên cứu đưa lại 2 bug thật đã từng sửa vào bản Signal cô lập, và hệ thống đều chứng minh được bản buggy là không an toàn, tức là spec đủ mạnh để bắt được lỗi thật. Hai bug có tên weak state và small subgroup, xuất phát từ nghiên cứu phân tích Double Ratchet của Oxford, đã được Signal sửa bằng commit cd361186 và 5293caa6, paper mô tả thêm một bug cũ khác về prekey message giải mã dưới session đã lưu trữ.
Kết quả kiểm tra là không tìm thấy lỗ hổng mới ở phần đã kiểm tra, theo WIRED, và chuyện đó không đồng nghĩa với không còn lỗ hổng, nó chỉ có nghĩa là phần đã kiểm tra, với spec đã viết, không lộ ra lỗi mới.
Những gì AlphaProof Code chưa chứng minh được trên Signal, và vì sao WhatsApp nằm ngoài phạm vi
Kết quả trên chỉ đúng trong phạm vi của nó, nên cứ đặt bảng phạm vi lên cho rõ rồi hẵng kết luận.
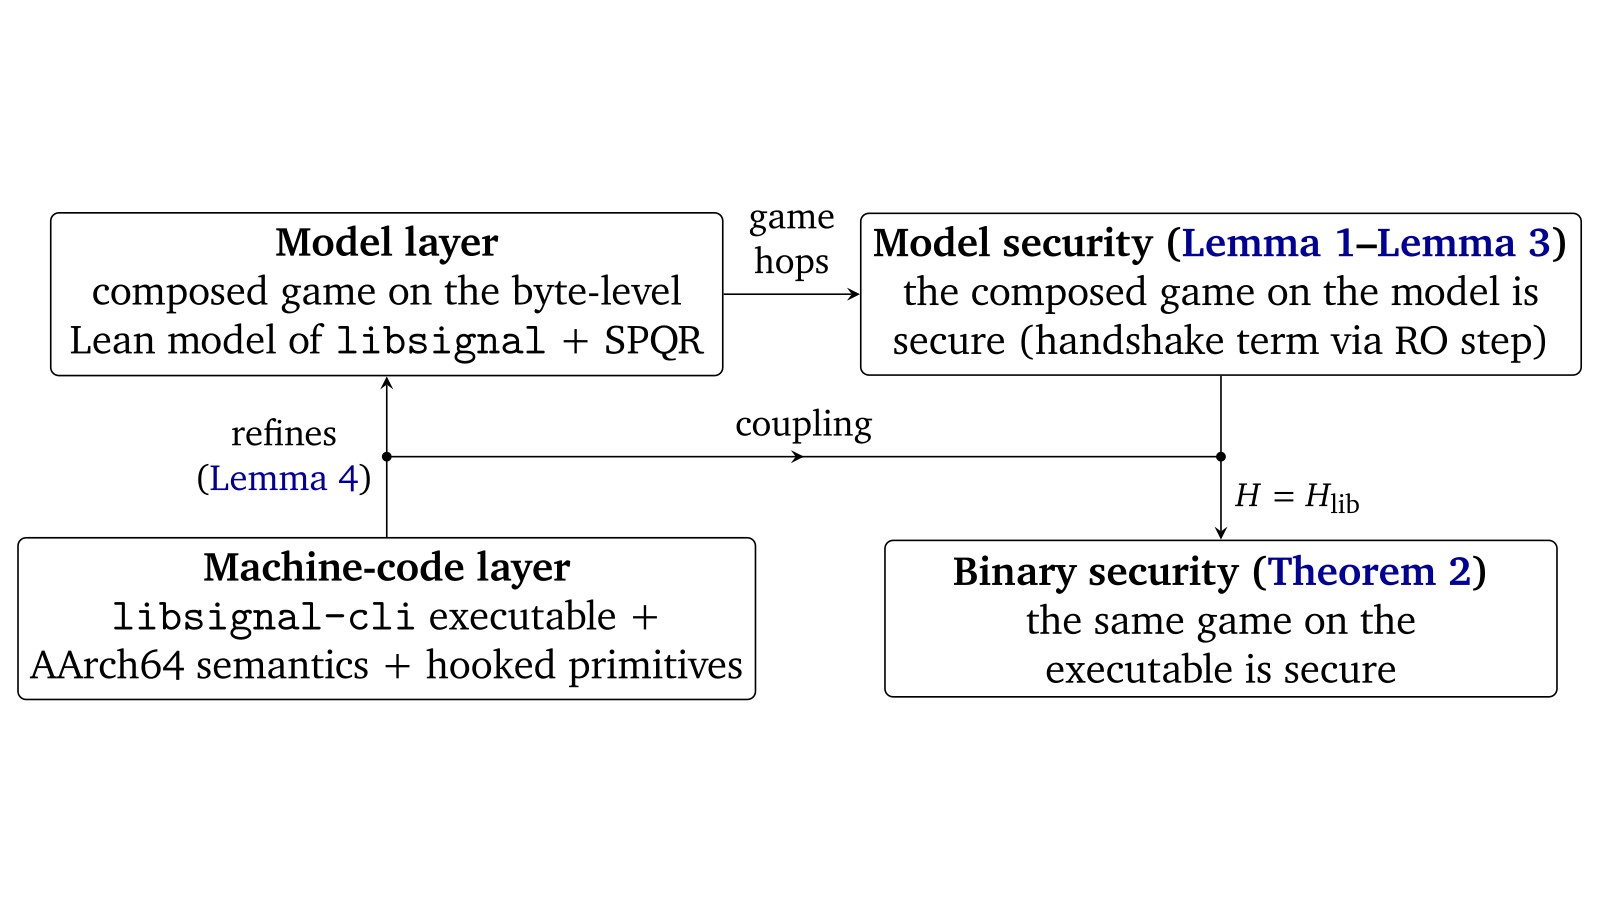
Nhóm chat, đa thiết bị, sealed sender, server code, side channel và keygen chưa được verify
Key generation không được verify, nhóm chat để làm sau, sealed sender và server code không được bao phủ, side channel và multi-device nằm ngoài, theo trang artifacts và Unite.AI. Trên Hacker News, milkshakes trả lời p-e-w rằng crypto có thể an toàn, nhưng phần code còn lại thì chưa chắc, còn gasp0de nhắc lại công việc này không verify app Signal, chỉ verify giao thức mã hóa. Những giới hạn này không làm kết quả mất giá trị, nó chỉ đặt kết quả đúng chỗ của nó.
SPQR post-quantum healing chưa được chứng minh, và mô hình computational có giới hạn riêng
Cả hai luận cứ đều không chứng minh được SPQR post-quantum healing, là tính chất mà SPQR được thiết kế để đem lại, và healing là khả năng tự lành sau khi bị lộ. Mình thấy chỗ này hơi tiếc, vì SPQR sinh ra để đem lại đúng tính chất healing đó mà cả hai luận cứ đều chưa chạm tới. Mô hình computational không bao phủ kẻ tấn công lượng tử và trở nên vô nghĩa ở quy mô phiên rất lớn, nhiều phiên dài, nhiều epoch, còn mô hình symbolic thì giả định crypto hoàn hảo.
WhatsApp và Google Messages dùng biến thể riêng nên chỉ có ý nghĩa gián tiếp ở mức thiết kế
WhatsApp dùng biến thể của giao thức với code riêng, khác với libsignal được kiểm tra ở đây, nên kết quả với người dùng WhatsApp chỉ có ý nghĩa gián tiếp ở mức thiết kế, còn người dùng Google Messages thì dùng biến thể của giao thức, cũng ở mức độ tương tự, theo ASTIG và ReaderSpice. ASTIG nhấn mạnh WhatsApp dùng biến thể riêng, sửa hiểu lầm WhatsApp dùng chung code với Signal, còn ReaderSpice khuyên người dùng không cần làm gì thêm, giữ cập nhật app như bình thường.
Người dùng Signal, Google Messages, WhatsApp cần làm gì, chi phí chưa công bố và khả năng mở rộng của AlphaProof Code
Phạm vi thì rõ rồi, giờ tới ba câu hỏi thực tế nhất, tin nhắn của anh em có gì thay đổi không, dự án này tốn bao nhiêu tiền, và cách làm này có nhân rộng được không.
Không có bản vá mới, không cần cập nhật khẩn, thói quen bảo mật vẫn nằm ngoài bản chứng minh
Kết quả này không đổi gì ngay hôm nay, không có bản vá mới, không cần cập nhật khẩn, và người dùng Signal được thêm một lớp bảo đảm rằng phần mã hóa cốt lõi của libsignal phiên 0.105.4 làm đúng như thiết kế. Dù code mã hóa có được chứng minh, người dùng vẫn có thể mất tin nhắn vì lừa đảo, vì máy bị cài malware, vì để lộ mã xác minh, vì không kiểm tra safety number, những thứ nằm ngoài phạm vi bản chứng minh, và ReaderSpice cùng ASTIG khuyên giữ cập nhật app như bình thường.
Chi phí bằng tiền chưa được công bố, Google từ chối tiết lộ, chỉ nói khá nhiều token
Google từ chối tiết lộ chi phí, từ chối bình luận về sản phẩm hoặc dịch vụ verification thương mại, nhóm làm việc miễn phí dưới dạng dự án nghiên cứu, theo WIRED và The Register, nên chi phí vẫn chưa được công bố và không có con số nào để bịa cho tròn bài. Nhóm chỉ nói đã dùng khá nhiều token, còn trên Hacker News, xrisk hỏi không biết đã tốn bao nhiêu đô la, cộng đồng đùa kiểu hàng triệu hay hàng tỉ đô la.
Còn conartist6 đùa kiểu mai này mỗi lần chạy CI sẽ tốn 10.000 USD để AI đảm bảo mình không phá vỡ bản chứng minh khổng lồ đó, vì mỗi lần đổi code lại phải chạy lại bản chứng minh đó thì chi phí vận hành sẽ là rào cản lớn nhất. Giá Carbon 2 USD mỗi triệu input token và 10 USD mỗi triệu output token chỉ là giá API giới thiệu của model, không liên quan tới tổng chi phí dự án.
Khả năng mở rộng sang firmware y tế, lưới điện và CodeMender còn một quãng đường dài
DeepMind nêu hai hướng là firmware thiết bị y tế và phần mềm lưới điện, kết hợp với defense agent như CodeMender, còn paper nêu bước tiếp theo là củng cố định lý, giảm trusted base, mở rộng sang nhóm chat, sealed sender và giao thức phía server.
Chaudhuri nói còn một quãng đường dài mới mở rộng được cho mọi phần mềm, và mục tiêu verify bản libsignal mới trước khi xuất hàng chỉ là mục tiêu nghiên cứu, chưa có lịch trình sản phẩm. Trên Hacker News, nurumaik đề nghị làm tiếp Telegram để chốt tranh cãi Telegram không nên tự chế crypto, còn pona-a phản biện rằng Telegram lấy giao thức OTP rồi cắt gọt sai cách, fercircularbuf và s08148692 thì lạc quan, nhưng AI viết code thường và AI chứng minh code là hai việc khác nhau.
Bản chứng minh 4 tuần của DeepMind cho Signal đáng giá ở đúng phần nó bao phủ
AI đã làm được phần chứng minh khổng lồ tới tận mã máy, nhưng phần quyết định chứng minh cái gì vẫn nằm trong tay con người.
Ngày 10/11/2026, DeepMind công bố AlphaProof Code chứng minh mã hóa Signal trong 4 tuần, trên libsignal v0.105.4 và SPQR v1.6.0 phiên 1-1, với khoảng 6,5 triệu dòng Lean theo số paper, và giới hạn thì vẫn còn đó. Bước tiếp theo là củng cố định lý, giảm trusted base, mở rộng sang nhóm chat, sealed sender và giao thức phía server, còn paper và artifacts đã mở để cộng đồng tự kiểm tra lại.
Người dùng Signal, Google Messages hay WhatsApp không cần cập nhật khẩn, cứ giữ cập nhật app như bình thường, giữ thói quen kiểm tra safety number và cảnh giác lừa đảo cùng malware. Mình thấy điểm đáng giá nhất ở đây là bản chứng minh chạm tới đúng file binary đang chạy thay vì dừng ở thiết kế trên giấy, còn con số 4 tuần thì chỉ có nghĩa khi đặt kèm phạm vi thật của nó. Còn anh em thì sao, nếu spec vẫn do con người viết tay thì anh em có tin bản chứng minh đó đủ để yên tâm dùng Signal mỗi ngày không?
Nguồn tham khảo
- Blog DeepMind, Introducing AlphaProof Code: https://deepmind.google/blog/introducing-alphaproof-code/
- Trang artifacts AlphaProof Code: https://google-deepmind.github.io/code-verification/
- Blog Google, Gemini 4 Carbon: https://blog.google/innovation-and-ai/models-and-research/gemini-models/gemini-4-carbon-now-available/
- The Register, ngày 10/11/2026: https://www.theregister.com/ai-and-ml/2026/11/10/google-deepmind-melds-humans-and-ai-agents-to-vet-signals-secure-messaging-techniques/5308625
- WIRED qua bản tổng hợp Mezha: https://mezha.net/eng/news/mezha-990104230d1cd1769bf06ddc_google_deepmind_used/
- WIRED qua bản tổng hợp ResultSense: https://www.resultsense.com/news/2026-11-10-deepmind-alphaproof-code-signal-verified/
- Unite.AI: https://www.unite.ai/google-deepmind-uses-ai-agents-to-verify-signals-core-machine-code/
- ASTIG: https://astig.ph/google-deepmind-alphaproof-signal-encryption-verification-2026/
- ReaderSpice: https://www.readerspice.com/2026/11/10/alphaproof-code-signal-security-verification-limits/
- ShiftDelete: https://shiftdelete.net/en/alphaproof-code
- Hacker News, item 50439193: https://hn.algolia.com/api/v1/items/50439193
- Blog Signal Shot của Leo de Moura, ngày 20/04/2026: https://leodemoura.github.io/blog/2026-4-20-signal-shot-the-platform-is-ready/
- Paper Oxford về Double Ratchet: http://mrg.cs.ox.ac.uk/publications/automated-formal-analysis-of-signals-double-ratchet-attacks-fixes-and-security-proofs/main.pdf
- Bài tổng hợp về vàTruth, ngày 29/10/2026: https://ecosistemastartup.com/deepmind-prueba-con-ia-la-seguridad-del-codigo-de-signal/

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Amazon thay Claude Sonnet 4.6 bằng Strands Decider E4B, rẻ hơn 98% mỗi triệu ticket
- Anthropic chốt khoảng giá IPO 70-78 USD, chào bán 825 triệu cổ phiếu, placement 26 tỷ USD từ Google và NVIDIA
- Fireworks AI lộ billing và weights chưa hoàn chỉnh, Notion xác nhận dưới 1% workspace có thể bị ảnh hưởng
Bình luận & Trao đổi