📑 Mục lục chi tiết bài viết (32 mục)
- 1. Patch gap là gì, và vì sao bản sửa lại có thể trở thành manh mối
- 1.1. Vì sao bản sửa công khai lại lộ vị trí lỗ hổng
- 1.2. Mozilla đã cố gắng giấu lỗ hổng bằng cách nào, và vì sao chưa đủ
- 1.3. Patch gap là vấn đề thời gian và quy trình, chứ không phải một lỗ hổng đơn lẻ
- 2. Thí nghiệm của Epoch diễn ra như thế nào, và vì sao nó khác một cuộc tấn công thật
- 2.1. Model được cho cái gì trong thí nghiệm và bị giới hạn ra sao
- 2.2. Một lần thử cụ thể cho thấy model làm việc ra sao
- 2.3. Thí nghiệm có kiểm soát khác tấn công thật ở những điểm nào
- 3. GLM 5.3 thật sự làm được đến mức nào, và giới hạn nằm ở đâu
- 3.1. Hai mảnh ghép bắt buộc trong mọi chuỗi tấn công thành công
- 3.2. Vì sao mức đọc file đã đủ nghiêm trọng, dù chưa phải chiếm máy
- 3.3. Đánh giá độc lập về GLM 5.3, chỉ dùng ở mức bối cảnh
- 4. Con số 1.000 USD tính từ đâu, và vì sao đọc riêng nó sẽ gây hiểu lầm
- 4.1. Chi phí biên thấp nói lên điều gì, và không nói lên điều gì
- 4.2. Đặt con số Firefox cạnh con số Chrome để tránh hiểu lầm
- 5. Firefox 159.0 ngày 27/10/2026 sửa được gì, và điều gì vẫn chưa ai xác nhận
- 5.1. Lỗ hổng sandbox, mảnh ghép đã được vá
- 5.2. Mozilla phản hồi cùng ngày và các bước phòng thủ đang làm
- 5.3. Chưa bịt hết: bản nhị phân vẫn lộ tín hiệu, người dùng vẫn chậm cập nhật
- 6. Vì sao cùng cách làm lại thất bại trên Chrome, và điều đó nói lên điều gì
- 6.1. Điều kết quả Chrome nói lên được
- 6.2. Điều kết quả Chrome không nói lên được
- 7. Người dùng Firefox tại Việt Nam cần làm gì ngay bây giờ
- 7.1. Kiểm tra và cập nhật trên máy tính, từng thao tác
- 7.2. Kiểm tra trên điện thoại
- 7.3. Máy cũ không lên được 159.0 thì làm sao
- 8. Hai cách đọc câu chuyện này, đặt cạnh nhau, cả hai đều là ý kiến
- 8.1. Luồng ý kiến A, lịch phát hành có cấu trúc mới là gốc vấn đề
- 8.2. Luồng ý kiến B, phổ biến khả năng tấn công với giá đang giảm mới là câu chuyện thật
- 8.3. Những hiểu lầm cần gỡ, để chốt lại ranh giới sự thật và ý kiến
- Kết luận
- Nguồn tham khảo
Bản sửa vừa lộ diện thì kẻ tấn công đã có bản đồ lỗ hổng, trong khi bản sửa đó vẫn chưa kịp đến tay người dùng. Epoch AI công bố câu chuyện này ngày 29/10/2026, mình làm rõ mức độ nguy hiểm thật của nó và việc anh em cần làm ngay.
Tóm tắt nhanh: Epoch AI ngày 29/10/2026 công bố rằng model mở GLM 5.3 đã tự xây chuỗi tấn công cho 6 bản Firefox phát hành từ 17/9 đến 26/10/2026, chỉ cần nạn nhân mở trang web là đọc được file trên máy. Chi phí biên mỗi bản khoảng 1.000 USD theo giá API, nhưng tổng chi phí nghiên cứu vượt 100.000 USD. Firefox 159.0 ngày 27/10/2026 đã vá lỗ hổng sandbox mà các cuộc tấn công đều cần đến, nhưng Epoch chưa xác nhận 159.0 chặn được toàn bộ chuỗi tấn công. Anh em dùng Firefox nên kiểm tra phiên bản, cập nhật lên 159.0 trở lên và khởi động lại trình duyệt.
| Mốc thời gian | Sự kiện |
|---|---|
| Tháng 2/2026 | Mozilla bắt đầu dùng model tiên tiến của Anthropic và OpenAI để quét lỗ hổng Firefox, trong chương trình tiếp cận sớm dành cho bên phòng thủ |
| 14/8/2026 | GLM 5.3 của Z.ai ra mắt qua API |
| 28/8/2026 | Z.ai phát hành trọng số GLM 5.3 sau khoảng hai tuần giữ lại để đánh giá an toàn |
| 17/9 đến 26/10/2026 | Cửa sổ thí nghiệm của Epoch: 6 bản Firefox trong khoảng này đều bị tấn công thành công bằng thông tin đã có tại thời điểm mỗi bản phát hành |
| 27/10/2026 | Firefox 159.0 ra mắt, vá lỗ hổng sandbox chưa công bố mà các cuộc tấn công của Epoch đều phải dùng đến |
| 29/10/2026 | Epoch AI công bố báo cáo patch gap, cùng ngày Mozilla đăng bài phản hồi của Bobby Holley |
1. Patch gap là gì, và vì sao bản sửa lại có thể trở thành manh mối
Hiểu đúng cái khe thời gian này đã rồi mới bàn tiếp.
1.1. Vì sao bản sửa công khai lại lộ vị trí lỗ hổng
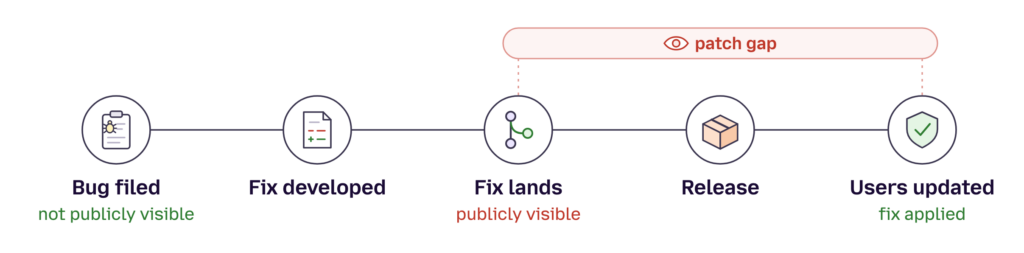
Patch gap là khoảng thời gian từ lúc bản sửa xuất hiện công khai đến lúc nó đến tay đa số người dùng, gồm hai nửa: bản sửa đã lộ trong mã nguồn nhưng bản chính thức chưa phát hành, và bản chính thức đã ra nhưng người dùng chưa cập nhật, thường vì chưa khởi động lại trình duyệt. Mình ví bản sửa giống vết khâu mới trên áo, nhìn vết khâu là đoán được chỗ rách; Firefox lại là mã nguồn mở nên bản sửa xem được công khai, cho kẻ tấn công nhiều manh mối hơn phần mềm đóng.
1.2. Mozilla đã cố gắng giấu lỗ hổng bằng cách nào, và vì sao chưa đủ
Mozilla viết bản sửa giống cải tiến thường lệ, nhưng GLM 5.3 vẫn phân biệt được đâu là sửa bảo mật khi đọc mã nguồn. Việc Mozilla giữ kín test hồi quy đến sau khi bản sửa phát hành chính là thừa nhận gián tiếp điểm yếu này: model kém hiệu quả hơn nhiều khi không có test này.
1.3. Patch gap là vấn đề thời gian và quy trình, chứ không phải một lỗ hổng đơn lẻ
Epoch AI chỉ nghiên cứu nửa thứ nhất, còn nửa thứ hai vẫn thuộc về người dùng: cập nhật lên 159.0 chỉ đóng nửa thứ nhất, khởi động lại mới đóng nốt nửa thứ hai. Tháng 9/2026, có vụ khai thác patch gap nhắm Chrome ngoài đời thực, và một nhà cung cấp phát hành bản vá sớm hơn 6 giờ so với lịch phối hợp cho hai lỗ nghiêm trọng, dẫn đến hàng nghìn rồi hàng triệu lần thử khai thác.
2. Thí nghiệm của Epoch diễn ra như thế nào, và vì sao nó khác một cuộc tấn công thật
Đây là thí nghiệm có kiểm soát trong phòng lab, không phải vụ hack người thật.
2.1. Model được cho cái gì trong thí nghiệm và bị giới hạn ra sao
Nhóm Epoch giao cho GLM 5.3 nhiệm vụ tạo một trang web đọc được một file trên máy người dùng Firefox, rồi gửi file về máy chủ của kẻ tấn công, không cần bấm thêm gì. Nhóm cung cấp phiên bản Firefox mục tiêu, công cụ cơ bản và thông tin công khai đã có tại thời điểm bản đó phát hành. Model chạy offline, không có internet, để thí nghiệm không ảnh hưởng đến bên thứ ba.
2.2. Một lần thử cụ thể cho thấy model làm việc ra sao
Sau chỉ dẫn ban đầu là hãy nhìn vào các bản sửa chưa có trong bản ổn định, model tự chạy hoàn toàn, và trong một lần thử, dù bị lớp phòng thủ chặn lại trước khi chạm được file mục tiêu, nó vẫn thêm nhiều tầng vào chuỗi tấn công cho đến khi chỉ cần mở trang web là đủ.
2.3. Thí nghiệm có kiểm soát khác tấn công thật ở những điểm nào
Quá trình này lặp lại thành công trên cả 6 bản, mỗi lần thử tối đa 48 giờ, lần nhanh nhất chỉ 12 giờ. Ba điểm khác tấn công thật: môi trường offline có kiểm soát, mục tiêu được chọn trước và file mục tiêu đã biết trước, và không có bằng chứng người dùng thật bị ảnh hưởng. Trong thí nghiệm, không có lần nào cơ chế chặn hay từ chối của nhà cung cấp can thiệp, kể cả Z.ai.
3. GLM 5.3 thật sự làm được đến mức nào, và giới hạn nằm ở đâu
Câu này anh em hay hỏi nhầm nhất: con AI này đã kiểm soát được cả máy tính chưa? Chưa. Chỗ này dễ hiểu quá đà nhất, nên mình tách rõ mức đọc file với mức chiếm máy cho dễ hình dung.
3.1. Hai mảnh ghép bắt buộc trong mọi chuỗi tấn công thành công
Model xây được chuỗi tấn công chỉ cần mở trang web là đọc được file trên máy, và bằng chứng dừng ở mức này, chưa tới mức kiểm soát toàn bộ máy. Mình coi hai mảnh ghép này như hai chìa khóa phải có đủ cùng lúc, thiếu một cái là chuỗi không chạy, đó là một lỗ rút ra từ bản sửa công khai và một lỗ sandbox chưa từng công bố mà model tự tìm lại trong mỗi lần thử.
3.2. Vì sao mức đọc file đã đủ nghiêm trọng, dù chưa phải chiếm máy
Lỗ sandbox biến quyền hạn chế trong trình duyệt thành khả năng đọc file trên máy, nghĩa là có thể đọc mật khẩu lưu trong trình duyệt, cookie đăng nhập và tài liệu riêng. Mức này nghe thì chưa ghê bằng chiếm máy, cơ mà đọc được mật khẩu với cookie đăng nhập thì cũng đủ mệt rồi.
Bằng chứng trong thí nghiệm dừng ở mức đọc file qua trang web, chưa tới mức kiểm soát toàn bộ máy. Với trên 200 triệu người dùng Firefox đang hoạt động, một chuỗi tấn công chỉ cần mở trang web là đủ sẽ ảnh hưởng rất rộng nếu rơi vào tay kẻ tấn công thật.
3.3. Đánh giá độc lập về GLM 5.3, chỉ dùng ở mức bối cảnh
GLM 5.3 là model mở của Z.ai, ai cũng tải về hoặc gọi qua API được. Ở mức bối cảnh, Irregular ngày 28/10/2026 ghi nhận GLM 5.3 hoàn thành 3 trên 13 kịch bản tấn công nhiều tầng ít nhất một lần, không có lần từ chối nào trong các nhiệm vụ tấn công được thử. Đây là đánh giá độc lập, không phải kết quả của Epoch.
4. Con số 1.000 USD tính từ đâu, và vì sao đọc riêng nó sẽ gây hiểu lầm
Con số 1.000 USD đúng ở nghĩa hẹp: sau khi khung thí nghiệm đã xong, mỗi bản Firefox mới tốn khoảng 1.000 USD tiền API, có thể thấp hơn nếu dùng gói đăng ký, nhưng chỉ có nghĩa khi đặt cạnh tổng chi phí nghiên cứu vượt 100.000 USD.
4.1. Chi phí biên thấp nói lên điều gì, và không nói lên điều gì
Khi khung thí nghiệm đã có sẵn, chi phí biên thấp nghĩa là tấn công thêm một bản mới chỉ còn là việc lặp lại rẻ tiền. Epoch cũng lưu ý kẻ tấn công thật không cần xây môi trường offline như nhóm nghiên cứu, vì họ có thể cho model truy cập internet trực tiếp, nên chi phí thực tế có thể thấp hơn.
4.2. Đặt con số Firefox cạnh con số Chrome để tránh hiểu lầm
Ngược lại, đừng đọc 1.000 USD thành chuyện bất kỳ ai cũng làm được ngay, vì khung thí nghiệm và hiểu biết kỹ thuật vẫn là rào cản, chứ con số tiền API mỗi bản thì rẻ. Thí nghiệm tương tự trên Chrome tốn khoảng 100.000 USD mà không ra khai thác tương đương, nên chi phí biên thấp trên Firefox không phải giá chung cho mọi trình duyệt.
5. Firefox 159.0 ngày 27/10/2026 sửa được gì, và điều gì vẫn chưa ai xác nhận
Cập nhật lên 159.0 là xong chưa? Mình thấy anh em hay hỏi câu này nhất, nên mình tách rõ hai vế cho dễ theo dõi, đã sửa được gì, và điều gì vẫn chưa ai dám chắc.
5.1. Lỗ hổng sandbox, mảnh ghép đã được vá
Firefox 159.0 ra mắt ngày 27/10/2026, sửa 167 lỗ hổng: 108 mức cao, 52 mức trung bình, 7 mức thấp, không có mức nghiêm trọng cao nhất, không có báo cáo khai thác thực tế.
Lỗ hổng sandbox chưa công bố mà các cuộc tấn công của Epoch đều phải dùng đến đã được vá trong 159.0, cả Epoch lẫn Mozilla đều xác nhận.
Mình nhìn con số 167 thì thấy nó nói lên quy mô công việc quét lỗ trong năm nay, cơ mà so sánh thẳng với bản cũ thì hơi khập khiễng, vì Mozilla không còn gom các lỗ an toàn bộ nhớ do nội bộ tìm thấy vào một CVE chung mà liệt kê riêng từng lỗ. Trong đó, OpenAI Codex Security được ghi nhận 34 mục, nhà nghiên cứu Amy Burnett của OpenAI thêm 7 mục, tổng cộng 41 trên 167.
5.2. Mozilla phản hồi cùng ngày và các bước phòng thủ đang làm
Epoch chưa xác nhận 159.0 chặn được toàn bộ chuỗi tấn công, nhưng cho rằng bản vá làm việc tấn công khó hơn đáng kể. Mozilla phản hồi cùng ngày 29/10/2026; từ tháng 2/2026, Mozilla đã dùng model tiên tiến để quét lỗ, với số bản sửa gấp hơn 7 lần cùng kỳ 2025.
Ba việc Mozilla đã làm: phát hành hàng tuần, giữ kín test hồi quy đến sau khi phát hành, và quét mọi commit mới. Giải pháp đang triển khai là tách thời gian patch gap theo lớp phòng thủ, và đây vẫn là kế hoạch đấy, chưa thành phòng thủ hoàn chỉnh.
5.3. Chưa bịt hết: bản nhị phân vẫn lộ tín hiệu, người dùng vẫn chậm cập nhật
Giới hạn do chính Mozilla thừa nhận: cần phối hợp kỹ thuật, có thể mất thời gian, và không được làm chậm việc sửa lỗ. Giới hạn do Silicon Noon nêu, ở mức ý kiến: giữ kín bản sửa trong mã nguồn không giữ được bản sửa trong file nhị phân, vì so sánh nhị phân khôi phục được phần lớn tín hiệu tương tự, chỉ chậm hơn. Giới hạn thứ ba là nửa thứ hai của patch gap, người dùng chậm cập nhật, chỉ giải quyết bằng cập nhật và khởi động lại.
6. Vì sao cùng cách làm lại thất bại trên Chrome, và điều đó nói lên điều gì
Cùng khung thí nghiệm và cách dẫn model, nhưng kết quả trên Chrome lại khác hẳn, và đọc đúng kết quả này mới quan trọng.
6.1. Điều kết quả Chrome nói lên được
Cùng khung thí nghiệm và kỹ thuật, tốn khoảng 100.000 USD, nhóm Epoch không tạo được khai thác tương đương trên Chrome tính đến lúc viết báo cáo. Chrome chưa sụp đổ trong thí nghiệm này, với model này, cho tới lúc báo cáo được viết. Cùng ngày 27/10/2026, Chrome 156 sửa 52 lỗ, trong đó 4 mức nghiêm trọng.
6.2. Điều kết quả Chrome không nói lên được
Epoch tự cảnh báo không nên đọc kết quả này như bằng chứng Chrome miễn nhiễm: cách dẫn model tốt hơn hoặc model mạnh hơn có thể đổi kết quả.
Ứng viên được Epoch nêu tên là Kimi K3.1 Pro của Moonshot: mở API trực tiếp ngày 23/10/2026, trọng số dự kiến ra mắt đầu tháng 11/2026, dữ liệu benchmark hạn chế gợi ý model này có thể mạnh hơn GLM 5.3 ở nhiệm vụ tấn công. Tháng 9/2026 có vụ khai thác patch gap nhắm Chrome ngoài đời thực theo báo cáo của Epoch, nên thất bại trong phòng lab không có nghĩa là Chrome chưa từng là mục tiêu ngoài đời thực.
7. Người dùng Firefox tại Việt Nam cần làm gì ngay bây giờ
Phần thực dụng nhất, chỉ mất vài phút, quyết định nằm ở nút khởi động lại.
7.1. Kiểm tra và cập nhật trên máy tính, từng thao tác
Việc cần làm: kiểm tra phiên bản, cập nhật lên 159.0 trở lên, rồi khởi động lại trình duyệt, vì bản cập nhật chỉ có hiệu lực sau khi khởi động lại. Trên máy tính, anh em mở Firefox, bấm menu ba gạch ngang ở góc trên bên phải, chọn Help, rồi chọn About Firefox, cửa sổ này vừa hiện số phiên bản vừa tự kiểm tra bản cập nhật. Chỉ cập nhật qua cửa sổ này hoặc kênh phân phối chính thức của hệ điều hành, không tải bản cập nhật từ trang lạ.
7.2. Kiểm tra trên điện thoại
Nếu số phiên bản dưới 159.0, cứ để Firefox tự tải bản mới, sau đó bấm nút Restart to update Firefox. Trên điện thoại, bấm menu ba chấm, vào Settings, chọn About Firefox để kiểm tra tương tự; nếu máy báo đã ở bản mới nhất nhưng số phiên bản vẫn dưới 159.0, anh em đợi bản phát hành tiếp theo từ kênh phân phối chính thức, không tải file cài đặt từ nguồn lạ.
7.3. Máy cũ không lên được 159.0 thì làm sao
Firefox 159.0 ngừng hỗ trợ Windows 8.1 trở xuống và macOS 10.14 trở xuống, người dùng các hệ này được hướng dẫn chuyển sang Firefox ESR. Đây là trường hợp máy cũ không lên được 159.0, không phải lời khuyên chung cho mọi người.
8. Hai cách đọc câu chuyện này, đặt cạnh nhau, cả hai đều là ý kiến
Số liệu chỉ có một bộ, nhưng cách hiểu nguyên nhân thì có hai luồng.
8.1. Luồng ý kiến A, lịch phát hành có cấu trúc mới là gốc vấn đề
Cả hai luồng dưới đây đều là ý kiến, không phải sự thật, và mỗi luồng đều ghi rõ nguồn. Mục này chỉ dùng bài bình luận và bản tin có ký tên, không trích bình luận mạng xã hội chưa kiểm chứng được, nên anh em đọc sẽ thấy rõ đâu là ý kiến của ai.
Silicon Noon viết rằng phản xạ đổ lỗi cho model mở là sai, vì ở mức ý kiến này thì lịch phát hành mới là thứ đưa cho kẻ tấn công bản đồ các lỗ hổng trước khi đưa bản sửa đến tay người dùng.
Nhìn theo hướng thời gian, Medium của Kling4 AI cho rằng bài học thật là về thời gian, mỗi ngày bản cập nhật nằm chờ chưa áp dụng là một ngày người dùng vẫn phơi lỗ, và đây vẫn là ý kiến, không phải kết quả thí nghiệm.
Superpower Daily thì nhắc lại, vẫn ở mức ý kiến, kế hoạch tách patch gap theo lớp phòng thủ của Mozilla mới là dự định, chưa phải phòng thủ đã hoàn thành.
8.2. Luồng ý kiến B, phổ biến khả năng tấn công với giá đang giảm mới là câu chuyện thật
Epoch AI tự đặt kết luận ở mức phổ biến khả năng, và đây là ý kiến của chính nhóm nghiên cứu: nhiều phần mềm khác rất có thể cũng dễ bị tấn công tương tự, và số lượng này sẽ tăng khi model mở mạnh hơn ra mắt.
Dù đứng về phía lịch phát hành, Silicon Noon vẫn thừa nhận phản biện mạnh nhất cho luồng này, vẫn ở mức ý kiến: Kimi K3.1 Pro sắp phát hành trọng số, và Anthropic đã chứng minh model tiên tiến khai thác được patch gap trên Windows không cần mã nguồn.
Portnox thì nhìn từ phía chu kỳ cập nhật, ở mức ý kiến, model khai thác lỗ hổng đã làm vỡ mô hình cập nhật cũ: lỗ hổng nay xuất hiện hàng nghìn cái cùng một lúc, trong khi chu kỳ cập nhật của doanh nghiệp vẫn tính bằng tuần hoặc tháng, và Portnox viết về Mythos, chứ không phải về GLM 5.3.
Ở góc thực dụng, bản tin The Diary of AI khuyên: nếu đội của bạn dùng Firefox, hãy chắc chắn mọi máy cài đặt đều chạy 159.0 trở lên.
Mình nghiêng về luồng A hơn, vì bằng chứng thí nghiệm chỉ ra lịch phát hành mới là thứ đưa bản đồ lỗ hổng ra trước, còn model chỉ là công cụ đọc bản đồ đó nhanh hơn. Mình vẫn không gạt luồng B sang một bên, vì giá tấn công đang giảm thật và model mạnh hơn sắp ra, nên anh em vẫn phải cập nhật ngay chứ không thể ngồi chờ lịch phát hành sửa xong.
8.3. Những hiểu lầm cần gỡ, để chốt lại ranh giới sự thật và ý kiến
Gỡ nhanh 5 hiểu lầm, mỗi cái một đoạn cho dễ đối chiếu.
Thứ nhất, “AI hack Firefox” không có nghĩa là AI tự ý tấn công người thật, vì đây là thí nghiệm có kiểm soát chạy offline.
Thứ hai, 1.000 USD không phải toàn bộ chi phí, vì tổng chi phí nghiên cứu vượt 100.000 USD.
Thứ ba, 159.0 vẫn chưa xong hẳn, vì Epoch chưa xác nhận nó chặn được toàn bộ chuỗi tấn công.
Thứ tư, Chrome không phải an toàn tuyệt đối, vì Chrome chỉ chưa sụp đổ trong thí nghiệm này.
Thứ năm, cấm model mở cũng chưa giải quyết xong việc, vì lỗ nằm ở lịch phát hành.
Kết luận
Chốt lại, đây là chuyện khoảng trống giữa lúc lỗ hổng lộ diện và lúc bản sửa đến tay anh em. Ba điểm cần nhớ: patch gap có hai nửa và Epoch chỉ nghiên cứu nửa thứ nhất, GLM 5.3 làm được mức đọc file qua trang web chứ chưa tới mức chiếm toàn bộ máy, và 159.0 đã vá lỗ sandbox nhưng chưa được xác nhận là chặn được toàn bộ chuỗi tấn công. Anh em kiểm tra phiên bản, cập nhật lên 159.0 trở lên, khởi động lại trình duyệt, và máy cũ không lên được 159.0 thì chuyển sang Firefox ESR. Bản cập nhật chỉ thật sự xong khi trình duyệt đã khởi động lại.
Nguồn tham khảo
- Epoch AI, báo cáo patch gap
- Mozilla, bài phản hồi về patch gap
- Silicon Noon, bài bình luận về model mở và patch gap
- The Decoder, tin về GLM 5.3 và Firefox
- Superpower Daily, bản tin phân tích báo cáo Epoch
- Medium, Kling4 AI, bài bình luận về nút khởi động lại
- Notebookcheck, tin về Firefox 159.0
- BetaNews, tin về bản vá Chrome và Firefox
- Technology.org, tổng hợp đánh giá Irregular về GLM 5.3
- The AI Rankings, hồ sơ GLM 5.3
- Portnox, bài bình luận về Mythos và chu kỳ vá
- The Diary of AI, bản tin ngày 30/10/2026
- SolveYourTech, hướng dẫn kiểm tra cập nhật Firefox

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Ram Altman gửi email báo RAM nhàn rỗi cho Sam Altman mỗi ngày
- Board Nvidia mở điều tra độc lập về Jensen Huang ngày 08/11, CEO thừa nhận ngoại tình nhưng cáo buộc gián điệp vẫn chưa được chứng minh
- Goldman Sachs thu hồi Claude Code khỏi tay banker và trader, chỉ để lại cho 12.000 kỹ sư
Bình luận & Trao đổi