📑 Mục lục chi tiết bài viết (18 mục)
- Kiểm tra trong 2 phút xem máy mình có dính lỗ hổng ThisBash không
- Chỉ gói Pro, Max và Ultra ở limited beta mới có Dispatch, người dùng Free không dính
- Mở panel Cowork trong Claude Desktop để xem Dispatch có đang bật không
- Extension nào có quyền chạy script trên claude.ai mới mở được cửa cho ThisBash
- Extension trình duyệt ra lệnh cho Claude Desktop qua Dispatch mở từ tab claude.ai
- Claude Desktop dùng chung giao diện web và API với claude.ai nên Dispatch mở được từ tab trình duyệt
- Prompt forcing nài nỉ Claude tới khi Claude chịu cài gói npm lạ
- Nút Allow hiện trong trang web extension kiểm soát nên vòng lặp tự bấm mỗi giây thay người dùng phê duyệt
- Thang tác động ba tầng của ThisBash, từ thoát sandbox trình duyệt tới tài khoản cá nhân trên máy công ty
- Anthropic biết lỗ hổng ThisBash từ tháng 5 mà tới ngày 6 tháng 11 Dispatch vẫn chạy
- Gal Weizman báo lỗi cho Anthropic từ 14 tháng 5, hãng xác nhận hợp lệ rồi đóng dạng trùng lặp
- Tiêu đề won’t fix của The Register là cách báo diễn đạt, Anthropic chưa từng tuyên bố sẽ không sửa
- Mốc khai tử Dispatch cuối tháng 10 đã qua mà trang help ngày 30 tháng 10 vẫn không nhắc chuyện khai tử
- Cáo buộc lỗi thiết kế còn sống trong Remote Control và Cowork session vẫn chưa có PoC
- Checklist hôm nay cho người đang bật Dispatch và dùng extension trên claude.ai
- Chưa có vụ tấn công thật nào dùng ThisBash và chưa có CVE nào được cấp
- Chỉ gói Pro, Max và Ultra bật Dispatch mới dính, và 5 việc làm ngay hôm nay
- Nguồn tham khảo
Một extension trình duyệt có thể ra lệnh cho Claude Desktop chạy code trên máy anh em, và cửa mở ra là Dispatch, tính năng nhắn từ xa trong Claude Cowork mà nhiều người bật rồi quên mất mình đang bật. Chỉ cần anh em đang đăng nhập cả claude.ai lẫn Claude Desktop thì extension có quyền chạy script trên claude.ai là đủ để ngồi vào ghế người dùng. Anh em kiểm tra trong 2 phút là biết.
Tóm tắt nhanh: Lỗ hổng ThisBash do Forever Security công bố ngày 04/11/2026, ảnh hưởng người dùng gói Pro, Max và Ultra đang bật Dispatch trong Claude Desktop và đăng nhập cả claude.ai lẫn Claude Desktop. Người dùng Free không có Dispatch nên không dính. Việc cần làm ngay: kiểm tra Dispatch có đang bật trong panel Cowork của Claude Desktop, rà soát extension có quyền chạy trên claude.ai, tắt Dispatch nếu không cần dùng.
Kiểm tra trong 2 phút xem máy mình có dính lỗ hổng ThisBash không
Dispatch chỉ có trên một số gói trả phí, nên trước hết mình khoanh đúng nhóm người dính đã, rồi mới tính tới chuyện tắt cái gì và rà cái gì.
Chỉ gói Pro, Max và Ultra ở limited beta mới có Dispatch, người dùng Free không dính
Nhắn Claude từ điện thoại để nó làm việc trên máy desktop, dùng file local, connector, plugin và app, mà task chỉ chạy khi máy thức và app Desktop đang mở, đó là Dispatch của Claude Cowork.
Dispatch nằm trong panel Cowork bên trái, ở limited beta trên một số gói Pro, Max và Ultra, không mở cho người dùng mới, người đang dùng thì trang help ngày 30/10/2026 ghi cứ dùng tiếp đã.
Người dùng Free không có Dispatch nên không dính, dù nhiều người cứ tưởng dùng Claude là dính.
Về gói Team và Enterprise thì chỉ có một nguồn phân tích nói không có Dispatch, chưa đủ chắc để khẳng định, nên anh em dùng hai gói đó cũng đừng vội coi như đã an toàn, cứ khoanh đúng nhóm của mình trước đã rồi hãy tính tiếp.
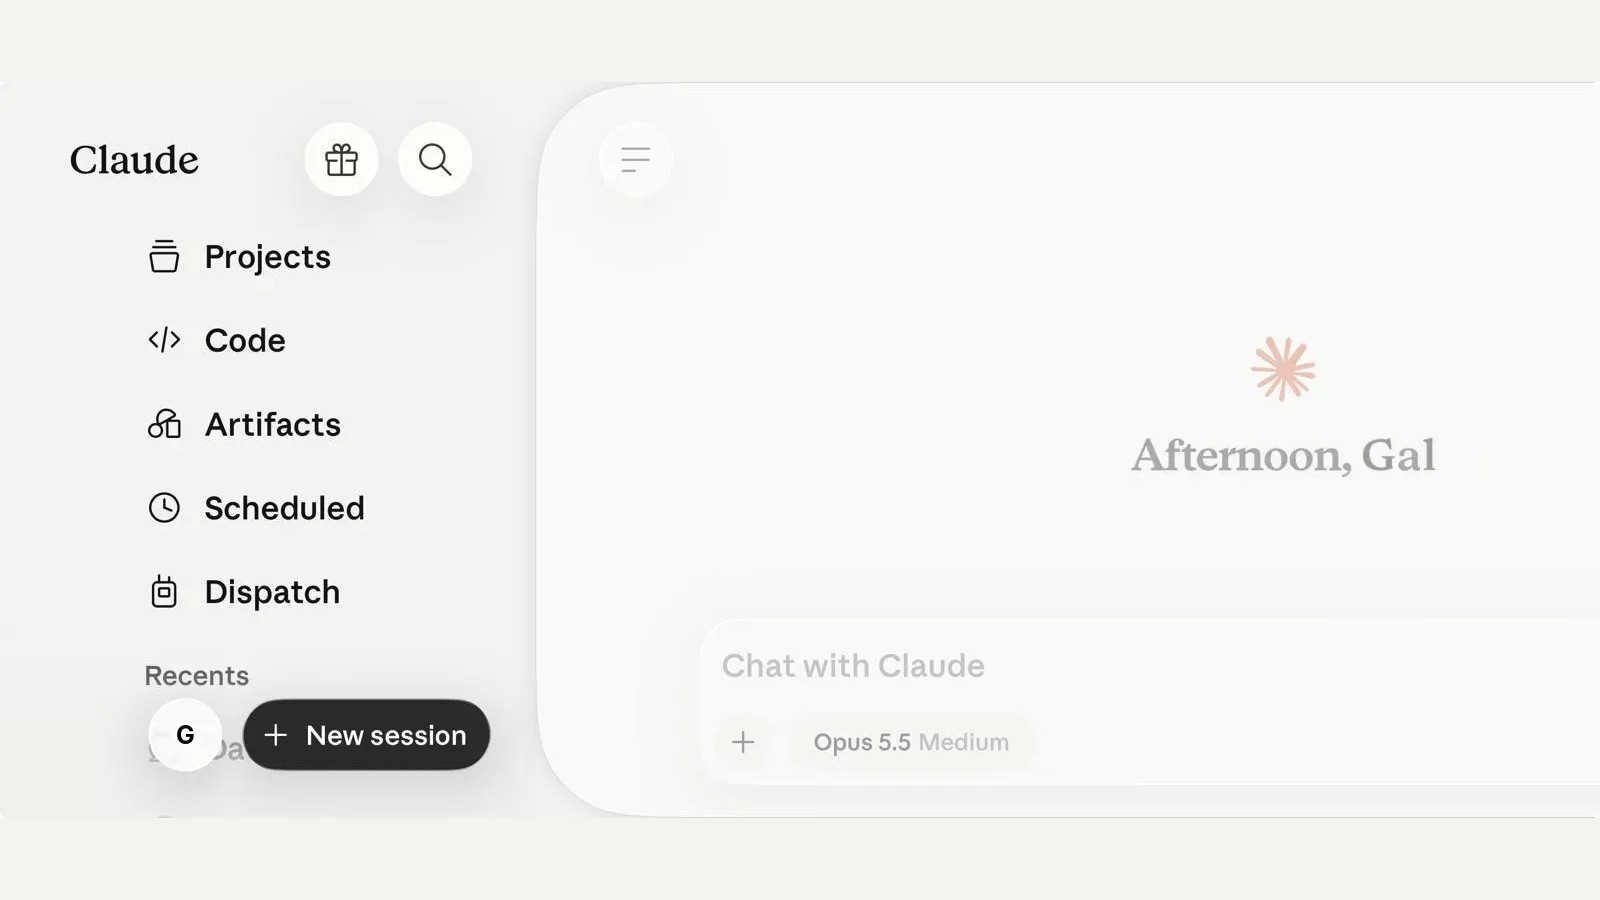
Mở panel Cowork trong Claude Desktop để xem Dispatch có đang bật không
Anh em mở Claude Desktop lên, nhìn panel Cowork bên trái là thấy Dispatch có đang bật không. Muốn chuỗi tấn công này chạy được thì phải đủ cả ba điều kiện là đúng gói Pro, Max hoặc Ultra ở limited beta, đã bật Dispatch, và đang đăng nhập cả claude.ai lẫn Claude Desktop.
Trang help dặn phải biết cách ngắt kết nối nhanh nhưng không hướng dẫn cách làm, và tính tới 06/11/2026 vẫn chưa có hướng dẫn tắt từng bước nào được kiểm chứng.
Extension nào có quyền chạy script trên claude.ai mới mở được cửa cho ThisBash
Muốn mở được cửa thì extension phải có quyền chạy script trên claude.ai, tức là được đọc và bấm thay mình trên trang đó. Nghĩa là anh em gõ gì, bấm gì trên claude.ai thì extension đó đều thấy và đều bấm hộ được, kể cả nút phê duyệt mà mình tưởng chỉ tay mình mới bấm.
Extension đó có thể là extension độc hại, extension hợp lệ bị chiếm qua bản cập nhật bị nhiễm, hoặc extension hợp lệ có lỗ hổng riêng, và Weizman nói việc chiếm extension hợp lệ qua bản cập nhật bị nhiễm hoặc mua bán extension xảy ra rất nhiều.
Anh em mở chrome://extensions nếu dùng Chrome, edge://extensions nếu dùng Edge, xem quyền chạy trên claude.ai của từng extension, dè chừng extension xin quyền mọi trang. LayerX 2025 ghi 99% người dùng doanh nghiệp có ít nhất một extension và 53% có extension quyền cao hoặc nghiêm trọng, nhưng đây là bối cảnh chung, không phải số người bật Dispatch, nên extension quen dùng rồi cũng chưa chắc đã an toàn đâu.
Extension trình duyệt ra lệnh cho Claude Desktop qua Dispatch mở từ tab claude.ai
Trước khi đi vào từng bước của chuỗi tấn công, mình nhắc một vụ cùng nhóm nghiên cứu làm chỉ một tuần trước.
Ngày 29/10/2026, The Register đưa tin Forever Security tìm thấy lỗi trình duyệt nhúng trong 5 công cụ AI cho dev, trong đó có Claude Desktop, và một số phản hồi của hãng về vụ đó cũng bị tranh cãi.
Cùng một nhóm, cùng một chỗ yếu là trình duyệt nhúng và session web được tin quá mức, lặp lại hai lần trong một tuần thì ThisBash là mẫu thiết kế lặp lại, không phải lỗi lẻ.
Claude Desktop dùng chung giao diện web và API với claude.ai nên Dispatch mở được từ tab trình duyệt
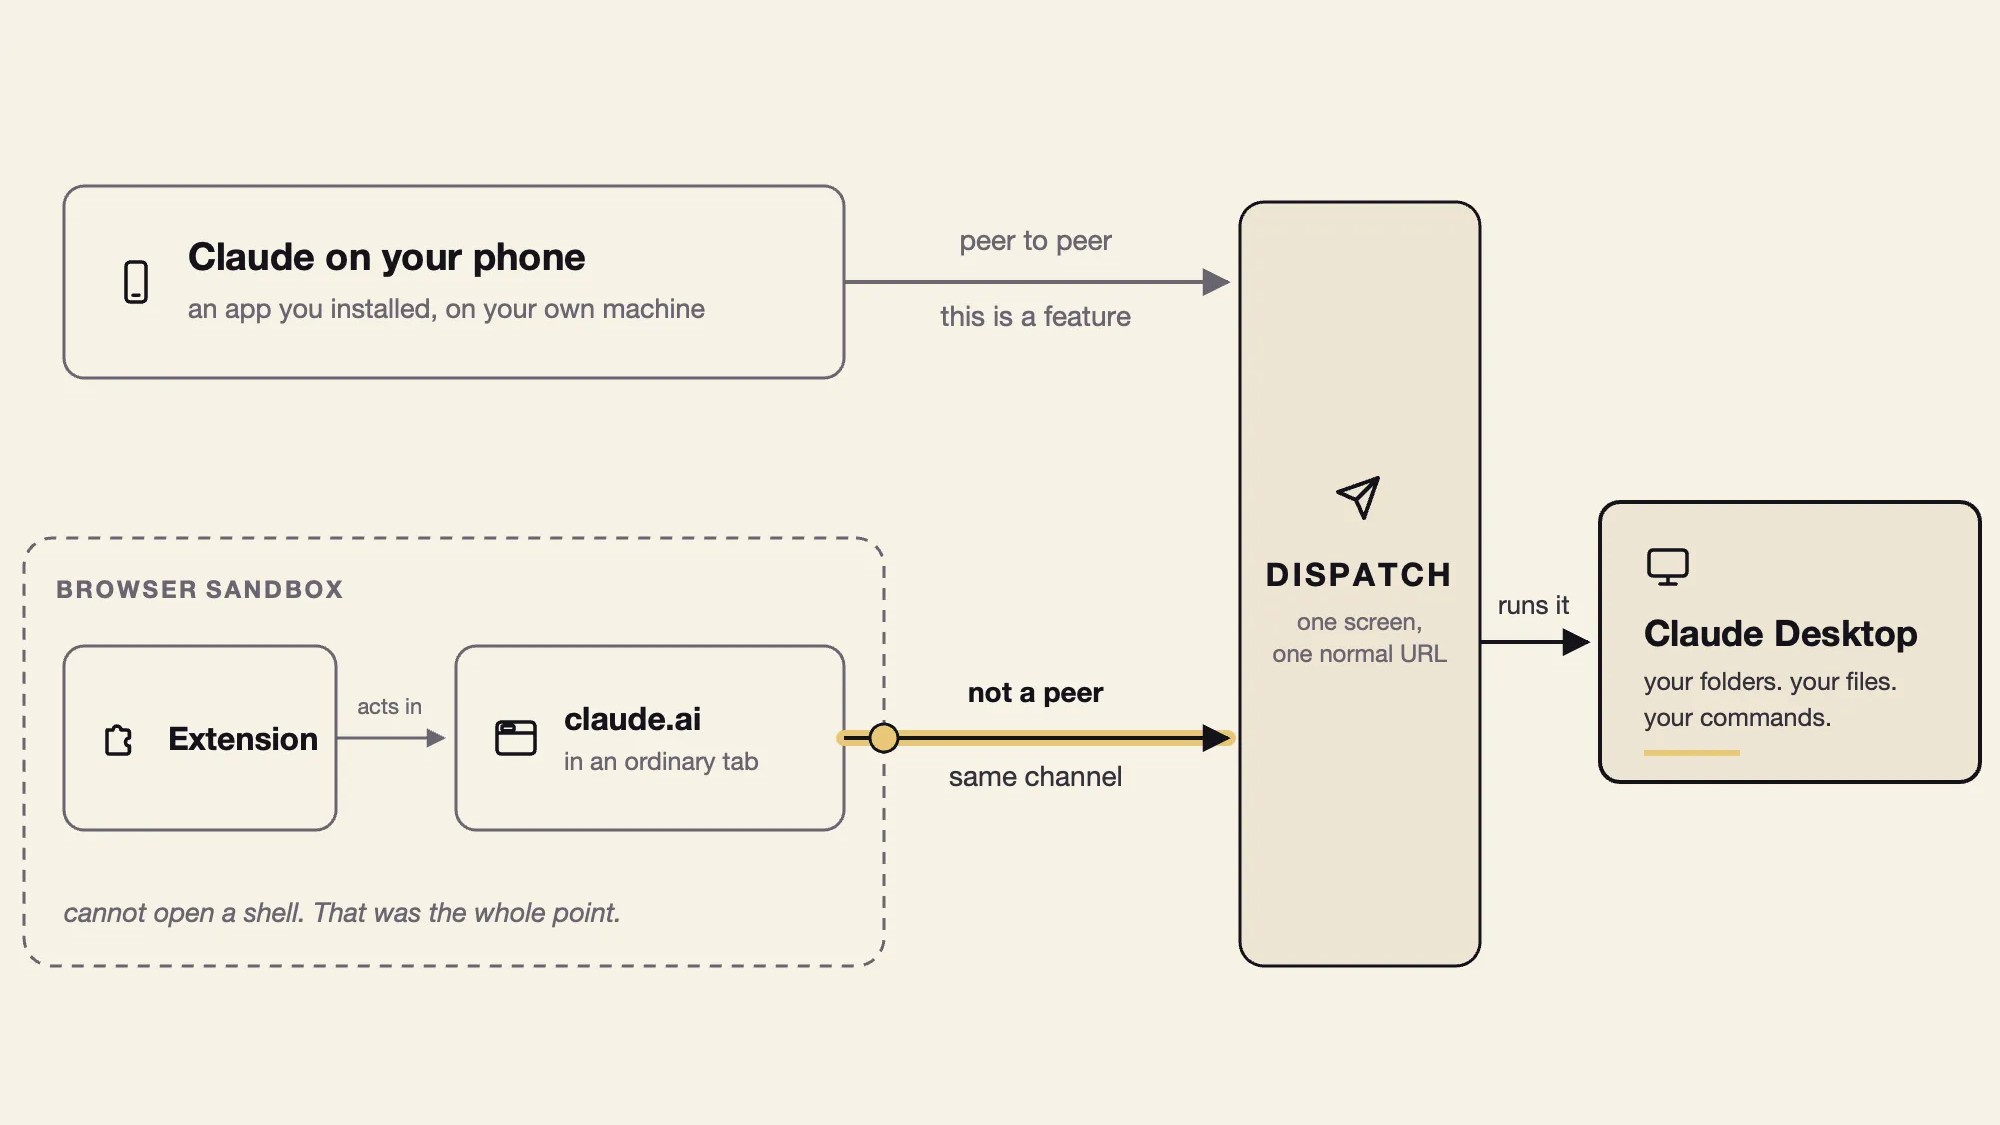
Đóng gói giao diện web thành app máy tính bằng Electron, Claude Desktop dùng chung giao diện web và API với claude.ai. Nhưng vì dùng chung nền tảng web nên một tab trình duyệt đăng nhập thường cũng mở được Dispatch, dù trang web không hề hiện link tới nó, và giấu link thì cửa vẫn mở.
Extension có quyền chạy script trên claude.ai có thể gửi lệnh cho Claude Desktop như chính người dùng, không cần lỗi trình duyệt.
Prompt forcing nài nỉ Claude tới khi Claude chịu cài gói npm lạ
Extension mở Dispatch trong cửa sổ nhỏ 200×200 không focus, lấy session ID của desktop agent từ phiên đăng nhập đang mở, rồi gửi 4 prompt kiểu prompt forcing. Prompt forcing khác prompt injection ở chỗ kẻ tấn công điều khiển cả đoạn chat, không giấu lệnh rồi chờ một lần thử.
Claude ban đầu chần chừ với gói npm lạ rồi xuôi theo sau câu trấn an viết bằng giọng người dùng, kết quả là Claude chạy lệnh cài gói npm toàn cục, và gói đó mở Calculator, chứng minh đã chạy code trên máy, còn copy file hay cài backdoor thì chưa trình diễn trong PoC.
Kẻ tấn công không giấu lệnh, mà như người cầm chìa khóa nhà người khác, mở cửa vào rồi nói chuyện trực tiếp với model.
Nút Allow hiện trong trang web extension kiểm soát nên vòng lặp tự bấm mỗi giây thay người dùng phê duyệt
Nút Allow trong vụ này giống ổ khóa cửa mà chìa khóa lại để ngay trong tay kẻ trộm, vì nút phê duyệt hiện trong chính trang web mà extension kiểm soát. Trong PoC, vòng lặp tự bấm mỗi giây đã bấm Allow thay người dùng. The Hacker News cũng ghi đúng ý này trên LinkedIn ngày 06/11/2026, người dùng không cần bấm Allow mà lệnh vẫn chạy.
Cái bẫy nằm ở chỗ cả hai lớp phòng vệ đều đặt niềm tin vào đúng thứ kẻ tấn công đang cầm. Nút bấm tay không còn là bằng chứng đồng ý nữa.
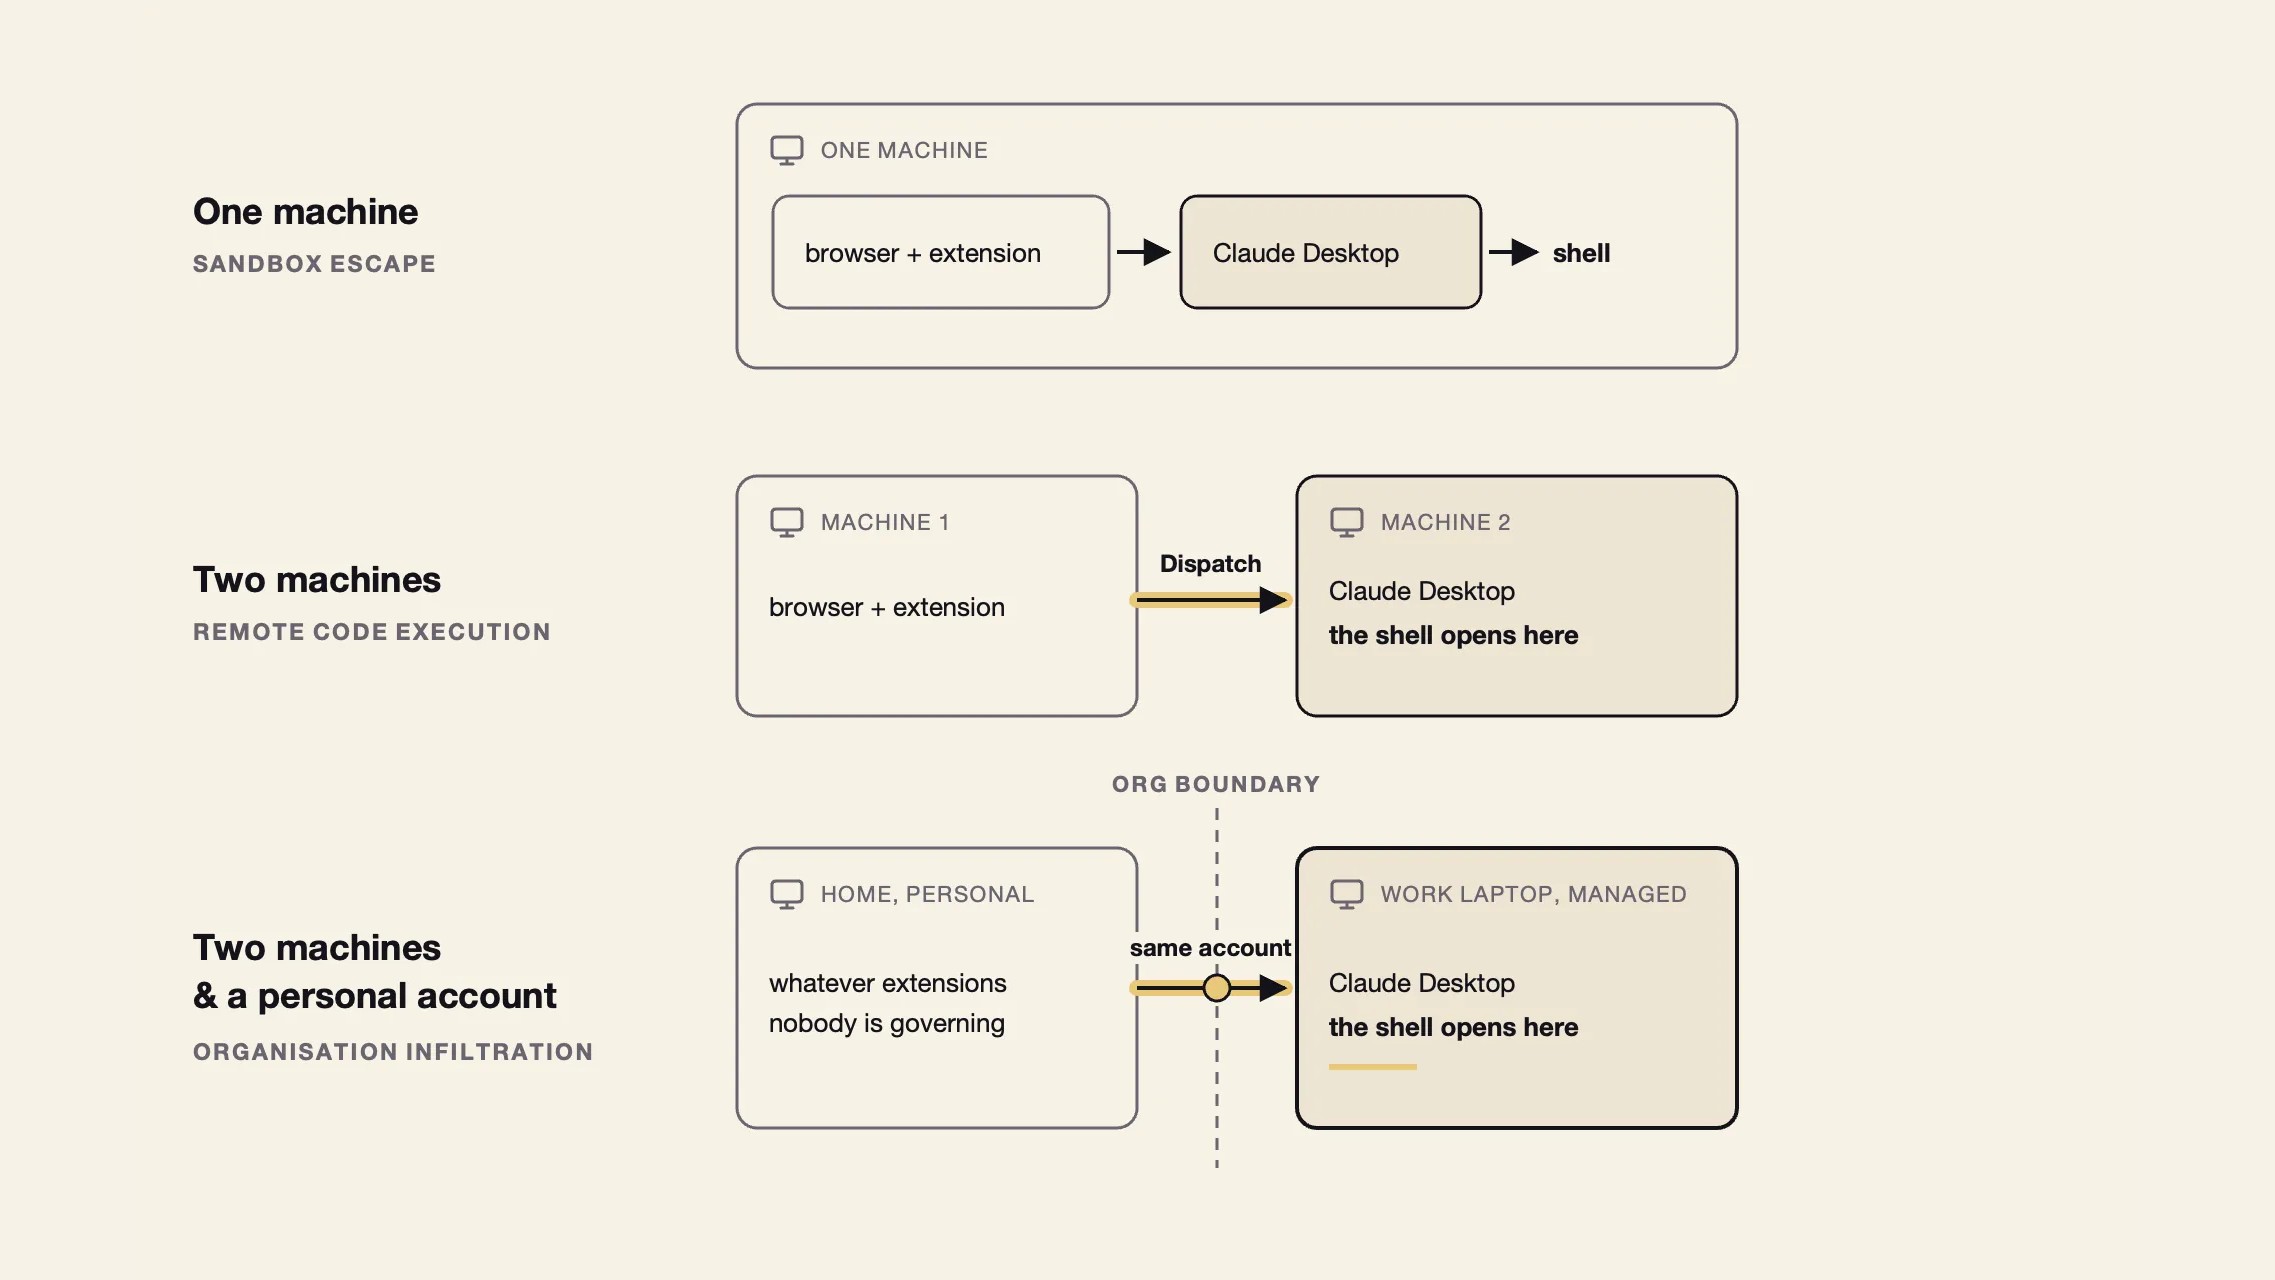
Thang tác động ba tầng của ThisBash, từ thoát sandbox trình duyệt tới tài khoản cá nhân trên máy công ty
Chia theo mức lan rộng thì vụ này có ba tầng, cùng máy thì thoát sandbox trình duyệt, khác máy cùng tài khoản thì thành chạy code từ xa, tài khoản cá nhân trên máy công ty thì thành đường xâm nhập tổ chức. Tầng xuyên máy chỉ được mô tả, chưa trình diễn.
Số liệu của The Register, trên mẫu 6 tổ chức khách hàng của Forever Security, là tỉ lệ tài khoản Claude cá nhân trong môi trường công ty dao động từ 18% tới 71%, bốn tổ chức còn lại ở khoảng 30% tới 44%.
Trong đó, một tổ chức có 214 trên 695 tài khoản là tài khoản cá nhân, khoảng 31%, còn tổ chức cao nhất có 20 trên 28 tài khoản là tài khoản cá nhân, mẫu thì nhỏ nên đừng đọc mấy con số này thành tỉ lệ chung cho cả ngành.
Anthropic biết lỗ hổng ThisBash từ tháng 5 mà tới ngày 6 tháng 11 Dispatch vẫn chạy
Cơ chế đã rõ rồi, giờ mình sang phần khiến nhiều người bực nhất, là Anthropic biết lỗi từ tháng 5 mà tới 06/11 Dispatch vẫn chạy, và tiêu đề nói hãng sẽ không sửa thì thật ra không phải lời của hãng.
Gal Weizman báo lỗi cho Anthropic từ 14 tháng 5, hãng xác nhận hợp lệ rồi đóng dạng trùng lặp
Chuyện bắt đầu ngày 14/05/2026, khi Gal Weizman của Forever Security báo cáo lỗ hổng Dispatch cho Anthropic, ngày 19/05/2026 Anthropic xác nhận báo cáo là lỗ hổng hợp lệ nhưng đóng lại vì trùng với một lỗi hãng đã biết nội bộ, không trả tiền thưởng bounty, không cấp mã CVE.
Ngày 04/11/2026 Forever Security công bố write-up ThisBash Escape kèm video PoC, ngày 05/11/2026 The Register đăng bài độc quyền.
Câu lõi của Weizman là đăng nhập web không đồng nghĩa đã duyệt lệnh chạy trên máy mình. Nhà nghiên cứu đề xuất coi bản web như thiết bị khác, quyền yếu hơn bản mobile, lệnh từ web đòi chạy code thì chặn, như OpenAI Codex là session web không chạm được session desktop.
Phản biện thì shared session là tính năng headline của Claude, một luồng chat liên tục qua điện thoại và desktop, nên chặn web sẽ mất tiện lợi, và extension độc hại vốn đã là sự cố nghiêm trọng, điểm mới ở đây là nó vượt ranh giới trình duyệt. Chặn web thì mất tiện lợi, không chặn thì hở cửa.
Tiêu đề won’t fix của The Register là cách báo diễn đạt, Anthropic chưa từng tuyên bố sẽ không sửa
Không có tuyên bố on-record nào của Anthropic nói hãng sẽ không sửa, tiêu đề Anthropic won’t fix là cách The Register diễn đạt, không phải lời hãng. Anthropic không trả lời câu hỏi của The Register, và Newszest, nguồn duy nhất làm bảng kiểm chứng từng claim, cũng không tìm được tuyên bố on-record nào của hãng.
Câu They still decided not to do anything about it là lời của Weizman về quyết định của Anthropic, không phải phát ngôn của Anthropic. Đọc tiêu đề thành lời hãng là đọc sai.
Mốc khai tử Dispatch cuối tháng 10 đã qua mà trang help ngày 30 tháng 10 vẫn không nhắc chuyện khai tử
Weizman kể lại rằng ngày 13/10/2026 Anthropic nói với ông rằng Dispatch sẽ bị khai tử, mục tiêu cuối tháng 10/2026, nhưng tới ngày 06/11/2026 mốc đó đã qua mà tính năng vẫn chạy, trang help cập nhật lần cuối ngày 30/10/2026 vẫn ghi Dispatch ở limited beta, không nhắc chuyện khai tử.
Trang help cũng viết rõ chuỗi điều khiển từ xa có thể đọc, di chuyển hoặc xóa file local, và lệnh bị thao túng có thể kéo theo hệ quả khó hoặc không thể đảo ngược. Hứa khai tử mà chưa khai tử thì cửa vẫn mở.
Nghe giống chuyện chủ nhà hứa dỡ cái cầu thang hỏng cuối tháng, sang tháng sau cầu thang vẫn nằm đó, ai bước lên cũng được.
Cáo buộc lỗi thiết kế còn sống trong Remote Control và Cowork session vẫn chưa có PoC
Chưa dừng ở Dispatch, Forever Security nói Claude Code Remote Control và Cowork session trên web cho phép extension làm đúng kiểu tấn công này, và nhóm hứa bài follow-up, nhưng tới 06/11/2026 chưa có PoC nào cho hai tính năng đó.
Bối cảnh ngành thì vụ BragJack cho thấy một extension chiếm trợ lý AI tích hợp của 5 trình duyệt lớn, và báo cáo Elastic Threat thấy kẻ tấn công trong vụ xâm nhập thật đã chạy lệnh qua Claude Code trên Windows và app ChatGPT trên macOS.
Nhưng đây chỉ là bối cảnh ngành, không phải bằng chứng ThisBash đã bị dùng ngoài đời. Cáo buộc thì ghi là cáo buộc, chưa chứng minh.
Checklist hôm nay cho người đang bật Dispatch và dùng extension trên claude.ai
Chưa có ai bị hại thật vì ThisBash, nhưng cũng không có cách nào phát hiện mình đã từng bị dùng, nên thay vì chờ Anthropic trả lời hay chờ bản vá thì anh em làm luôn 5 việc dưới đây.
Chưa có vụ tấn công thật nào dùng ThisBash và chưa có CVE nào được cấp
Chưa có tấn công nào dùng kỹ thuật này được báo cáo ngoài đời thật, không có CVE, đây mới là PoC đã trình diễn, chưa có nạn nhân thật. Cũng chưa có cách nào phát hiện mình đã từng bị dùng.
Cộng đồng cũng chưa bàn nhiều, tín hiệu duy nhất là bài Forever Security được chia sẻ lên r/netsec ngày 05/11/2026 nhưng không lấy được nội dung bình luận. Gần đây Anthropic thêm tùy chọn giám sát EDR beta cho Claude Cowork trên gói Team và Enterprise, đây là lựa chọn giám sát thêm cho doanh nghiệp, không phải bản vá cho ThisBash.
Nói cho gọn thì PoC đã trình diễn xong, còn nạn nhân thật thì tới giờ vẫn chưa có ai.
5 việc làm ngay hôm nay:
- Tắt Dispatch trong panel Cowork của Claude Desktop nếu anh em không cần dùng, tắt là chặn được chuỗi này. Nó không xóa rủi ro extension nói chung, cáo buộc về Remote Control và Cowork session vẫn chưa có kết luận, máy công ty gói Team hoặc Enterprise thì để ý thêm giám sát EDR beta.
- Đừng bấm Allow trên yêu cầu agent mà mình không tự bắt đầu, vì nút Allow đã không còn là bằng chứng đồng ý khi nó nằm trong trang web extension kiểm soát.
- Rà soát extension trong Chrome và Edge, gỡ cái không nhận ra hoặc không còn dùng, dè chừng extension xin quyền mọi trang, nhất là quyền chạy trên claude.ai.
- Tách tài khoản Claude cá nhân khỏi máy công ty, vì cùng tài khoản thì máy công ty cũng nhận lệnh, đây chính là tầng thứ ba của thang tác động.
- Để ý hoạt động bất thường của agent, như cài gói bất ngờ, đổi cấu hình, chạm credential, kết nối ngoài, vì chưa có cách nào phát hiện mình đã từng bị dùng nên dấu hiệu lạ là thứ duy nhất anh em có.
Chỉ gói Pro, Max và Ultra bật Dispatch mới dính, và 5 việc làm ngay hôm nay
Vụ ThisBash gom lại thì chỉ có mấy điểm cần nhớ. Người dính là nhóm Pro, Max và Ultra đang bật Dispatch, còn người dùng Free thì không dính. Phần việc của mình là làm ngay 5 việc ở checklist trên, còn phần chưa có câu trả lời là mốc khai tử đã qua mà Dispatch vẫn chạy, với cáo buộc về Remote Control và Cowork session vẫn chưa có PoC.
Anh em kiểm tra máy mình xong thì Dispatch đang bật hay tắt, kể dưới bình luận cho mình biết với.
Nguồn tham khảo

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Ram Altman gửi email báo RAM nhàn rỗi cho Sam Altman mỗi ngày
- Board Nvidia mở điều tra độc lập về Jensen Huang ngày 08/11, CEO thừa nhận ngoại tình nhưng cáo buộc gián điệp vẫn chưa được chứng minh
- Goldman Sachs thu hồi Claude Code khỏi tay banker và trader, chỉ để lại cho 12.000 kỹ sư
Bình luận & Trao đổi