📑 Mục lục chi tiết bài viết (27 mục)
- 1. Chuyện gì đã xảy ra
- 1.1. Một link share bình thường biến thành cửa vào như thế nào
- 1.2. Diễn biến từ lúc phát hiện tới ngày sửa xong
- 1.3. Ai phát hiện, và ai có thể gặp rủi ro theo cơ chế này
- 2. Chuỗi tấn công gồm 5 mắt xích, giải thích theo cách dễ hiểu
- 2.1. Mắt xích 1 Preview bị khóa nhưng vẫn gửi được thư
- 2.2. Mắt xích 2: MathLive gắn sẵn một listener trong trang chính
- 2.3. Mắt xích 3: Listener đó không kiểm tra message đến từ đâu
- 2.4. Mắt xích 4 Hai message đổi bố cục bàn phím thành HTML độc hại
- 2.5. Mắt xích 5 Iframe không sandbox và đường vòng qua CSP
- 3. Kẻ tấn công thực sự làm được gì với tài khoản nạn nhân
- 3.1. Bằng chứng đã làm trong thử nghiệm có kiểm soát
- 3.2. Khả năng về nguyên tắc, và giới hạn của suy luận này
- 3.3. Điều chưa có bằng chứng: khai thác ngoài đời thực và quy mô ảnh hưởng
- 4. Lỗi đã sửa ra sao, và giới hạn của bằng chứng sửa lỗi
- 4.1. Diễn biến sửa trên hai frontend
- 4.2. Giới hạn bằng chứng: thông tin qua trung gian đáng tin, chưa có advisory riêng
- 5. Độc giả nên làm gì, và không cần lo cái gì
- 5.1. Không cần làm gì thêm vì bản sửa nằm phía server
- 5.2. Cẩn trọng với link share từ người lạ, và link cũ thì sao
- 5.3. Những câu hỏi độc giả hay thắc mắc tiếp theo
- 6. Tranh luận quanh mức thưởng 5.000 USD: nghe cả hai phía
- 6.1. Phía cho rằng mức thưởng thấp
- 6.2. Phía cho rằng phản ứng nhanh và mức thưởng có bối cảnh riêng
- 6.3. Bài viết không kết luận thay cộng đồng
- Kết bài: bài học về tính năng chồng lên tính năng
- Nguồn tham khảo
Mình nói thẳng kết luận trước cho anh em khỏi thấp thỏm: một link share ChatGPT công khai từng có thể chạy code của kẻ tấn công ngay trong phiên đăng nhập của người mở link. Nạn nhân chẳng cần cài gì lạ hay dán dòng code nào, và tin mừng là OpenAI đã sửa xong phía server ngày 26/10/2026 theo tường thuật của Parameter về quá trình trao thưởng bug bounty.
Tóm tắt nhanh: lỗi đã sửa phía server ngày 26/10/2026, độc giả không cần làm gì thêm, chưa có bằng chứng khai thác ngoài đời thực, tiền thưởng 5.000 USD.
1. Chuyện gì đã xảy ra
Trước khi đi vào cơ chế kỹ thuật, mình kể lại sự việc theo cách đơn giản nhất.
1.1. Một link share bình thường biến thành cửa vào như thế nào
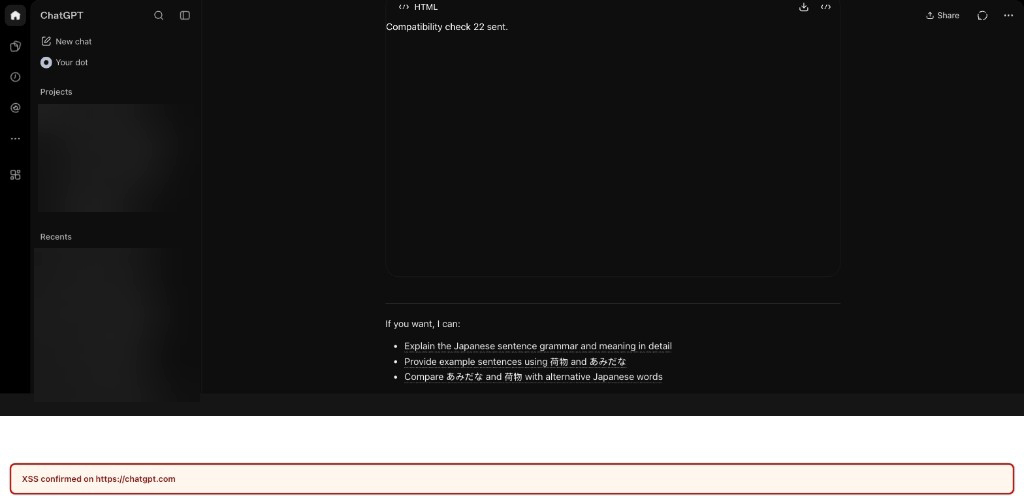
Kẻ tấn công tạo cuộc trò chuyện độc hại, chia sẻ công khai bằng tính năng share bình thường rồi gửi link qua email, chat, ticket hỗ trợ hoặc mạng xã hội. Nạn nhân không cần cài app, tham gia workspace của kẻ tấn công, dán code hay mở developer tools. Ở cách khai thác đầu tiên, nạn nhân mở link rồi bấm một lần vào nút Preview là đủ; ở cách sau, ChatGPT tự mở Preview nên chỉ cần mở link. Cách tự mở này nhóm nghiên cứu tái hiện được 3 lần, kể cả sau khi tải lại trang kiểu hard refresh, và cảnh báo hiện lên sau khoảng 4,5 giây.
1.2. Diễn biến từ lúc phát hiện tới ngày sửa xong
Từ mảnh ghép đầu tiên được xác nhận hồi đầu tháng 10, tới báo cáo ngày 18/10/2026, OpenAI nâng mức nghiêm trọng lên cao nhất ngày 21/10/2026, rồi sửa xong ngày 26/10/2026 và trao thưởng 5.000 USD; toàn bộ diễn biến nằm trong bảng dưới đây. Tin chỉ rộ cuối tháng vì Parameter tới ngày 28/10/2026 mới xuất bản bài viết, rồi ngày 31/10/2026 The Hacker News mới đưa tin lại.
| Ngày | Sự kiện |
|---|---|
| 13/10/2026 | Parameter xác nhận đường đi từ message MathLive sang HTML trên code production |
| 14/10/2026 | Chuỗi đầy đủ được tái hiện qua giao diện bình thường |
| 16/10/2026 | Xác nhận phát tán qua public share giữa hai tài khoản và workspace riêng biệt, với một click Preview |
| 17/10/2026 | Xác nhận bản tự động mở Preview khi mở link share, tái hiện cả sau hard refresh |
| 18/10/2026 | Báo cáo gửi qua chương trình bug bounty của OpenAI |
| 19/10/2026 | Bổ sung bằng chứng có kiểm soát về việc lộ thông tin cuộc trò chuyện riêng |
| 21/10/2026 | OpenAI tái hiện được lỗi, nâng mức nghiêm trọng từ P2 lúc triage ban đầu lên P1 |
| 22/10/2026 | Một frontend web đã sửa, frontend thứ hai vẫn đang cập nhật |
| 23/10/2026 | Thay đổi CSP chặn được một phần chuỗi, một frontend vẫn chờ cập nhật |
| 26/10/2026 | Cả hai frontend đều từ chối các message MathLive bị báo cáo, vụ việc được ghi nhận là đã xử lý xong, tổng tiền thưởng 5.000 USD |
| 28/10/2026 | Parameter xuất bản bài viết sau khi lỗi đã sửa |
| 31/10/2026 | The Hacker News đăng bài đưa tin lại |
1.3. Ai phát hiện, và ai có thể gặp rủi ro theo cơ chế này
Nhóm nghiên cứu Parameter là bên phát hiện và báo cáo vụ này, bài viết gốc của họ mang tên Do the Math: How We Took Over ChatGPT Accounts, còn The Hacker News thì đưa tin lại ngày 31/10/2026. Theo cơ chế đã mô tả thì bất kỳ ai đang đăng nhập ChatGPT mà mở một link share độc hại trước ngày 26/10/2026 đều có thể bị ảnh hưởng, và sau mốc đó thì theo tường thuật của Parameter, cơ chế này đã không còn hoạt động nữa.
2. Chuỗi tấn công gồm 5 mắt xích, giải thích theo cách dễ hiểu
Từng tính năng nhìn riêng đều vô hại, chỉ khi năm tính năng nằm chung một trang thì cửa mới mở ra.
2.1. Mắt xích 1 Preview bị khóa nhưng vẫn gửi được thư
ChatGPT biến khối HTML trong chat thành một trang web nhỏ qua tính năng Preview, rồi chạy nó trong một frame bị hạn chế trên một địa chỉ web khác. Phần cách ly này hoạt động đúng thiết kế nên code trong Preview không đọc trực tiếp được trang ChatGPT chính, cứ như một phòng trưng bày kín có khe gửi thư.
2.2. Mắt xích 2: MathLive gắn sẵn một listener trong trang chính
Cùng cuộc trò chuyện đó còn chứa một đồ thị tương tác thật, và việc vẽ đồ thị tải thư viện toán học MathLive, đồng thời gắn sẵn một đoạn mã lắng nghe sự kiện (listener) vào trang chatgpt.com chính. Listener này nhận mọi message liên quan tới bàn phím ảo của MathLive.
2.3. Mắt xích 3: Listener đó không kiểm tra message đến từ đâu
Listener này chấp nhận message từ bất kỳ trang web nào, không hề kiểm tra nguồn gốc. Nó cũng không yêu cầu message đổi thiết lập phải đến từ một cửa sổ đã được duyệt trước, cứ như gác cổng nhận mọi bưu kiện mà không hỏi giấy tờ.
2.4. Mắt xích 4 Hai message đổi bố cục bàn phím thành HTML độc hại
Phía Preview gửi message thứ nhất để đổi bố cục bàn phím ảo thành HTML của kẻ tấn công, rồi gửi message thứ hai ra lệnh hiển thị bàn phím. Lệnh hiển thị đó khiến MathLive nối bố cục thành một chuỗi HTML rồi gắn vào trang ChatGPT thật. Hàm trợ giúp đi kèm trông như có lọc nội dung, nhưng thực chất nó chỉ đánh dấu chuỗi là đáng tin cậy rồi cho qua nguyên vẹn.
2.5. Mắt xích 5 Iframe không sandbox và đường vòng qua CSP
Chuỗi HTML chèn vào chứa một iframe không có sandbox, và vì trang ChatGPT chính tạo ra khung này nên trình duyệt gán cho nó định danh chatgpt.com, khiến code bên trong đọc được trang cha. Thẻ script chèn theo cách thông thường vốn không tự chạy và CSP thì chặn script inline, nhưng CSP lại cho phép script từ YouTube. Nhờ vậy, mã độc đã lọt qua dưới dạng phản hồi JSONP của một endpoint YouTube, vốn là dạng script mà CSP cho phép. Endpoint tự nó vẫn vận hành đúng như thiết kế của nó, và chặn riêng endpoint đó vẫn để lại khả năng khung không đáng tin chèn HTML vào trang chính. Kiểm chứng của Frank Chu thì cũng chỉ xác nhận hai thành phần, không tái hiện toàn bộ chuỗi.
3. Kẻ tấn công thực sự làm được gì với tài khoản nạn nhân
Mục này phải tách cho rõ ba lớp: cái nào đã làm thật, cái nào chỉ mới suy ra, và cái nào hoàn toàn chưa có bằng chứng.
3.1. Bằng chứng đã làm trong thử nghiệm có kiểm soát
Trong thử nghiệm có kiểm soát giữa các tài khoản của chính nhóm nghiên cứu, code của họ đã liệt kê các cuộc trò chuyện gần đây của nạn nhân, rồi đọc nội dung một cuộc trò chuyện riêng chưa bao giờ được chia sẻ với kẻ tấn công, và chỉ gửi một phần nhỏ được chọn trước ra server do nhóm nghiên cứu kiểm soát qua một image request bình thường. Anh em cứ hiểu đúng phạm vi là nhóm nghiên cứu tự thử trên tài khoản của chính mình.
3.2. Khả năng về nguyên tắc, và giới hạn của suy luận này
Nhóm nghiên cứu nói rõ là code của họ đã nhận được toàn bộ phản hồi API đã xác thực, nên phạm vi không giới hạn ở giá trị nhỏ đã gửi đi, và về nguyên tắc thì có thể thực hiện gần như bất kỳ hành động nào thay mặt tài khoản nạn nhân trong phạm vi các API frontend, nguyên văn câu của Parameter là: “Essentially, we could perform any action on behalf of the victim’s ChatGPT account.” Phần này chỉ mới là khả năng về nguyên tắc, và mình không bịa thêm hành động cụ thể nào, vì các hành động đó chưa được nêu trong bằng chứng.
3.3. Điều chưa có bằng chứng: khai thác ngoài đời thực và quy mô ảnh hưởng
The Hacker News nói rõ là Parameter không báo cáo việc lỗi bị khai thác ngoài đời thực, và cho tới lúc mình đối chiếu các nguồn thì cũng chưa có con số tài khoản bị ảnh hưởng nào, cũng chưa có mã CVE nào được ghi nhận trong các nguồn đã đọc. Điểm này thì anh em cứ yên tâm, vì các nguồn đã đọc đều chưa ghi nhận gì thêm ngoài những gì kể trên.
4. Lỗi đã sửa ra sao, và giới hạn của bằng chứng sửa lỗi
Tin tốt là lỗi đã sửa phía server, nhưng tin tốt này cũng cần ghi rõ nguồn gốc.
4.1. Diễn biến sửa trên hai frontend
Ngày 22/10/2026 thì OpenAI báo một frontend web đã sửa xong trong khi frontend còn lại vẫn chưa cập nhật xong, rồi ngày 23/10/2026 thì một thay đổi về CSP chặn được một phần chuỗi trong khi một frontend vẫn chờ cập nhật, và tới ngày 26/10/2026 thì OpenAI xác nhận cả hai frontend đều đã từ chối các message MathLive bị báo cáo và vụ việc được ghi nhận là đã xử lý xong. Bản sửa nằm phía server nên người dùng không cần cài đặt gì thêm.
4.2. Giới hạn bằng chứng: thông tin qua trung gian đáng tin, chưa có advisory riêng
Mọi thông tin về tiến trình bounty, mức P1 và việc sửa hai frontend đều lấy từ tường thuật của Parameter về quá trình bounty, và tính đến ngày 01/11/2026 thì mình chưa tìm thấy advisory riêng nào của OpenAI về vụ này trong các nguồn đã đọc, nên mình chỉ viết đúng dạng là theo tường thuật của Parameter, chưa thể viết như một tuyên bố chính thức độc lập của OpenAI. Kiểm chứng độc lập một phần của Frank Chu thì cũng chỉ dừng ở hai thành phần, không tái hiện toàn bộ chuỗi, nên mục này cũng chưa đủ làm xác nhận độc lập cho toàn bộ vụ việc.
5. Độc giả nên làm gì, và không cần lo cái gì
Nghe hết chuỗi tấn công thì đáng sợ thật, nhưng phần này là phần anh em có thể yên tâm, có căn cứ hẳn hoi.
5.1. Không cần làm gì thêm vì bản sửa nằm phía server
Người dùng ChatGPT không cần làm gì thêm, vì bản sửa nằm phía OpenAI, không cần cài đặt, và trong các nguồn mình đã đọc cũng không có yêu cầu bắt buộc nào khác sau vụ này, nên anh em cứ đọc xong là yên tâm.
5.2. Cẩn trọng với link share từ người lạ, và link cũ thì sao
Bài học lâu dài thì vẫn còn nguyên giá trị, đó là anh em nên cẩn trọng với link share từ người lạ, nhưng không cần hoang mang về các link share cũ, vì lỗi cụ thể này đã sửa phía server từ ngày 26/10/2026. Thông điệp này đúng cho cả ba nhóm độc giả, từ anh em hay mở link từ người lạ, tới anh em chỉ mở link từ bạn bè và đồng nghiệp, rồi tới anh em tự share link của mình cho người khác, vì cơ chế này đã sửa phía server rồi, chỉ còn thói quen cẩn trọng với link lạ là còn giá trị lâu dài.
5.3. Những câu hỏi độc giả hay thắc mắc tiếp theo
Link share cũ còn nguy hiểm qua cơ chế này không? Không, vì cả hai frontend đã từ chối các message bị báo cáo từ ngày 26/10/2026 theo tường thuật của Parameter. Có cần ngừng share chat không? Không, không có khuyến cáo nào như vậy trong các nguồn đã đọc. Có cần kiểm tra lại chat của mình không? Cũng không nốt, vì OpenAI không đưa ra hướng dẫn kiểm tra nào trong các nguồn đã đọc.
6. Tranh luận quanh mức thưởng 5.000 USD: nghe cả hai phía
Con số 5.000 USD là điểm gây ồn ào nhất sau khi sự việc đã sửa xong, nên bài viết cần để anh em nghe đủ hai phía trước khi tự kết luận.
6.1. Phía cho rằng mức thưởng thấp
Theo ý kiến cộng đồng, một số commenter trên Hacker News và các bài viết thứ cấp cho rằng 5.000 USD là thấp so với một lỗi chiếm được toàn bộ tài khoản trên sản phẩm chủ lực của OpenAI, với explainx tóm tắt ý này là một số commenter gọi mức đó là thấp so với tác động, còn dev.to slabb thì viết rằng mức 5.000 USD cho một vụ chiếm toàn bộ tài khoản là một tín hiệu giá đáng chú ý. Toàn bộ nhận định thấp hay cao ở mục này vẫn là ý kiến cộng đồng, và Parameter hay OpenAI đều chưa kết luận gì về mức thưởng, nên con số này vẫn là một câu hỏi mở, chưa phải điều để vội kết luận, vì không ai ngoài OpenAI biết bảng giá bounty nội bộ cho trường hợp này.
6.2. Phía cho rằng phản ứng nhanh và mức thưởng có bối cảnh riêng
Phía còn lại, gồm giọng đánh giá tốc độ sửa, thì cho rằng phản ứng 8 ngày từ báo cáo ngày 18/10 tới sửa xong ngày 26/10 là nhanh và gọn, và 13 ngày từ lần xác nhận đầu tiên ngày 13/10 tới sửa xong cũng là tốc độ xử lý nhanh, với dev.to Frank Chu gọi đây là một vòng xử lý nhanh và gọn gàng, đồng thời ghi nhận Parameter khen OpenAI đã tái hiện cả hai bằng chứng. Phía này cũng lập luận rằng mức thưởng còn phụ thuộc bảng giá bounty nội bộ mà cộng đồng không nhìn thấy, nên chưa thể kết luận mức đó là sai chỉ từ con số tuyệt đối, và phần bảng giá nội bộ này mình vẫn gắn nhãn là ý kiến và suy luận cộng đồng, chứ chưa có thông tin nào dạng này do OpenAI công bố.
6.3. Bài viết không kết luận thay cộng đồng
Chốt mục này bằng một ranh giới rõ ràng cho anh em dễ nhớ, đó là sự thật thì gồm mức P1, 8 ngày xử lý và 5.000 USD, còn ý kiến thì gồm thấp hay hợp lý, và vì chưa có đáp án từ OpenAI về cách định giá trường hợp này nên bài viết xin để tranh luận mở.
Kết bài: bài học về tính năng chồng lên tính năng
Bài học đáng nhớ nhất là lỗi nằm ở chỗ chồng chất tính năng, trong khi sandbox của Preview vốn hoạt động đúng thiết kế, còn chỗ vỡ lại nằm ở listener trong trang chính. Nguyên văn câu của Parameter cho ý này là: “The Preview sandbox itself worked. Code inside Preview could not directly read the ChatGPT page. The problem was that another component in the main page was willing to accept its instructions.” Từ vụ này rút ra một checklist ngắn cho anh em làm web, đó là kiểm tra cả nơi gửi message lẫn cửa sổ nào được phép gửi, không để HTML thô nằm trong dữ liệu cài đặt như bố cục bàn phím. Checklist này còn nhắc giữ lớp cách ly xuyên suốt quá trình hiển thị nội dung, và coi CSP như một lớp phòng thủ phụ đặt sau lớp kiểm soát chính. Còn câu đóng cho anh em dùng thường thì vẫn vậy, đó là một tính năng quen thuộc như link share vẫn có thể mang rủi ro lạ khi nhiều tính năng chồng lên nhau. Vì vậy, anh em cứ giữ thói quen cẩn trọng với link lạ mà không cần hoang mang, vì lỗi cụ thể này đã sửa phía server ngày 26/10/2026.
Nguồn tham khảo
- Parameter: https://www.parameter.ai/labs/we-found-a-gap-at-openai
- The Hacker News: https://thehackernews.com/2026/10/a-shared-chatgpt-link-could-run.html
- dev.to, Frank Chu: https://dev.to/frankchu/a-public-chatgpt-share-could-run-code-as-you-i-checked-the-two-parts-that-made-it-possible-2gji
- dev.to, slabb: https://dev.to/slabb/we-took-over-chatgpt-accounts-the-mathlive-postmessage-chain-and-the-20-line-audit-for-your-own-442c
- explainx: https://explainx.ai/blog/chatgpt-share-link-account-takeover-mathlive-postmessage-csp-youtube-jsonp-fixed-oct-26-2026

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Ram Altman gửi email báo RAM nhàn rỗi cho Sam Altman mỗi ngày
- Board Nvidia mở điều tra độc lập về Jensen Huang ngày 08/11, CEO thừa nhận ngoại tình nhưng cáo buộc gián điệp vẫn chưa được chứng minh
- Goldman Sachs thu hồi Claude Code khỏi tay banker và trader, chỉ để lại cho 12.000 kỹ sư
c42q8b