📑 Mục lục chi tiết bài viết (30 mục)
- Tháng 02 ChatGPT thêm xem trước HTML, 18/09 sửa xong lỗ hổng, 05/11 mới công bố
- Check Point tìm ra lỗ hổng trong tính năng xem trước HTML tháng 02/2026
- OpenAI gỡ 2 quyền popup khỏi iframe ngoài ngày 18/09/2026
- OpenAI sửa xong lỗ hổng popup 18/09, đợi 48 ngày mới công bố 05/11
- Zero-click chỉ có trên ChatGPT Classic, còn trên web vẫn phải bấm
- Trò chuyện với GPT độc hại trên ChatGPT Classic là đủ để rò rỉ toàn bộ lịch sử chat
- Trên web, popup độc hại vẫn cần một thao tác của người dùng
- Tải malware vẫn cần thêm 1 click, trừ trình duyệt cho tải tự động
- Popup preview chui ra ngoài bằng cách nào khi sandbox có 2 lớp iframe
- Trang preview chạy trong sandbox 2 iframe lồng nhau, tách khỏi dữ liệu chính của ChatGPT
- Vì sao Lockdown Mode không quản được 2 quyền popup này?
- Iframe lồng thêm trong trang preview giữ hàm mở cửa sổ gốc chưa bị ghi đè
- Check Point demo 3 kịch bản rò rỉ chat, phishing giả cập nhật và phát tán malware
- Lockdown Mode chặn được gì, để lọt gì
- Lockdown Mode ra mắt 13/02/2026 cho doanh nghiệp, 04/06/2026 cho tài khoản cá nhân
- Lockdown Mode chặn 8 đường dữ liệu đi ra ngoài
- Lockdown Mode có quản lệnh injection trong chat không?
- Help Center của OpenAI ghi rõ không đảm bảo chặn hết mọi vụ rò rỉ
- Không cần làm gì cho riêng vụ này, nhưng 4 thói quen nên sửa ngay
- Chat chia sẻ và GPT lạ, đừng bấm nút, preview hay cập nhật trong đó
- Bị đăng xuất bất ngờ thì kiểm tra thanh địa chỉ trước khi nhập mật khẩu
- Dữ liệu y tế, tài chính, công việc nhạy cảm thì đừng dán bừa vào chat
- Doanh nghiệp nên rà soát lại quy tắc dữ liệu và connector quanh ChatGPT
- 3 lỗ hổng ChatGPT trong năm 2026 và 3 điểm về vụ popup vẫn chưa ai xác nhận
- Vụ DNS tháng 3 của ChatGPT và vụ Parameter Labs 28/10 cùng một mẫu lỗi
- Chưa có mã CVE, cũng chưa có tuyên bố riêng của OpenAI
- Claim vụ popup không có khai thác thực tế chỉ có ở ProductNation, chưa chốt được
- ChatGPT Classic nghỉ hưu 30/01/2027, nền tảng zero-click sắp biến mất
- Lỗ hổng popup đã sửa xong từ 18/09, Lockdown Mode vẫn chỉ là một lớp
- Nguồn tham khảo
Ngày 05/11/2026, Check Point công bố lỗ hổng popup vượt qua Lockdown Mode và lấy trộm lịch sử chat. Nghe thì giật gân, nhưng mình đọc kỹ báo cáo gốc rồi, câu trả lời ngắn gọn là lỗ hổng đã sửa xong từ 18/09/2026, bản sửa nằm ở phía server. Cho riêng vụ này anh em không cần cập nhật, không cần đổi mật khẩu, cũng không cần tắt tính năng gì.
Tóm tắt nhanh: OpenAI đã gỡ 2 quyền popup khỏi iframe preview ngoài của ChatGPT vào ngày 18/09/2026, Check Point retest xác nhận không còn khai thác được, công bố sau đó 48 ngày vào 05/11/2026. Zero-click chỉ đúng trên ChatGPT Classic, trên web vẫn cần thao tác người dùng. Cho riêng lỗ hổng này, người dùng không cần làm gì.
Tháng 02 ChatGPT thêm xem trước HTML, 18/09 sửa xong lỗ hổng, 05/11 mới công bố
Mình thấy vụ này đáng đọc vì mốc sửa xong nằm ở giữa timeline. Tính năng xem trước HTML ra mắt từ tháng 02/2026, tới 18/09 mới vá xong, rồi đợi thêm 48 ngày báo cáo mới lên sóng.
Check Point tìm ra lỗ hổng trong tính năng xem trước HTML tháng 02/2026
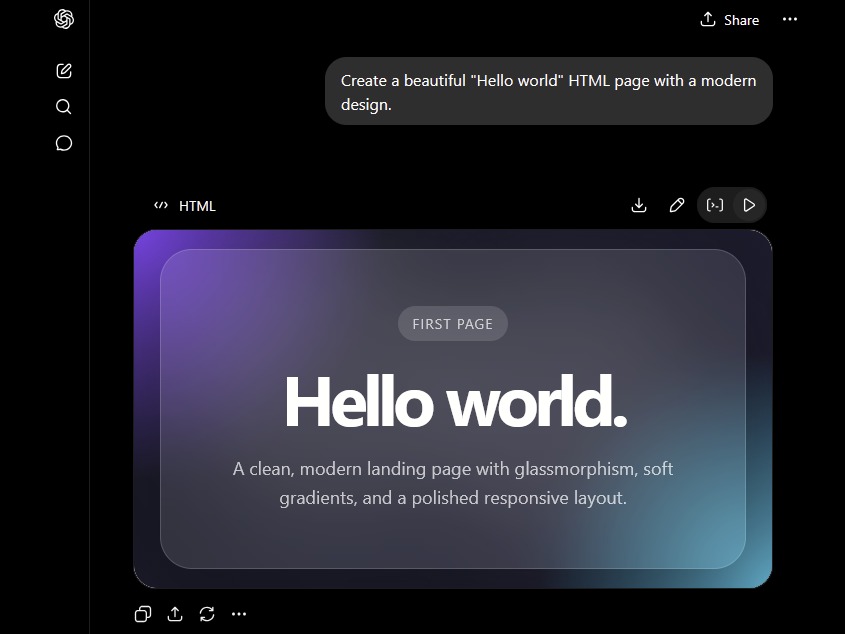
Tháng 02/2026, OpenAI thêm tính năng xem trước trang HTML ngay trong code block, mình nghía qua báo cáo gốc thì thấy Check Point Research tìm ra lỗ hổng ở chính chỗ này, và đây là điểm làm mình chú ý nhất: một tính năng thêm vào để xem code cho nhanh lại thành cửa thoát dữ liệu. Kẻ tấn công vượt được Lockdown Mode rồi đưa dữ liệu chat ra server ngoài. Eli Smadja của Check Point nhấn mạnh lỗ hổng mở ra ba đường: rò rỉ chat, phishing và phát tán malware.
OpenAI gỡ 2 quyền popup khỏi iframe ngoài ngày 18/09/2026
Ngày 18/09/2026, OpenAI báo với Check Point đã sửa xong bằng cách gỡ 2 quyền popup khỏi iframe preview ngoài, bản sửa ở phía server nên anh em không cần bấm cập nhật. Check Point retest xác nhận kỹ thuật khai thác cũ không còn hoạt động nữa. Mình đánh giá cao chi tiết retest này.
OpenAI sửa xong lỗ hổng popup 18/09, đợi 48 ngày mới công bố 05/11
Khoảng 48 ngày giữa ngày sửa 18/09/2026 và ngày công bố 05/11/2026 là thông lệ responsible disclosure quen thuộc, The Hacker News đưa tin cùng ngày 05/11/2026. Cảnh báo nhỏ: footer báo cáo ghi Updated 30/10/2026, mà nguyên nhân chênh lệch với ngày công bố 05/11 thì mình chưa kiểm chứng được. Mọi người cứ lấy 05/11 làm ngày công bố chính thức.
Zero-click chỉ có trên ChatGPT Classic, còn trên web vẫn phải bấm
Tiêu đề nhiều báo viết gọn thành đánh cắp chat không cần click, nhưng mình đọc kỹ báo cáo gốc thì chữ không cần click đó chỉ đúng ở một chỗ. Mình thấy mấy tít kiểu đó thổi phồng ghê, cứ như mở lên là mất sạch chat. Phân biệt này quyết định anh em có nằm trong nhóm nguy hiểm nhất không.
Trò chuyện với GPT độc hại trên ChatGPT Classic là đủ để rò rỉ toàn bộ lịch sử chat
Trên ChatGPT Classic, tức app desktop Electron cũ, nạn nhân chỉ cần trò chuyện với một GPT độc hại là toàn bộ lịch sử chat đã có thể rời khỏi máy mà không có dấu hiệu nào. Kênh đưa payload vào có ba đường: prompt độc hại, GPT tùy chỉnh độc hại và chat được chia sẻ. Mình thấy đây mới là phần đáng sợ thật sự.
Trên web, popup độc hại vẫn cần một thao tác của người dùng
Trên web thì tấn công vẫn cần một thao tác của người dùng mới kích hoạt được popup độc hại, chứ không tự chạy chỉ vì anh em đang chat như trên Classic. Cyber Security News lẫn ProductNation đều phân biệt rõ điểm này. Còn mobile app thì báo cáo gốc không đề cập, mình không suy diễn thêm.
Tải malware vẫn cần thêm 1 click, trừ trình duyệt cho tải tự động
Trên Classic, nạn nhân vẫn cần thêm 1 click vào link tải thì file mới về máy, trừ trường hợp trình duyệt được đặt cho tải tự động. Chat chia sẻ độc hại còn tới được cả người không có tài khoản ChatGPT. Mình nghĩ anh em đừng đọc lướt mà tưởng malware cũng zero-click.
Popup preview chui ra ngoài bằng cách nào khi sandbox có 2 lớp iframe
Mình thấy phần cơ chế này đáng tiền nhất, vì nó giải thích vì sao một tính năng xem trước code tưởng vô hại lại phá được cả một chế độ bảo mật. Anh em cứ hình dung sandbox như cái lồng kính trong kho, đồ bên trong không tự chui ra ngoài.
Trang preview chạy trong sandbox 2 iframe lồng nhau, tách khỏi dữ liệu chính của ChatGPT
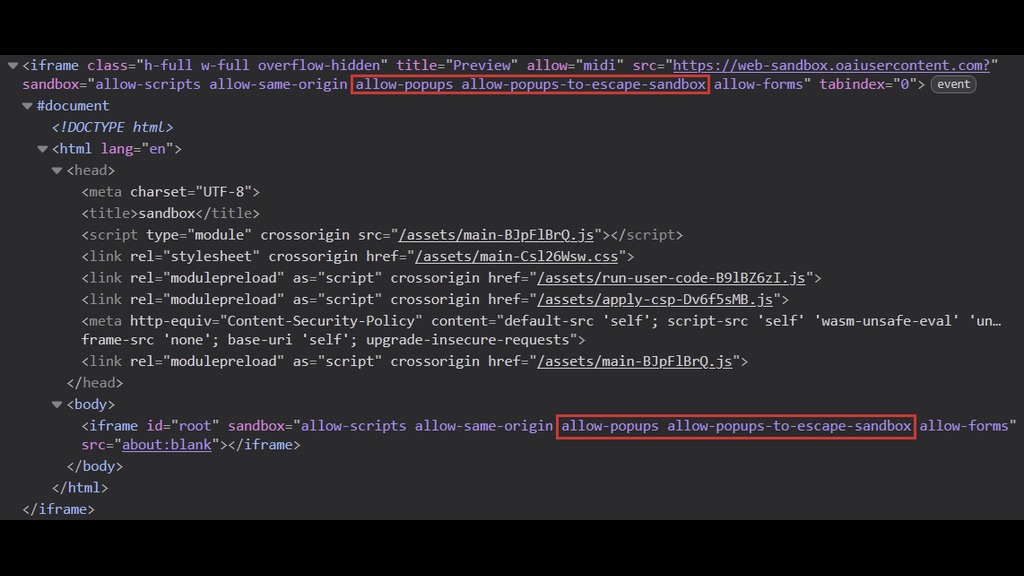
Trang HTML preview chạy trong sandbox gồm 2 iframe lồng nhau, tách khỏi dữ liệu chính của ChatGPT. Sandbox chặn việc đọc trực tiếp tài liệu cha, trạng thái giao diện ChatGPT, cookie và localStorage của chatgpt.com. Mọi truy cập tài nguyên ngoài đều bị chặn và hiện hộp thoại phê duyệt. Mình đánh giá cách tách này đúng phần khó nhất, còn chỗ hở nơi khác.
Vì sao Lockdown Mode không quản được 2 quyền popup này?
Điểm yếu nằm ở chỗ iframe ngoài vẫn giữ 2 quyền cho phép mở popup và cho popup thoát sandbox, trong khi Lockdown Mode được thiết kế để chặn các cửa thoát dữ liệu thì lại không quản lý cửa thoát riêng này. Eli Smadja nói đúng một câu: kiểm soát an ninh AI chỉ mạnh bằng môi trường ứng dụng rộng hơn bao quanh nó. Mình đồng tình, vì vụ popup cho thấy cửa phụ là chỗ thủng.
Iframe lồng thêm trong trang preview giữ hàm mở cửa sổ gốc chưa bị ghi đè
ChatGPT kiểm soát popup bằng cách ghi đè hàm mở cửa sổ mặc định thành một hàm riêng cần phê duyệt, nhưng một iframe lồng thêm bên trong trang preview lại giữ hàm mở cửa sổ gốc chưa bị ghi đè. Popup mở qua hàm gốc này không cần phê duyệt, chạy ngoài sandbox, ngoài tầm Lockdown Mode. Mình hình dung chỗ này như chìa phụ cũ vẫn mở được cửa sau.
Check Point demo 3 kịch bản rò rỉ chat, phishing giả cập nhật và phát tán malware
Check Point demo đủ 3 kịch bản: rò rỉ thầm lặng toàn bộ lịch sử chat và file tải lên tới server ngoài, phishing giả cập nhật ứng dụng với popup giữ nguyên icon ChatGPT, và phát tán malware vẫn cần thêm một click tải file. Mình kể kỹ vụ phishing vì nó dễ hình dung nhất.
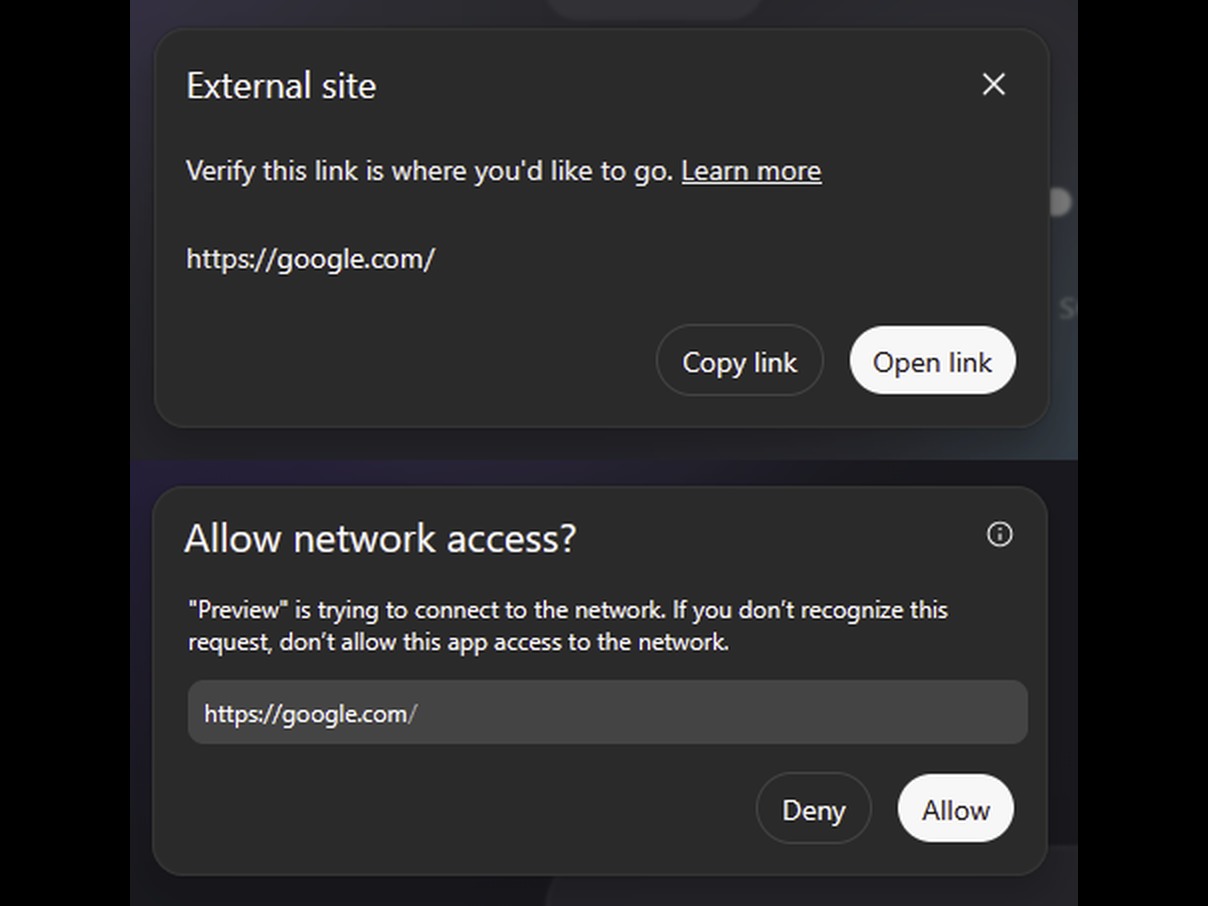
Popup hiện giữa khung chat, vẫn logo ChatGPT quen thuộc, dòng chữ kiểu có bản cập nhật mới, kèm nút bấm cập nhật ngay. Nạn nhân tưởng thông báo thật nên bấm vào, cửa sổ chính reload, tài khoản bị ép đăng xuất, rồi trang đăng nhập hiện ra là trang giả để lấy mật khẩu. Vậy Lockdown Mode chặn được tới đâu?
Lockdown Mode chặn được gì, để lọt gì
Muốn đánh giá Lockdown Mode còn đáng tin không thì phải nhìn đúng bản chất của nó. Mình thấy nhiều anh em đang hiểu sai chỗ này. Nó sinh ra để chặn đường dữ liệu đi ra, còn lệnh injection nằm trong nội dung thì nó không quản. Mình hình dung nó giống khóa cửa nhà cẩn thận mà để hở cửa sổ sau.
Lockdown Mode ra mắt 13/02/2026 cho doanh nghiệp, 04/06/2026 cho tài khoản cá nhân
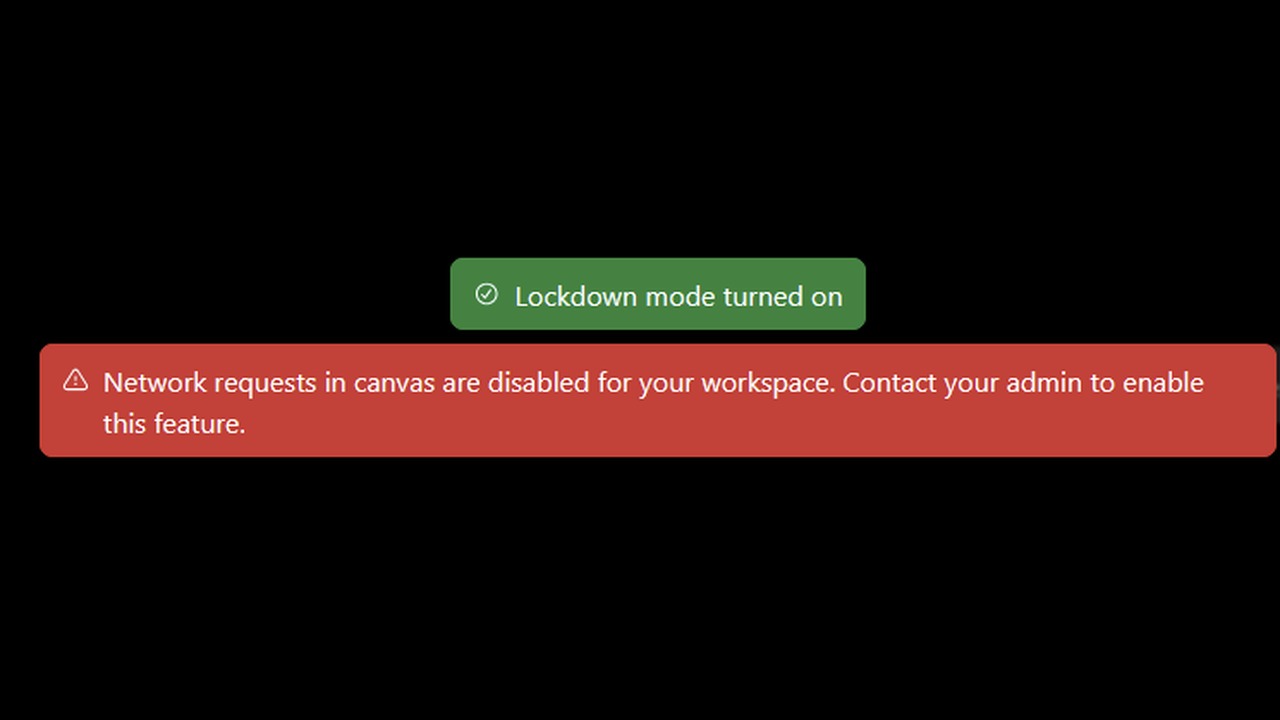
Lockdown Mode ra mắt ngày 13/02/2026 cho gói business gồm Enterprise, Edu, Healthcare và Teachers, kèm nhãn Elevated Risk cho những tính năng rủi ro cao, rồi mở cho tài khoản cá nhân Free, Go, Plus, Pro và Business tự phục vụ vào ngày 04/06/2026. Chế độ này bật tại Settings, Security, Advanced security, và có thể tắt cho riêng 1 chat qua nhãn LOCKDOWN MODE ở khung soạn thảo. Mình nghĩ mốc 04/06 mới chạm tới anh em mình.
Lockdown Mode chặn 8 đường dữ liệu đi ra ngoài
Khi bật Lockdown Mode, ChatGPT chặn hoặc hạn chế duyệt web chỉ còn nội dung cache, ảnh từ internet trong câu trả lời, Deep Research kể cả shopping research, và Agent Mode. Nhóm thứ hai là request mạng từ code Canvas, tải file phân tích dữ liệu, connector trực tiếp và hành động ghi của app kể cả Finances và shopping agent. Tất cả đều là đường dữ liệu đi ra ngoài. Simon Willison nhận xét từ tháng 6 rằng Lockdown Mode tấn công đúng chân rò rỉ của Lethal Trifecta. Mình thấy danh sách này khá kỹ. Tiếc là cửa popup nằm ngoài.
Lockdown Mode có quản lệnh injection trong chat không?
Lockdown Mode không ngăn lệnh injection xuất hiện trong nội dung mà ChatGPT xử lý. Không đổi memory, upload file thủ công, chia sẻ hội thoại, cài đặt training hay tạo ảnh. Codex cũng không bị ảnh hưởng, Lockdown Mode với Developer Mode thì loại trừ lẫn nhau. OpenAI nói rõ chế độ này chỉ dành cho một nhóm nhỏ người dùng coi trọng bảo mật, như lãnh đạo và đội an ninh, đa số người dùng thì không cần thiết. Ranh giới này, mình thấy khá rõ. Ôm dữ liệu nhạy cảm thì bật, còn lại thôi.
Help Center của OpenAI ghi rõ không đảm bảo chặn hết mọi vụ rò rỉ
Help Center của OpenAI viết rằng Lockdown Mode được thiết kế để giảm đáng kể rủi ro rò rỉ dữ liệu do prompt injection nhưng không đảm bảo rò rỉ không thể xảy ra. Rủi ro còn lại gồm app đã bật, tổ hợp tính năng không lường trước và kỹ thuật mới phát hiện. Vụ popup này chính là ví dụ của loại thứ ba, mình thấy cách viết này trung thực.
Không cần làm gì cho riêng vụ này, nhưng 4 thói quen nên sửa ngay
Cho riêng lỗ hổng này thì không cần làm gì, nhưng vụ này lại lộ ra mấy thói quen dùng ChatGPT hằng ngày. Mình thấy checklist dưới đây mới là phần làm theo ngay.
Chat chia sẻ và GPT lạ, đừng bấm nút, preview hay cập nhật trong đó
Làm theo ngay: không bấm nút, preview hay cập nhật trong chat được chia sẻ từ người lạ, bỏ qua prompt chép từ trang không rõ nguồn, tránh dùng GPT tùy chỉnh của người lạ. Ba đường này chính là kênh đưa payload trong báo cáo của Check Point, mình thấy thói quen này khó sửa nhất.
Bị đăng xuất bất ngờ thì kiểm tra thanh địa chỉ trước khi nhập mật khẩu
Làm theo ngay: kiểm tra thanh địa chỉ và trang đăng nhập trước khi nhập mật khẩu, nhất là sau khi bị đăng xuất bất ngờ, vì kịch bản phishing dùng reload cửa sổ chính và ép đăng xuất để dẫn nạn nhân tới trang đăng nhập giả. Mình nghĩ anh em cứ nhớ một câu thôi, đang dùng bình thường mà tự nhiên bị văng ra thì đừng vội nhập lại mật khẩu.
Dữ liệu y tế, tài chính, công việc nhạy cảm thì đừng dán bừa vào chat
Làm theo ngay: không dán dữ liệu y tế, tài chính và công việc nhạy cảm vào chat khi không cần thiết, và giữ app desktop cập nhật, vì Lockdown Mode không biến việc dán dữ liệu nhạy cảm thành an toàn tuyệt đối. Pedro Drimel Neto cảnh báo rằng tin Lockdown Mode niêm phong mọi thứ sẽ khiến người dùng chia sẻ nhiều hơn mức app bảo vệ được. Mình đồng tình với cảnh báo này.
Doanh nghiệp nên rà soát lại quy tắc dữ liệu và connector quanh ChatGPT
Làm theo ngay: cho đội dùng ChatGPT ở công ty thì rà soát xem nhân viên đang dùng AI nào, đặt quy tắc dữ liệu rõ ràng. Kiểm tra toàn bộ app, sandbox, preview và connector quanh mô hình, rồi hạn chế tối đa dữ liệu nhạy cảm mà AI được tiếp cận. Mình thấy tách riêng mục này ra là hợp lý, vì ở công ty mà mỗi người vọc một tool khác nhau thì không ai canh nổi cửa nào.
3 lỗ hổng ChatGPT trong năm 2026 và 3 điểm về vụ popup vẫn chưa ai xác nhận
Vụ popup này không đứng một mình, nó là lỗ hổng thứ hai của Check Point trong năm, và 8 ngày trước đó đã có một lỗ hổng khác trên cùng thành phần preview. Mình thấy mẫu lặp lại này mới là bài học lớn nhất.
Vụ DNS tháng 3 của ChatGPT và vụ Parameter Labs 28/10 cùng một mẫu lỗi
Vụ thứ nhất là DNS tunneling, Check Point công bố ngày 30/03/2026, OpenAI sửa xong từ 20/02/2026. 1 prompt độc hại mở được kênh rò rỉ qua DNS trong runtime thực thi code, lấy tin nhắn và file tải lên. Mình đọc hai vụ cạnh nhau thì thấy chung một mẫu lỗi: tính năng tiện lợi mở thêm một đường dữ liệu đi ra mà lớp bảo vệ chính không canh. Vụ Parameter Labs công bố 8 ngày trước đó (28/10/2026), sửa ngày 26/10/2026, 1 click preview chạy được JS với quyền chatgpt.com. OpenAI nâng mức từ P2 lên P1 và trả bounty 5.000 USD.
Chưa có mã CVE, cũng chưa có tuyên bố riêng của OpenAI
Chưa có mã CVE nào được công bố cho lỗ hổng popup. Capstone cũng ghi rõ nguồn không nêu CVE, cũng không có tuyên bố riêng nào của OpenAI về vụ này ngoài thông tin sửa xong ngày 18/09/2026 mà Check Point nêu trong báo cáo. 9 trên 10 bài đứng đầu chỉ diễn giải lại báo cáo gốc, mình thấy khoảng trống này đáng ghi lại. Độc giả hay tưởng cứ vụ lớn là phải có CVE và tuyên bố hãng.
Claim vụ popup không có khai thác thực tế chỉ có ở ProductNation, chưa chốt được
Một điểm nữa cần ghi nhãn chưa chốt, và mình thấy chỗ này nhiều người đọc nhầm nhất: claim không có dấu hiệu khai thác thực tế chỉ có ở ProductNation ngày 05/11/2026. Không đối chiếu được trong báo cáo gốc của Check Point. Báo cáo gốc cũng không nói rõ có hay không có khai thác thực tế, và cũng không nêu ngày báo cáo lỗ hổng cho OpenAI. Cảnh báo nhỏ: mọi người đừng đọc claim này thành kết luận đã kiểm chứng, vì nguồn duy nhất là một bài đưa tin thứ cấp.
ChatGPT Classic nghỉ hưu 30/01/2027, nền tảng zero-click sắp biến mất
ChatGPT Classic là app desktop cũ, đổi tên hồi tháng 07/2026 khi app mới gộp Chat, Work và Codex ra mắt. Theo thông báo trong app ngày 02/11/2026 trên 9to5Mac thì Classic sẽ nghỉ hưu ngày 30/01/2027, lịch sử chat chuyển sang app mới. Nền tảng zero-click sắp biến mất nhưng bài học về preview và connector vẫn còn nguyên, mình thấy mốc này trấn an được phần nào.
Lỗ hổng popup đã sửa xong từ 18/09, Lockdown Mode vẫn chỉ là một lớp
Đã sửa thì không cần hoảng, nhưng cũng đừng coi Lockdown Mode như tường thành tuyệt đối. Mỗi tính năng mới đều có thể mở thêm một cửa mà công tắc bảo mật chưa kịp quản lý. Nếu anh em xử lý dữ liệu nhạy cảm hằng ngày thì bật Lockdown Mode lên và giữ nó bật, còn dùng ChatGPT cho việc thường ngày thì cứ dùng bình thường và nhớ 4 thói quen ở trên.
Mình nghĩ bài học ở đây không nằm ở một công tắc, mà ở chỗ mỗi tính năng mới đều có thể mở thêm một cửa thoát dữ liệu. Pedro Drimel Neto nhắc rằng không nên dựa vào một cơ chế bảo vệ duy nhất, và Check Point kết luận mỗi tính năng mới đều mở rộng bề mặt tấn công.
Anh em nào đang dùng Classic thì tranh thủ chuyển sang app mới trước 30/01/2027. Lần sau có tính năng mới nào mở thêm cửa thoát dữ liệu thì anh em nhớ hỏi một câu, cửa này ai đang canh.
Nguồn tham khảo
- Check Point Research, ChatGPT Lockdown Mode Bypass, Phishing, Malware Delivery and Silent Data Exfiltration: https://research.checkpoint.com/2026/chatgpt-lockdown-mode-bypass-phishing-malware-delivery-and-silent-data-exfiltration/
- The Hacker News, Researchers Bypass ChatGPT Lockdown Mode: https://thehackernews.com/2026/11/researchers-bypass-chatgpt-lockdown.html
- Cyber Security News, ChatGPT Lockdown Mode Bypass: https://cybersecuritynews.com/chatgpt-lockdown-mode-bypass/
- Gadgets Now, ChatGPT Lockdown Mode Explained: https://gadgetsnow.indiatimes.com/tech-news/chatgpt-lockdown-mode-explained-what-it-blocks-who-needs-it-and-how-to-turn-it-on/articleshow/135602748.cms
- The Injection, Check Point ChatGPT Lockdown Mode Popup Escape: https://theinjection.dev/items/checkpoint-chatgpt-lockdown-mode-popup-escape/
- OpenAI Help Center, Lockdown Mode: https://help.openai.com/en/articles/20001061-lockdown-mode
- Digit.in, Using ChatGPT Lockdown Mode, A Security Flaw Can Expose Your Private Chats: https://www.digit.in/news/general/using-chatgpt-lockdown-mode-a-security-flaw-can-expose-your-private-chats-check-details.html
- ProductNation, ChatGPT Lockdown Mode Bypass Check Point: https://productnation.co/my/32269/chatgpt-lockdown-mode-bypass-check-point-PBGo/
- Infosecurity Magazine, ChatGPT Security Issue Steal Data: https://www.infosecurity-magazine.com/news/chatgpt-security-issue-steal-data/
- Simon Willison, OpenAI Help Lockdown Mode: https://simonwillison.net/2026/Jun/5/openai-help-lockdown-mode/
- 9to5Mac, OpenAI Is Retiring ChatGPT Classic App: https://9to5mac.com/2026/11/02/openai-is-retiring-chatgpt-classic-app-will-soon-combine-chat-and-work-tabs-in-new-app/
- Capstone, ChatGPT Lockdown Mode Bypass Exfiltrates Chats: https://captechgroup.com/threat-intelligence-center/chatgpt-lockdown-mode-bypass-exfiltrates-chats-wit-307de0
- CXO Today, ChatGPT Lockdown Mode Bypass Reveals a Wider Challenge in AI Security: https://cxotoday.com/expert-opinion/chatgpt-lockdown-mode-bypass-reveals-a-wider-challenge-in-ai-security/
- Abijita, ChatGPT Lockdown Mode Bypass Data Theft: https://www.abijita.com/chatgpt-lockdown-mode-bypass-data-theft/
- TryMorse, ChatGPT Account Takeover Vulnerability: https://trymorse.ai/blog/chatgpt-account-takeover-vulnerability
- Neowin, OpenAI Is Now Rolling Out Lockdown Mode to More ChatGPT Users: https://www.neowin.net/news/openai-is-now-rolling-out-lockdown-mode-to-more-chatgpt-users/

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Ram Altman gửi email báo RAM nhàn rỗi cho Sam Altman mỗi ngày
- Board Nvidia mở điều tra độc lập về Jensen Huang ngày 08/11, CEO thừa nhận ngoại tình nhưng cáo buộc gián điệp vẫn chưa được chứng minh
- Goldman Sachs thu hồi Claude Code khỏi tay banker và trader, chỉ để lại cho 12.000 kỹ sư
Bình luận & Trao đổi