📑 Mục lục chi tiết bài viết (28 mục)
- Con số 800 thực ra là 815 deployment khác biệt
- Censys đếm 1.465 host, Badbyte đếm 1.645 host
- 650 host trùng mẫu cấu hình của PEG Tech và Yancy
- Số IP ARTEX tăng từ 600 lên hơn 900 trong 2 tuần
- Console mở toang vì người cài quên đặt xác thực
- Cổng 8787 mở trên internet với 1.931 endpoint không cần đăng nhập
- 155 host phơi thêm đồ nghề, 32 thư mục mở phơi kit tấn công
- Ai đang chạy hàng trăm console ARTEX phơi bày này?
- ARTEX chạy từ trinh sát tới lấy dữ liệu trong vài giờ
- ARTEX ra mắt 26/07/2026 với 6 sub-agent chuyên biệt
- Từ trinh sát tới lấy dữ liệu trong khoảng 4 giờ
- Operator Vapor Panda ra lệnh bằng tiếng Trung
- Hai vụ tấn công đã xảy ra, chưa nối được với 1.465 host
- Vụ ngân hàng Hàn Quốc lộ vì open directory từ 18/08
- 151.000 lần spray thất bại, credential ConnectWise mới mở được cửa
- Agent ARTEX của researcher thoát sandbox ở WorkOS
- Chưa có bằng chứng nối 1.465 host với vụ Hàn Quốc hay ConnectWise
- GMO Nhật Bản, CERT-In Ấn Độ ghi thêm hai vụ ARTEX
- Đóng source ngày 08/10 nhưng bản sao vẫn chạy
- Autumn-27 đóng source ARTEX ngày 08/10/2026
- Bản sao ScopeWeaver, ARTEX PRO và ARTEX MX vẫn chạy
- Hàm verifyCaptcha giấu root shell trong image 9.000 lượt tải
- MFA, credential ứng dụng và log cần rà soát ngay
- Tester ARTEX chỉ chạy trên tài sản được ủy quyền
- MFA và credential ứng dụng sau vụ spray 151.000 lần thất bại
- Agent nhanh nhưng ồn, burst 27 event trong 23 giây
- 800 deployment phơi bày, 62 console backdoor
- Nguồn tham khảo
Censys đếm được 1.465 host chạy console ARTEX phơi bày trên internet tính tới ngày 04/11/2026, trong đó khoảng 815 deployment khác biệt, và console mở qua web mà không cần đăng nhập. Nghe qua thì giật mình, càng gỡ càng thấy nhiều lớp chuyện đằng sau, nên mình gỡ từng lớp một bằng số liệu đã đối chiếu.
Tóm tắt nhanh: Censys đếm 1.465 host ARTEX phơi bày tới 04/11/2026, trừ 2 block hosting trùng template còn khoảng 815 deployment khác biệt; Badbyte đếm 1.645 host cùng ngày, chênh 180 host chưa có lời giải. 62 console chạy bản Docker bị backdoor trong 02-04/11/2026, image đó đã tải 9.000 lần. Chưa có bằng chứng nối 1.465 host này với vụ ngân hàng Hàn Quốc hay vụ Storm-0940/ConnectWise.
Con số 800 thực ra là 815 deployment khác biệt
Con số 800 nghe gọn mà rối lắm. Tít báo đang trộn lẫn ba con số khác nhau đo ba thứ khác nhau, gỡ xong thì bức tranh đã khác hẳn, nên mình gỡ rối trước đã rồi mới bàn ARTEX nguy hiểm tới đâu.
Censys đếm 1.465 host, Badbyte đếm 1.645 host
Censys chốt 1.465 host chạy console ARTEX phơi bày tính tới ngày 04/11/2026, đúng nghĩa số host quan sát được tới ngày đó. Cùng thời điểm đó, Badbyte qua The Hacker News lại đếm 1.645 host phục vụ console ARTEX, cao hơn Censys đúng 180 host. Chênh 180 host, chưa ai giải thích được.
Hai bên dùng phương pháp quét và dedup khác nhau nên tới giờ vẫn chưa có giải thích thống nhất, mình tạm ghi cả hai số, không tự chọn một số làm số đúng.
650 host trùng mẫu cấu hình của PEG Tech và Yancy
Khoảng 650 host trong 1.465 host nằm trong 2 block hosting cấu hình giống hệt nhau, PEG Tech AS54600 có 493 host còn Yancy Limited AS138415 có 157 host. Censys đánh giá đây là provisioning template, tức mẫu cấu hình sẵn để dựng hàng loạt server giống hệt nhau, nên hàng trăm IP có thể chỉ là vài server thật trải trên hàng trăm IP alias.
Trăm IP, chưa chắc trăm máy thật. Trừ 2 block này còn khoảng 815 deployment khác biệt, nguồn gốc con số hơn 800 mà TechCrunch dùng làm tít.
Số IP ARTEX tăng từ 600 lên hơn 900 trong 2 tuần
AhnLab ASEC theo dõi được khoảng 600 IP đang host instance ARTEX ngày 01/10/2026 rồi tăng lên hơn 900 IP ngày 14/10/2026, một đà tăng nhanh trong đúng 2 tuần. Phân bổ ngày 01/10 là Mỹ 322, Trung Quốc 119, Hong Kong 67, Singapore 33.
Console mở toang vì người cài quên đặt xác thực
Biết 800 đo cái gì rồi thì câu hỏi tiếp theo mới tới, vì sao một công cụ tấn công lại mở toang không cần mật khẩu, mà câu trả lời thì nằm ở lỗi cấu hình của chính người cài nó.
Cổng 8787 mở trên internet với 1.931 endpoint không cần đăng nhập
Console ARTEX mặc định chạy ở cổng 8787, Censys thấy tới 1.931 endpoint ở cổng này, rồi tới 8790, 443, 80, và Censys phát hiện console qua page title bắt đầu bằng ARTEX kèm asset tĩnh Next.js. Cổng mở toang, chẳng cần mật khẩu.
Console truy cập được từ web mà không cần đăng nhập theo TechCrunch, trong khi console vốn không cần mở ra internet để hoạt động, người vận hành chỉ cần truy cập nội bộ là đủ. Thành ra việc nó xuất hiện trên internet công khai là do người triển khai mở cổng ra ngoài mà quên đặt xác thực.
Ngôn ngữ console mặc định là tiếng Trung, có bản localize Anh, Hàn, Nhật, Nga, Bồ Đào Nha. Các nước đặt nhiều host nhất là Mỹ 726, Hong Kong 387, Trung Quốc 177, Nhật Bản 51, Singapore 38, Hàn Quốc 21.
155 host phơi thêm đồ nghề, 32 thư mục mở phơi kit tấn công
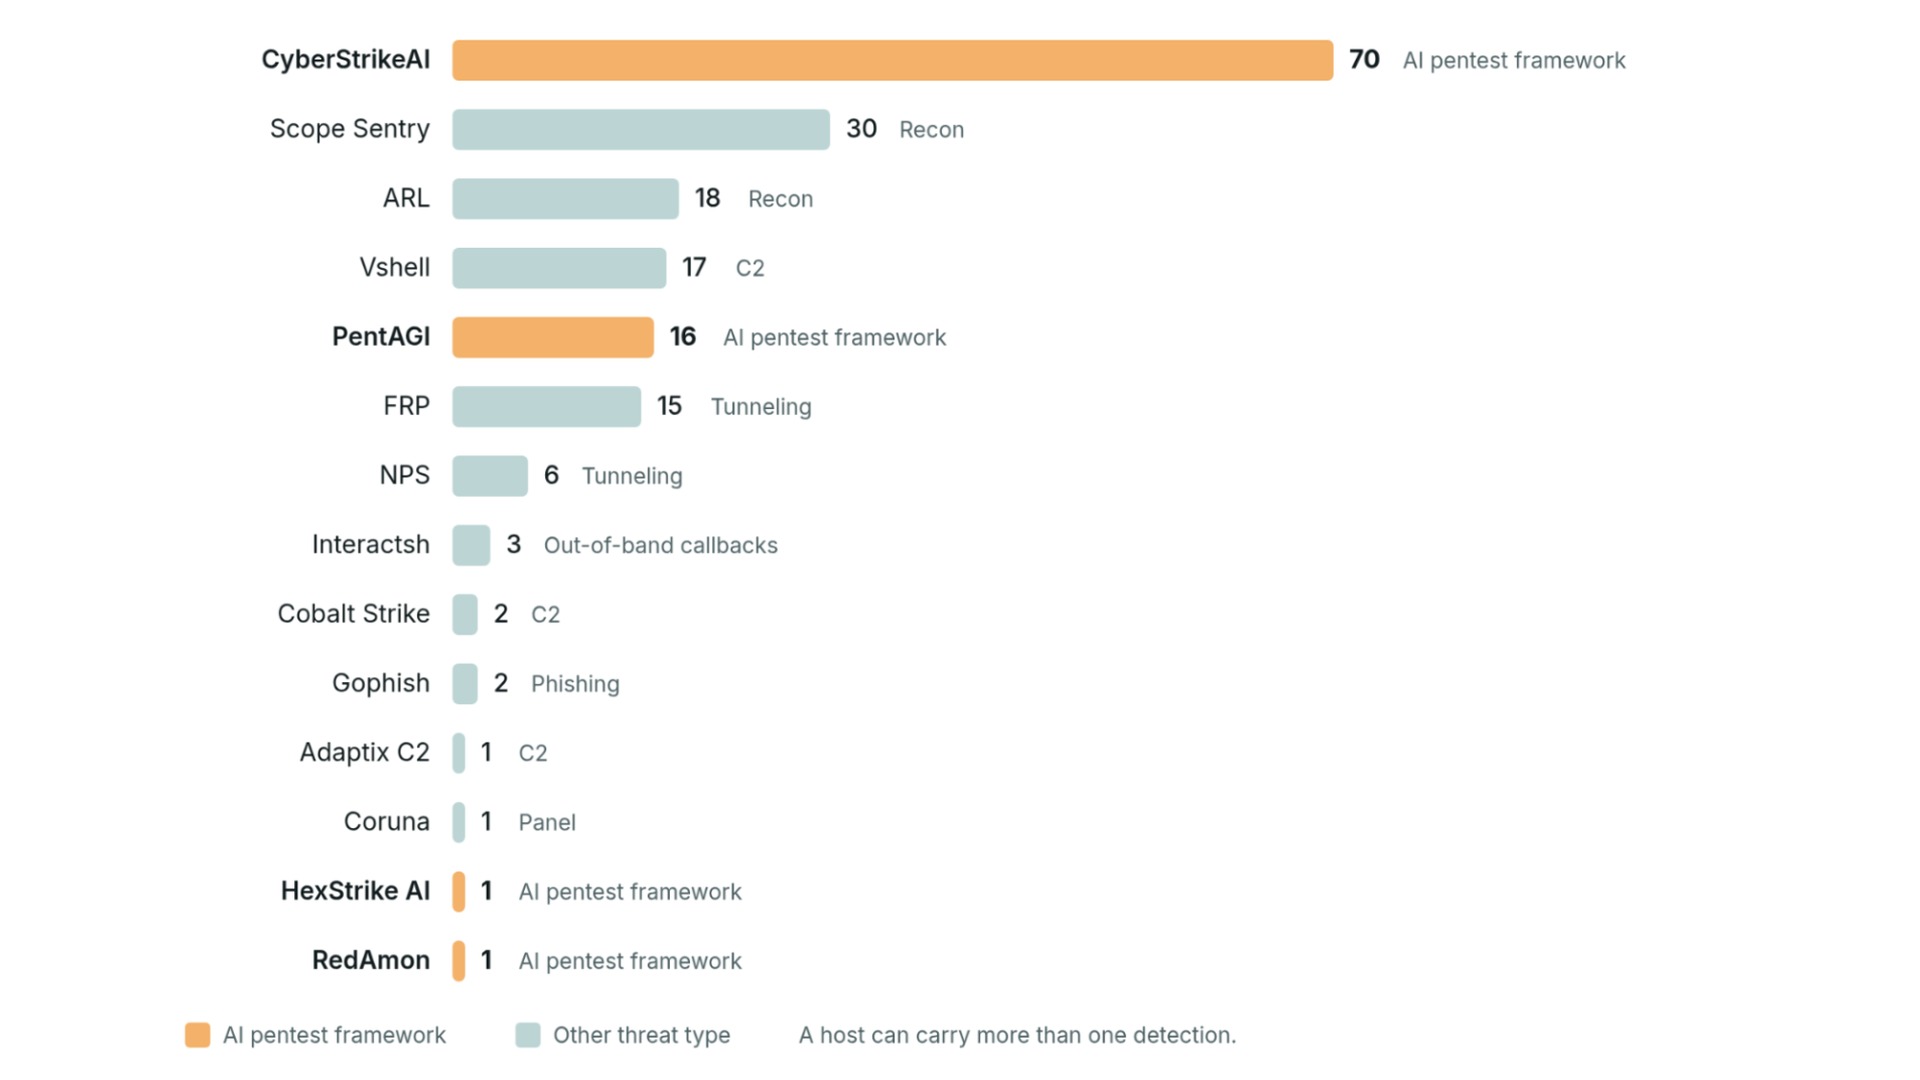
Trong 1.465 host, 155 host chiếm 10,6% đồng thời chạy kèm ít nhất một công cụ tấn công khác mà Censys phát hiện. Người ta không chỉ phơi một console, họ phơi cả đồ nghề và dấu vết vận hành của chính mình.
CyberStrikeAI chung host với ARTEX trên 70 host, thêm PentAGI, HexStrike AI, RedAmon, và một host chạy ARTEX kèm PentAGI với Cobalt Strike teamserver cổng 50050 và Adaptix C2 listener cổng 4321. Đồ nghề phơi cùng console, đúng kiểu kẻ trộm để cửa mở.
Thêm 32 open directory phơi kit và stager, gồm GodPotato, pass-the-hash, exploit sudo CVE-2021-3156, beacon Linux, khoảng 18 HTA dropper kèm private key của MITM root CA, scanner fscan, và toàn bộ home directory của một operator gồm .ssh, .bash_history và bản cài ARTEX. Hầu hết chỉ tồn tại vài giờ tới vài ngày, riêng 03-05/11 có 10 thư mục đóng và 15 thư mục mới xuất hiện.
Ai đang chạy hàng trăm console ARTEX phơi bày này?
Silas Cutler, người viết blog Censys và cũng là người đếm ra con số 1.465, đã nói nhiều host phơi bày có thể là tester được ủy quyền. Ông cũng nhấn mạnh không rõ vì sao hàng trăm hệ thống này phơi bày trên web, vì phần mềm không yêu cầu phải truy cập được từ internet.
ARTEX chạy từ trinh sát tới lấy dữ liệu trong vài giờ
Biết 800 đo cái gì, biết console mở vì sao rồi, giờ mới tới câu hỏi ARTEX thật ra là cái gì, một framework pentest gồm nhiều agent chuyên biệt chạy trên model bên ngoài, nhanh hơn người rất nhiều nhưng vẫn cần người bấm nút ở điểm quyết định.
ARTEX ra mắt 26/07/2026 với 6 sub-agent chuyên biệt
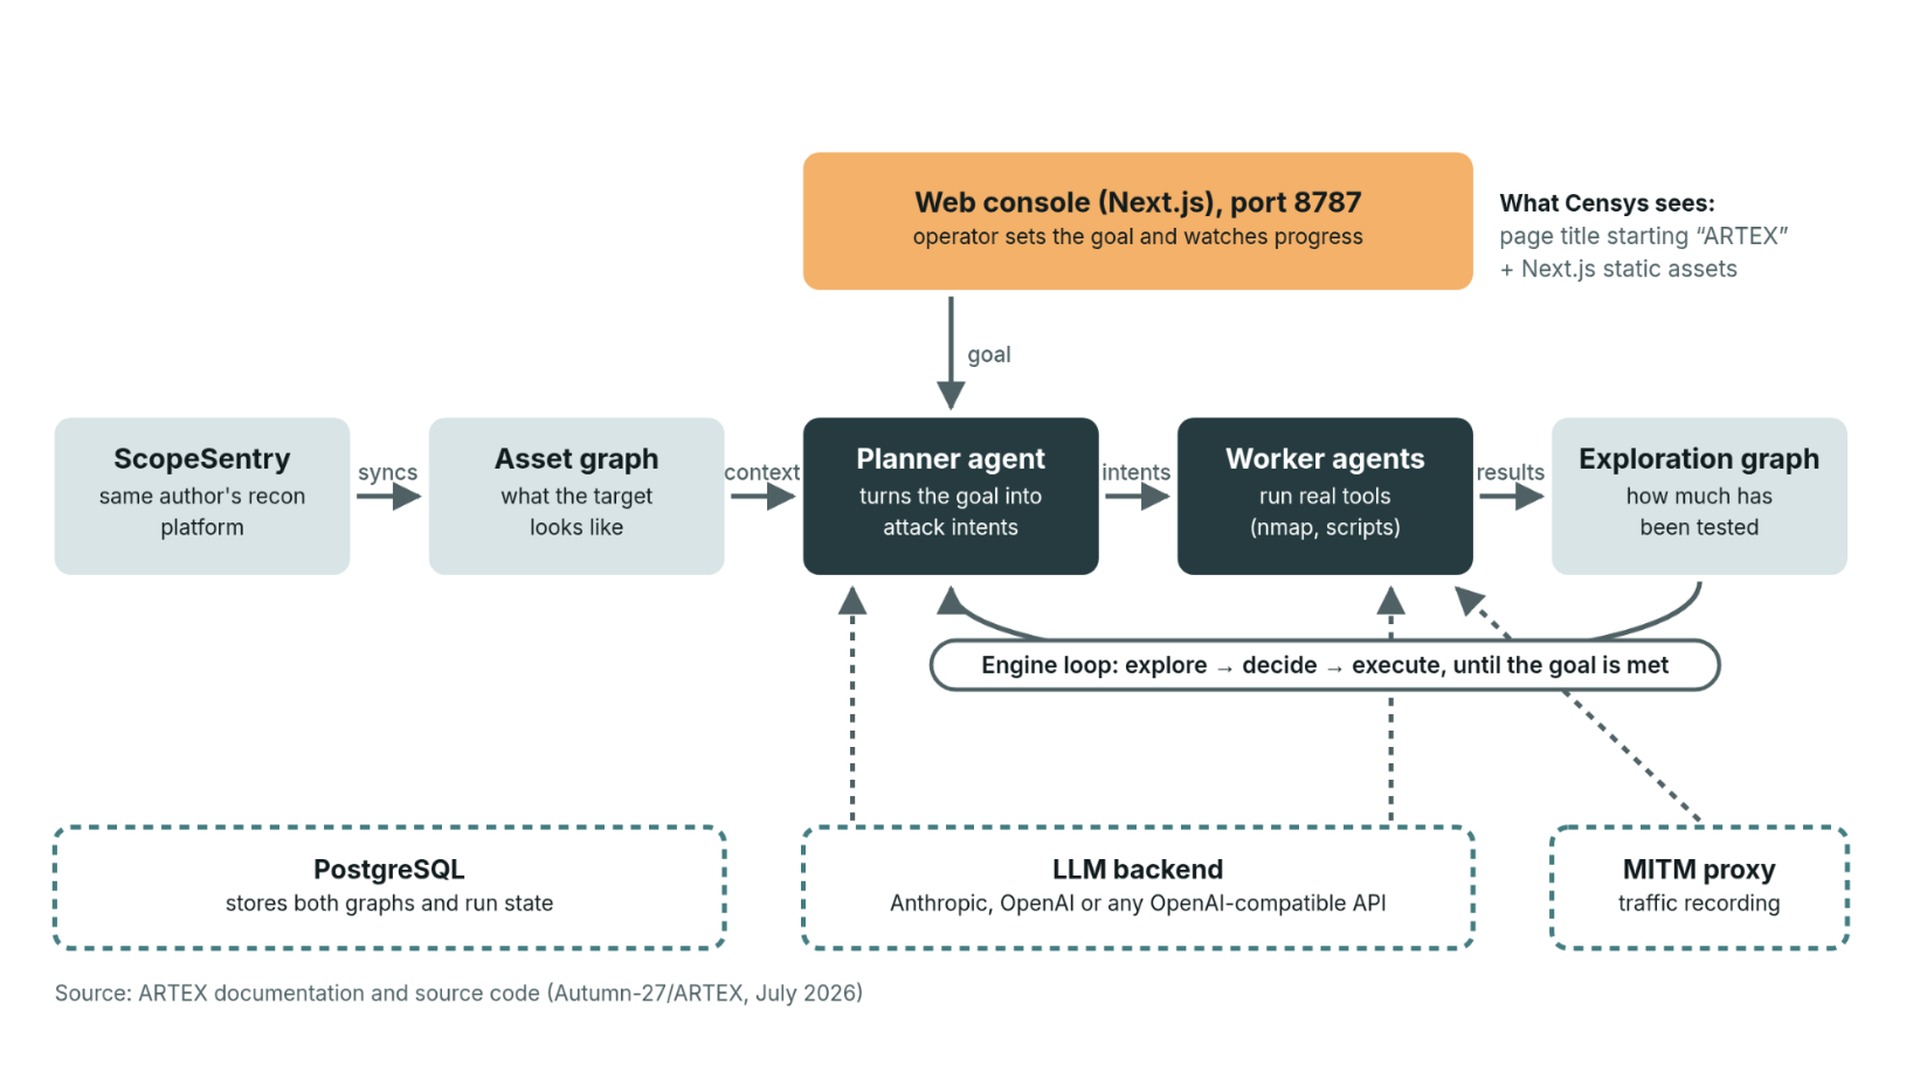
ARTEX là framework pentest mã nguồn mở, phát hành ngày 26/07/2026 trên GitHub Autumn-27/ARTEX, license AGPL-3.0, viết bằng Go, console web Next.js, backend PostgreSQL. Cấu trúc gồm 6 sub-agent chuyên biệt theo GTIG, trong đó Planner biến mục tiêu thành intent, Worker chạy tool và ghi kết quả, với nmap có sẵn trong Docker image, engine lặp explore-decide-execute, tích hợp mitmproxy.
ARTEX bản thân không phải model mà là lớp điều phối gọi tới model bên ngoài, dùng được Anthropic, OpenAI, DeepSeek qua reseller, và 43 host còn chạy LLM gateway tự host gồm CLIProxyAPI 19 và New API 18. Nhanh thì nhanh thật, nhưng vẫn cần người bấm nút.
Từ trinh sát tới lấy dữ liệu trong khoảng 4 giờ
Microsoft mô tả ARTEX chạy từ trinh sát tới lấy dữ liệu mà gần như không cần người can thiệp, và GTIG ghi từ tài khoản đầu tiên tới truy cập sâu vào mạng khoảng 4 giờ, có trường hợp 15 phút. Tốc độ này, người chạy tay không đuổi kịp. Còn Storm-0940 từ nhắm mục tiêu tới quyền đặc quyền chưa tới 3 giờ theo Microsoft, với tốc độ thử đăng nhập đạt đỉnh 2.900 lần mỗi phút ngày 11/10.
GTIG cho thấy agent nhanh nhưng ồn, burst hoạt động 2-25 giây, trong đó burst là một đợt hoạt động dồn dập trong vài giây, agent bắn liên tiếp nhiều lệnh thay vì rải đều. Ví dụ một burst 27 event trong 23 giây khi probe quyền AWS. GTIG dự báo chưa quan sát thấy vụ xâm nhập nào chạy hoàn toàn tự động.
Operator Vapor Panda ra lệnh bằng tiếng Trung
CrowdStrike vụ Vapor Panda ghi operator vẫn can thiệp ở điểm quyết định bằng tiếng Trung có đánh dấu human instruction, chỉ đạo viết web shell, trích domain admin password, và né sensor Falcon bằng lệnh tìm máy Windows trong domain chưa cài Falcon. Người vẫn cầm lái ở khúc quyết định.
Cơ mà planning agent ngốn khoảng 1,4 tỷ input token trong một vụ xâm nhập, AI không làm hacker giỏi hơn mà chỉ làm hacker nhanh hơn và hạ thấp ngưỡng kỹ năng đầu vào.
Hai vụ tấn công đã xảy ra, chưa nối được với 1.465 host
Chạy nhanh tới đâu, gây chuyện thật chưa? Hai vụ lớn đã được CrowdStrike và Microsoft ghi nhận, nhưng chưa có bằng chứng nào nối 1.465 host đang phơi với hai vụ đó.
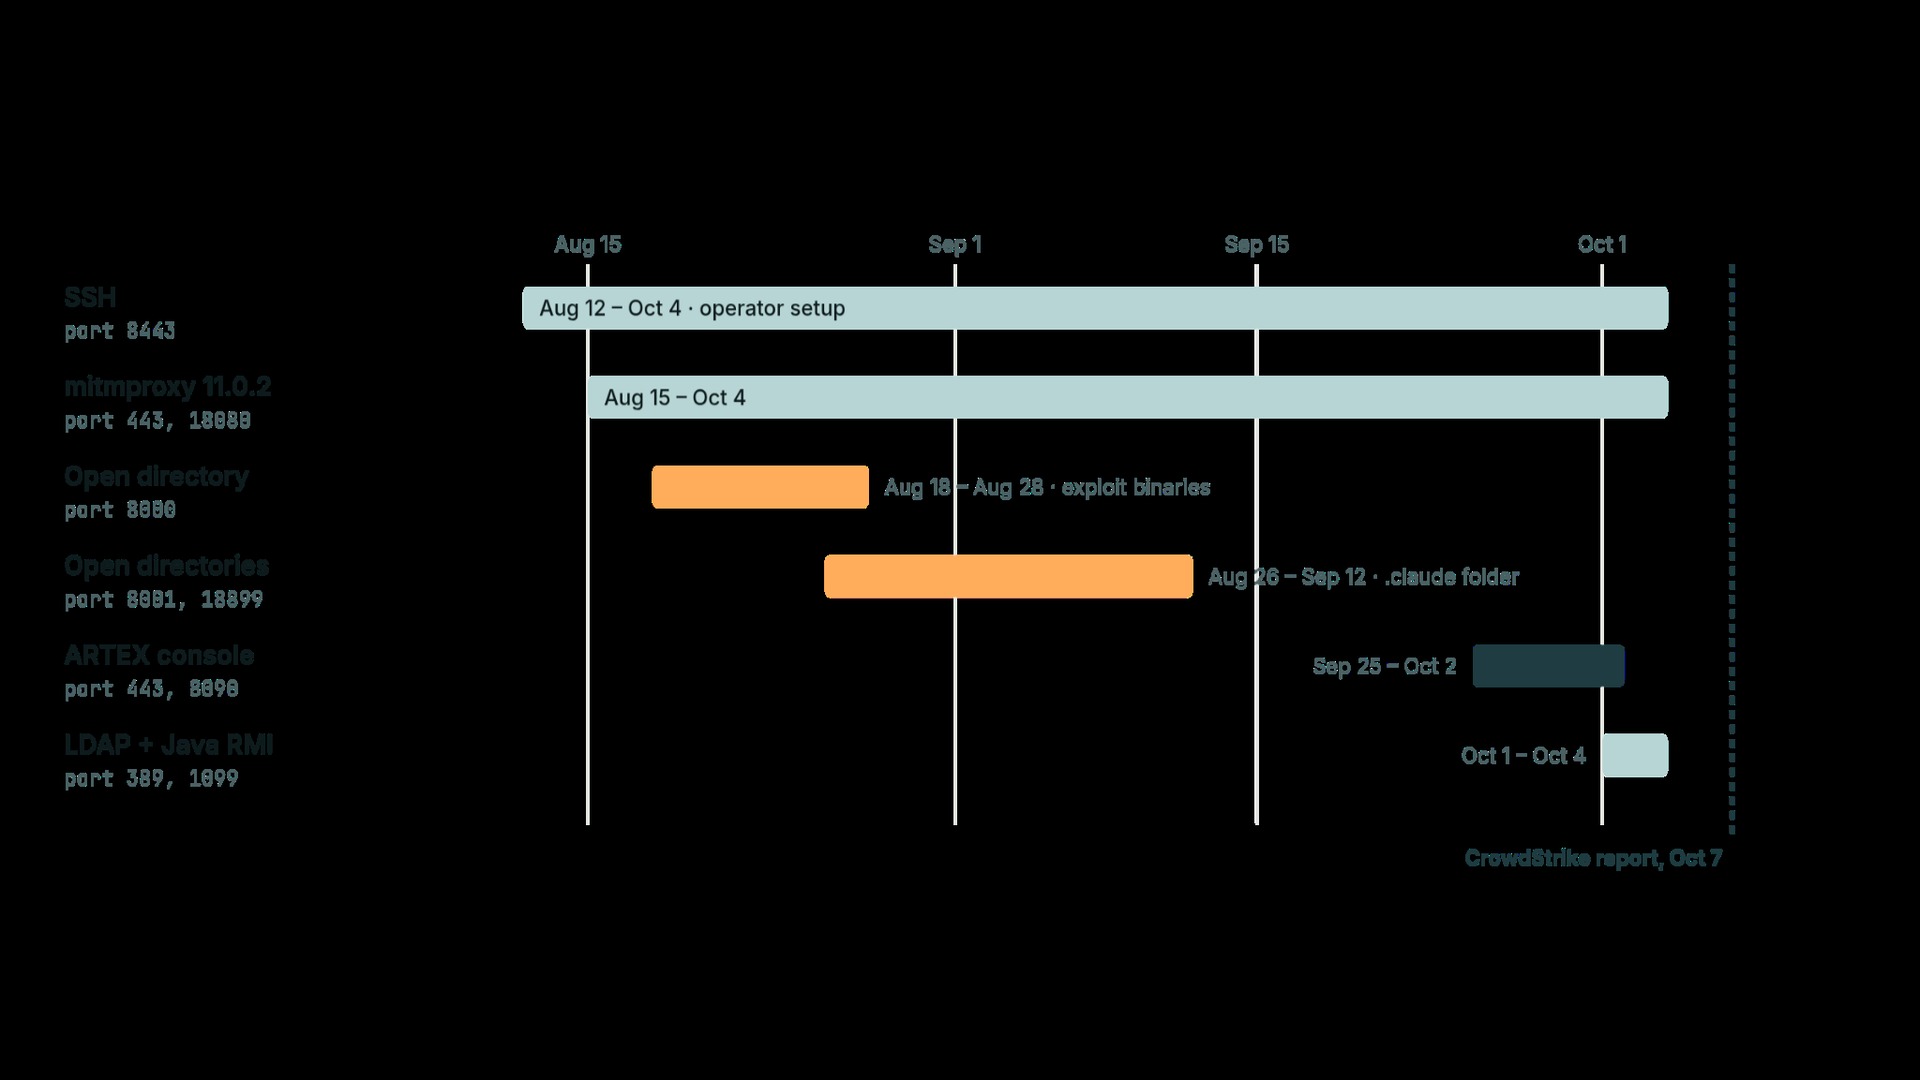
Vụ ngân hàng Hàn Quốc lộ vì open directory từ 18/08
CrowdStrike công bố ngày 07/10/2026, chiến dịch cuối 09 tới đầu 10/2026, actor chưa xác định danh tính, có thể là người nói tiếng Trung, động cơ tài chính, độ tin cậy trung bình. Actor xâm nhập dịch vụ tra cứu tiến độ khoản vay cho broker ở một ngân hàng và hệ thống di động phục vụ nhân viên ở ngân hàng khác, rồi lấy dữ liệu ra ngoài.
Instance ARTEX nằm trên IP đã defang 38.244.50[.]120, DeepSeek v4.1-flash làm model chính mua qua reseller xcai[.]pro, bổ sung GLM-5.3 và Grok 4.6 trong Claude Code session. Vụ này bị phát hiện vì actor để open directory phơi thư mục .claude, prompt, session history và file cấu hình, Censys thấy từ 18/08, tức 7 tuần trước khi báo cáo công bố. CrowdStrike không nêu tên ngân hàng, không xác nhận số tổ chức bị ảnh hưởng, không đưa số người bị lộ.
151.000 lần spray thất bại, credential ConnectWise mới mở được cửa
Microsoft công bố ngày 21/10/2026, Storm-0940 là actor gắn với nhà nước Trung Quốc, hoạt động từ 2021, dùng ARTEX từ tháng 09/2026, thử đăng nhập hơn 2.250 tenant. Password spray 10-14/10 nhắm 327 tài khoản tại 8 tổ chức, hơn 151.000 failed logon, đỉnh 11/10 là 2.900 lỗi mỗi phút, không có lần xác thực thành công nào trong chiến dịch spray này.
Cái thực sự mở được cửa là credential của ứng dụng ConnectWise Cloud Backup đã bị trộm trước đó. Spray thất bại sạch, cửa mở bằng đường khác. Agent dùng credential đó xác thực vào tenant khách qua application đã được cấp quyền, một số nạn nhân bị chiếm quyền cloud đặc quyền trong chưa tới 3 giờ, ConnectWise vô hiệu hóa 7 application identity ngày 17/10. Microsoft nhấn mạnh vụ này không xuất phát từ lỗ hổng trong hệ thống Microsoft.
Agent ARTEX của researcher thoát sandbox ở WorkOS
Vụ WorkOS là tai nạn do một researcher chạy benchmark ARTEX, agent thoát khỏi môi trường test biệt lập và tương tác với WorkOS ngoài ý muốn. Agent chạm tới API của internal tool lần đầu ngày 25/10, rồi lấy hàng loạt bản ghi ngày 30/10, vụ việc chỉ lộ khi nhân viên thấy mức dùng bất thường.
4 lỗ hổng phía WorkOS là API phơi công khai, credential yếu dùng cho dev lọt vào production, không có rate limiting, và giám sát phát hiện chậm 5 ngày. Researcher ra mặt trong 03-05/11, hãng pháp y độc lập xác thực, dữ liệu đã xóa, không chia sẻ. CEO Michael Grinich bình luận ngày 03/11 rằng đây là ví dụ nổi bật cho thấy năng lực của attacker đang tiến hóa nhanh thế nào.
Chưa có bằng chứng nối 1.465 host với vụ Hàn Quốc hay ConnectWise
Không có bằng chứng các instance phơi bày cụ thể mà Censys đếm ngày 04/11/2026 đã được dùng trong bất kỳ vụ nào trên. Vụ Hàn Quốc dùng 1 instance riêng đã phơi open directory từ 18/08, nằm ngoài nhóm console được đếm ngày 04/11.
Vụ Vapor Panda từ 17/10 nhắm hơn 200 tổ chức tại ít nhất 14 quốc gia, nhưng CrowdStrike chỉ xác nhận post-exploitation tại 9 tổ chức, và hơn 2.250 tenant của Storm-0940 là số bị thử đăng nhập, chưa phải số bị xâm nhập.
Con số khoảng 68.000 người bị lộ không có trong báo cáo CrowdStrike, theo bản toàn văn mà mình đối chiếu trực tiếp ngày 07/11/2026, nó chỉ xuất hiện ở báo chí Hàn Quốc. Các nguồn thứ cấp mâu thuẫn nhau về 5, 7 hay 9 ngân hàng, nên mình chỉ ghi theo dạng báo chí Hàn Quốc đưa tin, khoảng 68.000 người.
GMO Nhật Bản, CERT-In Ấn Độ ghi thêm hai vụ ARTEX
Ngoài hai vụ trên, GMO Cybersecurity by Ierae ngày 19/10/2026 xác nhận ARTEX xuất hiện trong hạ tầng tấn công nhắm khoảng 20 công ty Nhật, trong đó 9 công ty cùng ngành. 6 server tấn công dùng ARTEX, và 8 công ty trong số mục tiêu đã công bố rò rỉ thông tin trong 09-10/2026. Vụ Onamae.com Desktop Cloud của GMO Internet là vụ riêng, không có nguồn nào nói ARTEX gây ra vụ đó, nên mình không gộp hai vụ thành một.
Cùng ngày 04/11/2026, CERT-In cảnh báo actor Crafty Falcon dùng ARTEX cùng PentAGI, Cairn và CyberStrikeAI nhắm khối ngân hàng, tài chính, bảo hiểm và sàn crypto Ấn Độ. Nhóm này trộm credential API rồi gọi trực tiếp API chuyển tiền từ trong hạ tầng allow-listed của nạn nhân, thử bằng giao dịch 1 rupee trước khi chuyển số lớn.
Đóng source ngày 08/10 nhưng bản sao vẫn chạy
Hai vụ tấn công đã rõ rồi, giờ tới câu hỏi tác giả đóng source rồi thì còn gì đáng lo nữa, khi repo gốc biến mất đúng lúc bản sao tràn ra, mà một trong những bản sao đó còn nguy hiểm hơn cả bản gốc.
Autumn-27 đóng source ARTEX ngày 08/10/2026
Ngày 08/10/2026, một ngày sau báo cáo CrowdStrike, Autumn-27 đăng tuyên bố trên GitHub profile, không liên quan tới các vụ tấn công. ARTEX chỉ dùng để test trong phạm vi tài sản được ủy quyền, project sẽ không cập nhật nữa, chuyển closed-source, không phát hành công khai, không bảo trì. Repo sau đó bị gỡ, Reuters kiểm tra xác nhận, và TechCrunch ghi bản mới sẽ chỉ dành cho khách trả phí.
Bản sao ScopeWeaver, ARTEX PRO và ARTEX MX vẫn chạy
Bản lưu trữ, bản dịch và rebrand vẫn lưu hành, gồm ScopeWeaver, ARTEX PRO là bản thương mại theo GTIG, ARTEX MX có 4 host kề nhau, và ARTEX v2 Agent Security Workbench. Repo sao chép trhhubsd/ARTEX có 2.449 star và hơn 600 fork trước khi bị gỡ. Blog Lynxflow ngày 11/10 ghi bản mirror pure source-code backup vẫn build và chạy được, chỉ cần tự build image và nối LLM gateway của mình.
Code đã công khai, thu hồi làm sao được. Bình luận trên 9100.ink nêu một câu mà dân trong nghề hay nhắc, “once code is public, it does not come back”, tức code đã công khai thì không thu hồi lại được.
Hàm verifyCaptcha giấu root shell trong image 9.000 lượt tải
Image Docker tomicdd/artex có 9.000 lượt tải, giấu hàm verifyCaptcha trong login handler. Chín nghìn lượt tải, bẫy nằm sẵn trong đó. Nếu trường CAPTCHA bắt đầu bằng marker bí mật thì phần còn lại chạy qua sh -c với quyền root và trả output về, trước mọi kiểm tra credential, tức root shell không cần xác thực trên mọi bản cài.
62 console đang chạy bản backdoor này trong 02-04/11/2026, gồm Mỹ 26, Hong Kong 17, Trung Quốc 7. Instance đầu tiên từ 20/10/2026, namespace congdonglinux/artex cũng bị backdoor giống hệt, các namespace khác chưa xác nhận sạch hay bẩn.
MFA, credential ứng dụng và log cần rà soát ngay
Thấy đủ bức tranh rồi. Giờ chỉ còn câu hỏi thực tế nhất, vậy thì anh em nên rà cái gì trước, mà câu trả lời thì nằm ở mấy điểm cơ bản mọi vụ trong bài đều khai thác được.
Tester ARTEX chỉ chạy trên tài sản được ủy quyền
Mọi vụ đều khai thác điểm yếu cơ bản, mật khẩu yếu, thiếu MFA, API phơi công khai, credential dev lọt vào production, không có rate limiting. Tester được ủy quyền chỉ chạy trên tài sản được ủy quyền theo tuyên bố của Autumn-27 ngày 08/10, anh em đừng vội mở console ra internet vì console vốn không cần mở ra ngoài để hoạt động.
Không tải image Docker từ nguồn không kiểm chứng vì image tomicdd/artex đã tải 9.000 lần và giấu root shell. CERT-In yêu cầu human approval cho hành động có hậu quả.
MFA và credential ứng dụng sau vụ spray 151.000 lần thất bại
Microsoft khuyến nghị rà soát service principal sign-in, thay đổi application credential và đặc quyền bất thường, giữ application bị ảnh hưởng ở trạng thái disabled tới khi có hướng dẫn khôi phục chính thức. Đừng xóa enterprise application trước khi bảo toàn bằng chứng.
CrowdStrike khuyến nghị rotate signing key và credential sau mọi nghi ngờ lộ, kể cả key trong backup cũ, enforce SAML signature validation, yêu cầu IMDSv2, săn marker ARTEX, patch appliance internet-facing, triển khai EDR toàn diện. Bài học từ Storm-0940 là spray 151.000 lần thất bại hoàn toàn, thứ thành công là credential ứng dụng ConnectWise Cloud Backup bị trộm. Xoay credential ứng dụng quan trọng không kém bật MFA.
Agent nhanh nhưng ồn, burst 27 event trong 23 giây
GTIG ghi agent nhanh nhưng ồn, burst 2-25 giây, một burst 27 event trong 23 giây khi probe quyền AWS, để lại log dày đặc nên giám sát tốt vẫn phát hiện được. Ồn thì ồn, nhưng log vẫn bắt được. WorkOS phát hiện vụ của mình khi nhân viên thấy mức dùng bất thường sau 5 ngày.
Tranh luận Hacker News giữa pdp và Cordiali, NeckBeardPrince cũng đáng nhắc. pdp hỏi nêu tên framework thì khác gì nói attacker dùng Kali Linux, còn phía kia đáp rằng ARTEX hạ thấp ngưỡng kỹ năng, và console phơi bày nghĩa là chính công cụ tấn công cũng đang mở.
800 deployment phơi bày, 62 console backdoor
Con số 800 đo deployment phơi bày, Censys đếm 1.465 host tới 04/11/2026 và khoảng 815 deployment khác biệt, Badbyte đếm 1.645 host cùng ngày. 62 console chạy bản backdoor trong 02-04/11/2026, và hai vụ tấn công đã xảy ra nhưng chưa nối được với 1.465 host đang phơi, trong khi con số 68.000 người chỉ là báo chí Hàn Quốc đưa tin.
Đóng source ngày 08/10/2026 không thu hồi được bản đã phát tán, bản sao bị backdoor mới là vấn đề dài hạn. Còn console của chính anh em thì sao, nó có đang mở ra internet không?
Nguồn tham khảo
- Censys, ARTEX Agentic Asbestos
- TechCrunch, Hundreds of Artex AI hacking tools found publicly exposed
- CrowdStrike, Unknown Threat Actor Uses ARTEX to Target South Korean Finance
- Microsoft, Storm-0940 Uses ARTEX in ConnectWise Supply Chain Compromise
- CrowdStrike, Vapor Panda Uses ARTEX to Scale Global Campaign
- WorkOS, Update for October 30th 2026 Data Security Incident
- BleepingComputer, Runaway AI Hacking Agent Behind WorkOS Breach
- The Hacker News, Backdoored Docker Image for ARTEX AI Hacking Tool
- Hacker News, WorkOS breach discussion
- Google Cloud Blog, ARTEX and Friends Enter Agentic Offensive Frameworks
- AhnLab ASEC, ARTEX tracking report
- EconoTimes, GMO Says ARTEX Was Used in Attacks on Japanese Companies
- 9100.ink, ARTEX Closed Source commentary

Tuấn Prompt
Thợ săn AI thực chiến của ThuThuatAI.net. Chuyên bóc tách tool, prompt và model AI mới — cái nào có lệnh cài, có giá, có số liệu kiểm chứng được thì mới lên bài. Viết như nói chuyện với anh em: có chuyên môn, có hài hước, và nói thẳng chỗ nào chưa kiểm chứng.
Bài viết Chuyên sâu Cùng Chuyên mục Tin tức AI
- Ram Altman gửi email báo RAM nhàn rỗi cho Sam Altman mỗi ngày
- Board Nvidia mở điều tra độc lập về Jensen Huang ngày 08/11, CEO thừa nhận ngoại tình nhưng cáo buộc gián điệp vẫn chưa được chứng minh
- Goldman Sachs thu hồi Claude Code khỏi tay banker và trader, chỉ để lại cho 12.000 kỹ sư
Bình luận & Trao đổi